« Le savoir-faire dans l’entraînement de modèles s’est largement démocratisé et le coût d’un entraînement a été divisé par 20 en 3 ans. Désormais, il est possible de créer les modèles LLM tout en rendant cette activité rentable. » Voici, selon le patron-fondateur de OVHcloud, une des raisons du lancement de Olala.
Dans cette famille de grands modèles de langage (LLM), le premier rejeton a été baptisé Olala mini 7A1B. Selon OVHcloud, il est conçu pour fonctionner avec une empreinte de calcul et de mémoire réduite, y compris sur des équipements ne disposant pas nécessairement d’un GPU dédié.
Olala mini 7A1B repose sur une architecture de 7 milliards de paramètres, dont 1 milliard activés à chaque requête. Ces paramètres sont répartis entre 256 experts par couche, selon une approche de type Mixture-of-Experts : seule une fraction du modèle est sollicitée lors du traitement.
Le modèle intègre également une attention hybride combinant Differential-TPA et Mamba-3. Selon OVHcloud, cette conception permet de réduire la consommation de mémoire et d’accélérer l’inférence. Le modèle est annoncé au format BF16, avec une fenêtre de contexte de 32 000 tokens.
OVHcloud indique qu’Olala mini peut fonctionner sur un GPU doté d’au moins 8 Go de mémoire. Sur une NVIDIA RTX A4500, l’entreprise annonce un débit de 160 tokens par seconde. Sur un simple processeur, sans GPU, elle annonce 50 tokens par seconde.
Cependant, aucun résultat de benchmark indépendant n’est présenté à ce stade.
Olala mini a été entraîné sur trois supercalculateurs publics européens : Jupiter, MeluXina et Jean Zay, équipés de GPU GH200, A100 et H100. OVHcloud estime que ce soutien représente l’équivalent de 7 millions € en heures de calcul.
L’entreprise présente cette initiative comme ayant permis la constitution de son équipe IA et la création du Lab Agentique d’OVH : OVHai LLM.
Une publication sous licence Apache 2.0
Olala mini doit être publié sur Hugging Face sous licence Apache 2.0. OVHcloud prévoit de mettre à disposition les poids du modèle, son modèle de base pré-entraîné, un rapport technique ainsi qu’une documentation de conformité à l’AI Act.
Le moteur de recherche Qwant indique déjà l’utiliser pour sa fonctionnalité de réponse flash.
Une version 1.1 est attendue d’ici la fin de l’année. Elle devrait porter la fenêtre de contexte à 128 000 tokens et améliorer les performances du modèle en raisonnement mathématique.
À plus long terme, la version 2.0 devrait dépasser 100 milliards de paramètres. OVHcloud prévoit des déclinaisons spécialisées pour l’agentique en entreprise, le DevOps cloud et la cybersécurité, dans ses volets défensif comme offensif.
Broadcom assouplit temporairement sa politique commerciale autour de VMware vSphere. L’éditeur prolonge d’un an la disponibilité des éditions Standard et Enterprise+ dans l’Espace économique européen et lance à l’échelle mondiale vSphere Express, une formule forfaitaire qui rappelle l’ancienne Essentials Plus.
Un sursis jusqu’au 31 octobre 2027 : les éditions vSphere Standard et Enterprise+ resteront commercialisées dans l’Espace économique européen. Cette prolongation ne concerne que la branche vSphere 8.
Un support prolongé jusqu’en 2028 : les abonnements actifs pourront bénéficier d’un support étendu jusqu’au 31 octobre 2028 au plus tard. La facturation reste calculée par cœur physique, avec un minimum de 16 cœurs par processeur.
Une nouvelle offre à 9 600 dollars par an : vSphere Express repose sur vSphere 9 et comprend un forfait indivisible de 128 cœurs, sous contrat annuel. Son périmètre se rapproche de l’ancienne Essentials Plus.
Les fonctions essentielles de virtualisation : la licence inclut ESX Standard, vCenter Standard, vMotion, HA, Quick Patch et Distributed Switch. Elle ne donne accès à aucun add-on et ne permet ni portabilité ni partage entre locataires.
Un signal adressé aux petits parcs : avec cette formule, Broadcom cherche notamment à freiner les migrations des environnements virtualisés de taille modeste vers d’autres plateformes.
Un contexte de tensions avec les clouders européens : Broadcom reste sous pression après l’ouverture par la Commission européenne d’une procédure antitrust préliminaire. Le groupe conteste également en justice certaines demandes d’information liées au recours de fournisseurs européens contre l’autorisation de son rachat de VMware.
Dans l’Espace économique européen, vSphere Standard et Enterprise+ resteront disponibles à l’achat jusqu’au 31 octobre 2027.
VMware vient d’en faire l’annonce. Il a dévoilé, en parallèle, une édition vSphere Express.
Un an de plus en Europe pour vSphere Standard et Enterprise+
Concernant vSphere Standard et Enterprise+, il s’agit d’un simple sursis contractuel. Les deux offres demeurent cantonnées à la branche vSphere 8. La facturation se fait toujours par cœur physique, avec un plancher de 16 cœurs par CPU. Le support étendu pour les abonnements actifs se terminera au plus tard le 31 octobre 2028. Tout cela ne vaut donc que dans l’Espace économique européen (UE + Islande, Liechtenstein et Norvège).
Un « revival » de vSphere Essentials Plus… à 9600 $ par an
Commercialisé à l’échelle mondiale, vSphere Express est bâti sur le socle vSphere 9. Il s’agit d’un forfait fixe à 128 cœurs, avec contrat d’un an au prix indicatif de 9600 $. Son contenu le rapproche de l’ex-vSphere Essentials Plus : la licence inclut ESX Standard, vCenter Standard et les mécanismes essentiels de résilience (vMotion, HA, Quick Patch, Distributed Switch). Elle est indivisible (pas de portabilité / partage avec d’autres locataires) et ne donne accès à aucun add-on. Une manière de contrer les migrations des plus petits parcs virtualisés.
Broadcom ne saura pas quels clouders ont soutenu le recours au Tribunal de l’UE
Le sursis contractuel intervient alors que Broadcom demeure sous pression en Europe. Bruxelles a ouvert une procédure antitrust à son encontre. Il n’y a pas encore d’enquête formelle. On en est au stade de la demande de renseignements… depuis maintenant 8 mois. Et pour cause : le groupe américain s’est opposé à la requête. Il a saisi le Tribunal de l’UE, invoquant le secret professionnel. Dans le même temps, il a cherché à obtenir l’identité des clouders européens qui ont accompagné le recours déposé auprès de cette même juridiction pour faire annuler la décision par laquelle la Commission européenne a autorisé le rachat de VMware.
L’association CISPE, qui représente ces fournisseurs, avait demandé que leurs noms soient gardés secrets sous peine de les exposer à des représailles. Les juges ont accédé à la demande, estimant qu’il existait effectivement un risque au vu de la « conduite hostile » de Broadcom.
vSphere Enterprise+ avait disparu du catalogue VMware pendant un temps
vSphere Enterprise+ en tant qu’offre autonome avait disparu du catalogue VMware en décembre 2023, peu après l’acquisition par Broadcom. vSphere Standard y était resté, mais amputé de nombreuses extensions fonctionnelles. La facturation au socket avait été abandonnée à cette occasion.
L’entreprise avait réintroduit l’offre autonome vSphere Enterprise+ en novembre 2024. Tout en confirmant le maintien de vSphere Standard. L’un et l’autre resteraient toutefois figés sur la branche vSphere 8.
Bull et Schwarz Digits veulent développer ensemble une offre européenne de cloud et de calcul pour l’intelligence artificielle. Leur accord-cadre préliminaire prévoit de combiner l’infrastructure cloud STACKIT, opérée par Schwarz Digits, avec l’expertise de Bull en serveurs IA et en calcul haute performance. Aucun engagement commercial définitif ni condition financière n’a toutefois été annoncé à ce stade.
Une offre combinée : la marketplace STACKIT devrait accueillir la plateforme BullSequana AI pour proposer des solutions d’IA et des logiciels européens dans un environnement cloud modulaire.
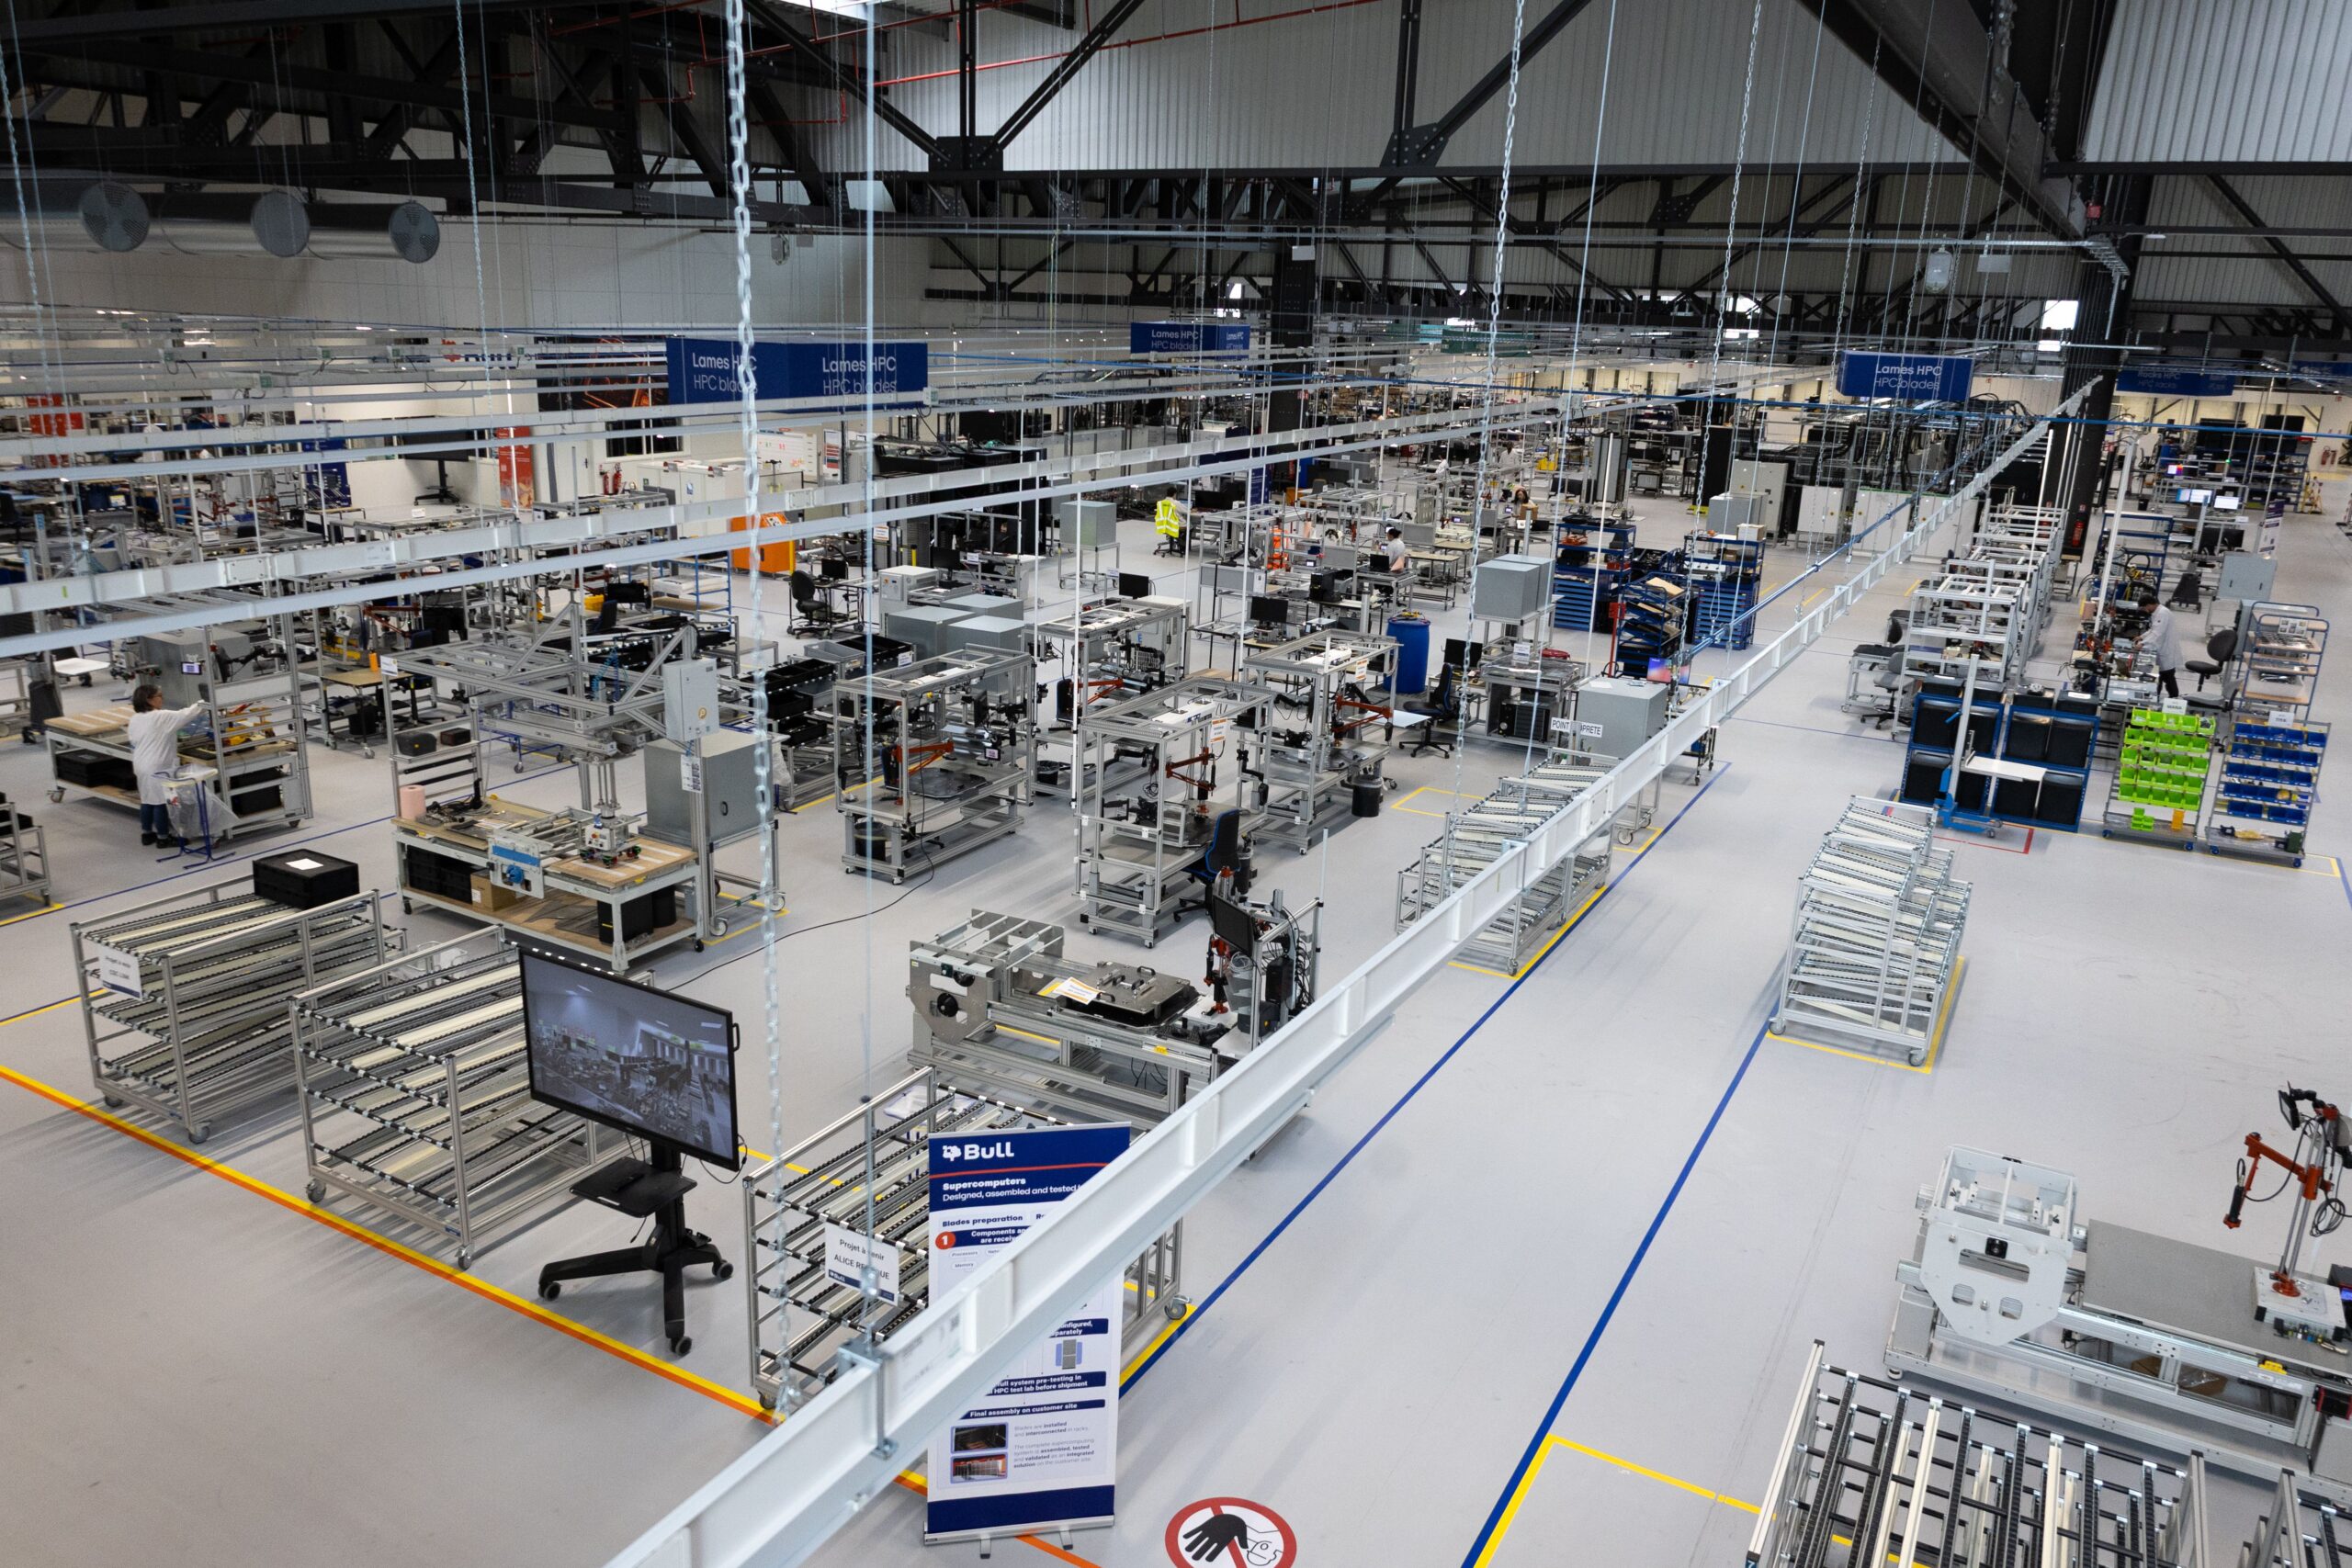
Une capacité industrielle : Bull entend s’appuyer sur son usine d’Angers et son savoir-faire en refroidissement liquide pour produire des serveurs IA à l’échelle du rack.
Des développements envisagés : les deux partenaires évoquent aussi des serveurs fondés sur les standards de l’Open Compute Project, le calcul haute performance et l’intégration de SAP RISE.
Les secteurs ciblés : l’alliance vise notamment les entreprises et administrations soumises à des exigences fortes de souveraineté, de localisation des données et de conformité réglementaire.
Bull et Schwarz Digits, la division informatique et numérique du groupe Schwarz (propriétaire de Lidl), ont l’intention de construire un écosystème européen d’IA et de cloud indépendant.
Si le document signé est un accord-cadre préliminaire qui ne comporte pas, à ce stade, ni de conditions financières ni d’engagement commercial définitif, l’intention de développer conjointement des services de calcul pour l’IA en Europe est réèlle.
La coopération s’appuie sur une complémentarité équilibrée. Schwarz Digits fournirait l’infrastructure cloud via STACKIT, tandis que Bull apporterait son expertise en intelligence artificielle et en calcul haute performance.
STACKIT comme socle cloud
Lancée en 2018 pour les besoins du groupe Schwarz, STACKIT propose désormais des services IaaS, PaaS et SaaS à des entreprises et administrations européennes.
La plateforme exploite des centres de données en Allemagne et en Autriche. Elle met en avant la conformité au RGPD ainsi que plusieurs certifications de sécurité, dont ISO/IEC 27001, ISO 27017, ISO 27018, ISO 20000 et BSI C5 Type 2.
Dans le cadre de ce partenariat, la marketplace STACKIT devrait intégrer la plateforme BullSequana AI. Les clients pourraient ainsi accéder à des solutions d’IA et à des logiciels européens dans un environnement modulaire, sans dépendre d’un opérateur extra-européen.
Bull entend mobiliser ses capacités industrielles européennes, notamment son usine d’Angers, pour produire des serveurs d’IA à l’échelle du rack. Le groupe met également en avant son expérience du refroidissement liquide par eau chaude et des déploiements d’IA à grande échelle.
Les deux entreprises envisagent aussi de concevoir ensemble des serveurs fondés sur les standards de l’Open Compute Project. Au-delà de l’IA, elles évoquent des projets de calcul haute performance, l’intégration de SAP RISE et l’exploration du calcul quantique.
Bull mise sur Angers et le refroidissement liquide
Le partenariat cible en priorité les secteurs stratégiques et réglementés, où la localisation des données, la maîtrise des infrastructures et la conformité pèsent lourd dans les choix technologiques.
Cette orientation qui semble porter ses fruits. STACKIT a été retenu dans le portefeuille multicloud de la « Deutschlandplattform » de GovTech Deutschland, un cadre pouvant atteindre 250 millions € destiné aux administrations allemandes. Le fournisseur a également signé un accord-cadre avec le ministère néerlandais de la Justice et de la Sécurité pour devenir une alternative cloud officielle pour certaines agences publiques.
Début novembre, l’entreprise a aussi lancé RISE with SAP sur STACKIT, avec un déploiement technique annoncé à partir de novembre 2026.
Yannis Daubin est le nouveau vice-président de Google Cloud pour la région sud EMEA.
Basé à Paris, il est notamment chargé de piloter la croissance, le développement commercial et les opérations de hyperscaler pour le Benelux, la France, la péninsule ibérique, Israël et l’Italie.
Avant de rejoindre Google Cloud, Yannis Daubin était vice-président pour l’Europe du Sud, Israël, le Moyen-Orient et l’Afrique chez Databricks. Il avait été nommé à ce poste en 2023, dans le cadre de l’expansion de la plateforme de données et d’IA en Israël.
Son parcours comprend également des fonctions de direction commerciale chez ServiceNow, Salesforce et Oracle. Selon les informations de son profil LinkedIn, il a notamment dirigé les activités de ServiceNow en France entre 2021 et 2023, après près de neuf années chez Salesforce.
Diplômé de La Sorbonne et de l’INSEAD, il est âgé de 42 ans.
Les TPU de Google sont attendues dans le Cloud d’Oracle. L’annonce a été faite à l’occasion d’Oracle AI World qui se tient actuellement à Las Vegas.
Oracle Cloud Infrastructure (OCI) est le premier cloud hyperscaler, en dehors de Google, à les proposer à ses clients.
Dans ce montage, Oracle fournira les éléments d’infrastructure nécessaires à l’hébergement des TPU dans ses centres de données : alimentation électrique, refroidissement et réseau. Les clients d’OCI pourront ainsi accéder aux accélérateurs de Google sans passer par Google Cloud.[
Selon les deux entreprises, les TPU sont conçus pour couvrir l’ensemble du cycle de vie de l’IA : entraînement de grands modèles, post-entraînement, inférence à grande échelle et traitements associés aux agents IA. Oracle met notamment en avant la possibilité de faire évoluer les charges de travail avec une évolutivité présentée comme quasi linéaire.
Deux générations de puces visées
La huitième génération de TPU de Google comprend deux architectures distinctes :
TPU 8t, positionnée pour l’entraînement des modèles d’IA. Oracle indique qu’elle offrirait des performances de calcul par pod près de trois fois supérieures à celles de la génération précédente.
TPU 8i, destinée aux charges d’inférence, notamment pour les applications de raisonnement, les agents IA et les traitements nécessitant de longs contextes.[datacentrenews]
Oracle présente cette offre comme un moyen de proposer plusieurs architectures de calcul IA au sein d’un même cloud, aux côtés de ses offres existantes. Les clients pourraient ainsi choisir une infrastructure selon leurs besoins de performance, de débit et de coûts.
Pour Google, l’accord représente une évolution notable de sa stratégie de distribution. Jusqu’ici, ses TPU étaient principalement associés à son propre cloud.
On ne connait pas encore de détails sur le prix des instances TPU, les régions OCI concernées, le volume initial de puces déployées ni les premiers clients.
Près de trois ans après le rachat de VMware, Broadcom reste confronté à l’opposition des fournisseurs cloud européens. Dans son quatrième rapport sur la concurrence, le CISPE dénonce les restrictions imposées aux partenaires et aux clients, qui réduisent leurs possibilités d’héberger des environnements VMware hors des plateformes agréées par l’éditeur.
La fin du programme VCSP : depuis le 31 mars 2026, les partenaires concernés ne peuvent plus signer de nouveaux contrats ni renouveler les contrats clients dans le cadre de l’ancien programme VMware Cloud Service Provider.
Le BYOL également restreint : depuis mai 2026, les clients ne peuvent plus librement apporter leurs propres licences VMware chez le fournisseur cloud de leur choix. Ils doivent recourir à des plateformes certifiées par Broadcom.
Une procédure européenne au ralenti : la Commission européenne poursuit ses demandes d’informations dans le cadre d’une possible procédure antitrust, mais le recours de Broadcom contre ces demandes a retardé les échanges.
Un désaccord sur la souveraineté : le CISPE estime que VMware Cloud Foundation ne répond pas aux critères de son référentiel Sovereign and Resilient Cloud Framework, notamment en raison du caractère propriétaire de la pile et du contrôle exercé par Broadcom sur sa maintenance.
En imposant des restrictions sur la portabilité des licences VMware, Broadcom risque de créer des « mini-monopoles » régionaux et sectoriels.
Telle est la perception de l’association CISPE, qui représente les clouders européens. Elle en fait part dans le quatrième rapport de son « observatoire » de la concurrence.
Les trois premiers avaient été publiés en février, mai et octobre 2025. Dans cet intervalle, la liste des doléances contre le groupe américain s’était progressivement allongée.
Après VCSP, le BYOL : une solution de repli en moins
Un an plus tard, il y a encore du nouveau. CISPE pointe tout particulièrement deux actions. D’un côté, la fermeture « subite » du programme VCSP. C’était le 26 janvier 2026. Les partenaires avaient appris que passé le 31 mars, ils ne pourraient plus signer de nouveaux contrats clients ni de renouvellements. Non qu’on n’eût pu le voir venir : Broadcom avait déjà fortement refondu le programme à l’automne 2025. Avec, entre autres effets, l’obligation pour les clouders de choisir entre les rôles de revendeur et de fournisseur de services. Quant à ceux qui ne feraient plus partie du programme, ils ne pourraient plus héberger de solutions VMware – uniquement revendre des licences.
À en croire CISPE, les fournisseurs invités à rejoindre le nouveau programme partenaires ont vu leurs frais de licences augmenter de 15 %. En toile de fond, notamment, la fin du modèle qui permettait d’exploiter des cœurs supplémentaires ensuite payés en arriérés. L’association déplore plus globalement la perte d’accès à un produit qui « n’a pas de substitut immédiat » et qui, au-delà de sa revente, est devenu le socle de tout un écosystème de services cloud.
L’autre élément que pointe le CISPE touche le bring your own license. Des « restrictions sévères » s’appliquent depuis mai 2026, estime-t-il. Jusque-là, les clients finaux pouvaient exploiter leurs licences sur site dans le cloud de leur choix, aussi longtemps que c’était sur de l’infra dédiée fournie et opérée par le CSP. Cette forme de « plan de contingence » pour les clouders exclus du programme partenaires n’est plus. Le choix des clients finaux se limite dorénavant aux plates-formes que Broadcom a certifiées. D’où la référence au risque de « mini-monopoles »…
Le secret professionnel retarde la procédure antitrust
Le rapport de février 2025 prêtait à Broadcom des « tactiques dilatoires » employées dans le cadre de ses litiges – notamment avec Orange et Thales en France – afin de retarder les décisions sur le fond.
CISPE dénonce toujours ces méthodes, mais désormais dans le contexte de la procédure antitrust ouverte par la Commission européenne. Il n’y a pas encore d’enquête formelle. On en est au stade de la demande de renseignements… depuis maintenant 8 mois. Broadcom a effectivement fait barrage à cette requête. Il a saisi le Tribunal de l’UE pour la faire annuler. Au cœur du débat, le secret professionnel appliqué aux communications avec des avocats dans le cadre de services de conseil juridique.
Aux États-Unis existe ce qu’on traduit volontiers par « privilège client-avocat » et qui garantit une protection totale de ce type de communications. Broadcom l’a revendiqué pour dénoncer une demande illicite de la part de la Commission européenne. La justice a toutefois rejeté son recours début août. Bruxelles a toutefois fait une concession, acceptant de ne pas demander la production intégrale des échanges avec des avocats externes.
CISPE dit craindre un précédent que pourraient exploiter d’autres sociétés technologiques. Et rappelle qu’à l’inverse, Broadcom cherche à lui faire produire des informations qui relèvent du secret commercial.
Le reporting de conformité, assimilé à un kill switch
De rapport en rapport, un autre sujet a pris de l’importance : la « souveraineté ». CISPE réaffirme que Broadcom se livre à des communications « trompeuses » en la matière. L’association s’appuie sur un référentiel qu’elle a publié au printemps 2026 : le Sovereign and Resilient Cloud Framework.
L’initiative s’inspire nettement du niveau 3 du référentiel Gaia-X, mais s’en différencie par une double approche « souverain » / « résilient ». Elle constitue une forme de réponse au Cloud Sovereignty Framework que pousse la Commission européenne. CISPE regrette en particulier la possibilité que laisse Bruxelles de calculer un « score de souveraineté », éventuellement avec une pondération par objectif (souveraineté stratégique, technologique, opérationnelle, etc.). De son avis, on ne peut pas être « souverain à 75 % » : on l’est ou on ne l’est pas.
VCF ne remplit pas les critères du Sovereign and Resilient Cloud Framework, y compris au niveau de base. Avant tout parce qu’il s’agit d’une pile propriétaire émanant d’un éditeur exposé, entre autres, au CLOUD Act et aux restrictions à l’export que décrète Washington. Mais aussi parce qu’il garde un contrôle unilatéral en tant que seule source de correctifs, de mises à jour et de maintenance. CISPE y ajoute un élément qu’il a déjà pointé par le passé : le mécanisme de reporting de conformité de VCF. Il l’assimile à un kill switch au sens où une non-conformité peut résulter en une dégradation ou un blocage du plan de contrôle (cf. documentation Broadcom).
Avec le vibe coding et l’IA, les ventes de noms de domaine décollent.
OVHcloud le constate, lui qui a une activité de registrar. Les « volumes record » qu’il dit avoir enregistrés ont porté la croissance de son segment Web Cloud. Celui-ci a atteint, sur l’exercice fiscal 2026 (achevé le 31 août), la barre des 200 M€ de revenus.
Près d’un quart des revenus hors de l’Europe
Les revenus sur le segment Private Cloud ont connu une progression annuelle comparable. Le vrai moteur, c’est le cloud public. Depuis l’IPO en 2021, le chiffre d’affaires de cette activité a presque triplé.
Entre 2020 et 2026, le CA global a augmenté de 81 % (soit un taux annuel de croissance moyen de 10,4 %).
La France représente encore près de la moitié du business d’OVHcloud. L’activité hors de l’Europe a plus que doublé en valeur absolue, représentant désormais près d’un quart des revenus.
Une discipline financière… hors achats anticipés
OVHcloud s’était donné pour objectif d’atteindre un flux de trésorerie après dette positif. Dans l’absolu, il y est parvenu (24,7 M€). Mais cela a impliqué un ajustement de gestion. En l’occurrence, la réintégration de charges liées à l’achat de composants par anticipation. Il y en a pour 49,5 M€ en mémoire et en disques… « strictement destinés à une utilisation en 2027 », d’où l’ajustement en question.
La démarche permet aussi à OVHcloud de revendiquer une certaine discipline financière, avec un capex maintenu autour de 33 % du chiffre d’affaires.
Après avoir plongé dans le négatif en 2022 et 2023 (années suivant l’incident de Strasbourg), l’EBIT est revenu dans le vert. Comme l’an dernier, le résultat net est positif.
Un endettement stable… jusqu’en 2024
Relativement stable jusqu’en 2024, la dette a ensuite franchi un palier. Elle est toutefois adossée à un EBITDA qui atteint lui aussi un niveau record. OVHcloud récise qu’elle est couverte en quasi-totalité, avec un taux d’intérêt moyen de 4,4 % et sans échéance de remboursement significative avant FY2030.
OVHcloud donne rendez-vous à son Summit du 19 novembre 2026 pour davantage d’éléments sur sa stratégie IA. Il en donne un aperçu, alimenté par les acquisitions de Seald (janvier), Dragon LLM (mars) et Gladia (juillet). Le premier résultat de ces rapprochement fut OVHai Workplace, dévoilé à Viva Tech.
Cette dernière mentionne quatre types de services qu’elle entend déployer sur l’offre PREMI3NS (qualifiée SecNumCloud) :
Chatbot pour les collaborateurs
Agent vocal sur la tablette embarquée des chauffeurs affiliés
Carte de supervision temps réel de l’activité des taxis
Analyse par IA des évaluations clients
La Matmut, un « ancien » client qui a basculé sur PREMI3NS
Avec de telles perspectives, on peut s’attendre à voir G7 enrichir la liste des cas d’usage que S3NS présente sur son site web. Plus particulièrement la seule section encore vierge de témoignages : « Innover avec une intelligence artificielle contrôlée ».
Les trois autres sections ont chacune deux clients rattachés :
Club Med et Matmut pour « Extraire la valeur de toutes vos données, sensibles ou non »
Qonto et Thales pour « Modernisation d’applications »
b.connect et Posos pour « Modernisation d’infrastructures »
La Matmut avait été un des premiers à annoncer avoir signé avec S3NS. C’était en septembre 2023, sur l’offre « Contrôles locaux » – désormais appelée CRYPT3NS.
Depuis, l’assureur a basculé sur PREMI3NS. Il y a installé sa data platform, migrant son socle Spark-Hadoop sur site vers un environnement BigQuery.
D’autres assureurs ont signé avec S3NS
Peu après la Matmut, Birdz avait officialisé un contrat avec S3NS. La « filiale IoT » de Veolia (qui sert notamment les collectivités et les services publics de gestion de l’eau et de l’environnement) disait alors envisager d’utiliser, entre autres, BigQuery, bus de messagerie et conteneurs managés.
Dans la foulée, un autre assureur avait déclaré avoir choisi S3NS : AGPM. La mutuelle des forces armées prévoyait de premiers cas d’usage sur l’architecture CRYPT3NS pour fin 2023.
MGEN avait aussi adopté Contrôles locaux / CRYPT3NS en 2023. En mai 2025, il avait fait un pas vers PREMI3NS en rejoignant le programme Early Adopters. En toile de fond, la refonte de la protection sociale complémentaire des agents publics. Et l’ambition de proposer, dans ce cadre, un modèle de « mutuelle plateformisée », avec des parcours numériques « en marque blanche » et un interfaçage avec d’autres acteurs de la santé.
Quasiment en parallèle, S3NS avait évoqué le cas de la chaire d’innovation BOPA (Bloc OPératoire Augmenté). L’AP-HP, l’Institut Mines-Télécom et l’Université paris-Saclay en sont les fondateurs. Installée à l’hôpital Paul-Brousse de Villejuif (Val-de-Marne), elle se concentre sur le domaine de la chirurgie hépato-bilio-pancréatique. Elle comptait héberger chez S3NS les données collectées lors de projets tels que l’analyse des gestes chirurgicaux, la simulation opératoire et l’optimisation des parcours des patients.
La Macif communique moins ouvertement sur ses liens avec S3NS. Son CDO Fahmi Jendoubi en a toutefois parlé lors du dernier salon Big Data & AI Paris (septembre 2026). Il a abordé dans les grandes lignes quelques cas d’usage, dont le traitement des e-mails (alors pas finalisé, mais en phase de recette) et la gestion documentaire (avec la perspective d’utiliser les VLM Google « pour les cas les plus complexes »). Tout en se projetant sur l’utilisation de la suite Gemini Enterprise, alors « en train d’arriver au catalogue ».
Qonto adopte S3NS en complément à AWS pour son platform engineering
En décembre 2025, S3NS obtenait la qualification SecNumCloud pour PREMI3NS. L’offre était passée en GA quelques semaines auparavant. Le programme d’accès anticipé avait pris fin en conséquence. « Une trentaine de clients » y auront participé. Parmi eux, outre ceux déjà cités, il y eut Qonto.
Avant d’aller chez S3NS, la néobanque avait déjà un fournisseur qualifié SecNumCloud. Mais au gré de son basculement vers le platform engineering, elle en a constaté les limites. Le plus gros obstacle était le manque de services managés – à commencer par du Kubernetes. L’IaC auquel l’équipe SRE s’était habituée dans l’écosystème AWS était largement absent. Elle ne retrouvait plus globalement pas la même intuitivité, ni la même scalabilité.
Qonto n’a pas abandonné sa stack chez AWS (VPC, S3, EKS, Application Load Balancer, ECR, RDS, Cloudwatch). Mais il l’a couplée à du S3NS (VPC, Artifact Registry, GKE Autopilot, Cloud Load Balancing, Cloud Storage, Cloud SQL, Cloud Logging, Cloud Monitoring). Objectif à terme : intégrer des services spécialisés sur du GCP standard, pour accompagner la transition des processus vers un modèle flexible cross-cloud.
Un PoC sur les données d’assurance chez une société de conseil rachetée par CGI
La société de conseil Apside – acquise en 2025 par CGI – a aussi participé au programme d’accès anticipé. Elle a élaboré un démonstrateur pour le traitement de données d’assurance sensibles, de leur collecte sur site à leur visualisation.
Terraform a servi à déployer automatiquement une landing zone. GKE Autopilot, à orchestrer les workloads applicatifs. Apside a utilisé des scripts Python pour générer des données dans un environnement local simulé, les charger dans GCS, puis les importer dans BigQuery. Il a utilisé Kafka comme bus d’événements et Prometheus/Grafana pour la supervision. Puis développé une UI Flask pour visualiser les données.
Des clients qui signent aussi avec Bleu
Au lancement commercial de son offre SecNumCloud*, S3NS revendiquait « plus de 50 clients ». Un certain nombre étaient aussi des partenaires, comme SFEIR, qui y a déployé sa plate-forme d’IA RAISE pour des cas de gestion documentaire, de création de rapports techniques et d’assistance dans les environnements réglementés.
En mai 2026, au moment où S3NS officialisait ses plans en Allemagne (région cloud ouverte en preview, lancement prévu fin 2026), on était passé à « plus de 70 clients ». Gojob (éditeur de solutions RH et agence d’intérim) avait rejoint la liste. Comme Alice & Bob. Et EDF, qui a sélectionné S3NS – ainsi que Bleu – pour stocker et traiter des données en complément à son cloud privé. Thales – maison mère de S3NS – avait par ailleurs annoncé qu’il serait le premier à déployer SAP sur PREMI3NS (offre RISE Private Cloud Edition). L’éditeur allemand a aussi annoncé un partenariat avec Bleu.
* S3NS a pour le moment 29 services qualifiés SecNumCloud. Cloud Run, Secret Manager et Access Transparency (journalisation des actions du personnel S3NS) sont en cours de qualification.
Migrer vers S/4HANA apportera-t-il des bénéfices métier ? Chez les clients francophones de SAP*, on s’y attend de moins en moins. En tout cas d’après les enquêtes de satisfaction menées par leur association représentative (l’USF).
En 2022, ils avaient été 26 % à affirmer envisager S/4HANA pour cette raison. Deux ans plus tard, ils n’étaient plus que 23 %. Cette année, ils sont 20 %.
Sur l’offre ERP Cloud, autre angle, mais même tendance. Les bénéfices métier ne constituent la motivation principale que pour 6 % des répondants. La plupart (61 %) déclarent qu’il s’agit avant tout de suivre la stratégie de SAP.
Ils sont 67 % a dire de même à propos de S/4HANA ; 44 % invoquent l’obsolescence des systèmes SAP existants (+ 3 points par rapport à 2024). Quoi qu’il en soit, 31 % ont désormais achevé leur migration, contre 14 % deux ans plus tôt. En toile de fond, la fin de maintenance d’ECC 6 en 2030. Lors de l’enquête précédente, 48 % des organisations avaient jugé cette échéance inadaptée. Elles sont aujourd’hui à peine moins nombreuses (45 %).
L’inquiétude sur les coûts est de plus en plus manifeste
Lorsqu’on demande aux utilisateurs SAP de citer les freins à la migration vers S/4HANA, les coûts réunissent systématiquement le plus de suffrages. Et cela va croissant : de 63 % en 2022, on est passé à 70 % en 2024, puis 74 % en 2026. Suit la difficulté à démontrer les bénéfices de projets (59 %, contre 57 % en 2024).
Pour Cloud ERP, l’USF ne parle pas de freins mais d’incertitudes. La question tarifaire reste en tout cas au premier rang. 47 % des répondants s’inquiètent du coût des projets ; 54 %, des coûts futurs (32 % estiment avoir une visibilité claire sur le TCO à 5 ans). Ils sont par ailleurs 42 % à craindre une perte d’autonomie vis-à-vis de SAP. Et, dans le même esprit, seulement 6 % à juger suffisantes les garanties de réversibilité.
Parmi ceux qui connaissent les offres Cloud ERP, 36 % ont tout de même signé un contrat (vs 13 % en 2024) et 16 % ont terminé leur déploiement.
La mise en œuvre de l’IA intégrée est moins avancée. 9 % des organisations ont déployé des cas d’usage dans leur environnement, quand bien même elles reconnaissent des atouts en matière d’exploitation des données structurées (47 %), d’automatisation des processus (39 %) et d’ergonomie (38 %). Il faut dire que le modèle de licensing ne recueille que 12 % d’opinions favorables. Plus globalement, seuls 4 % des répondants perçoivent un intérêt économique par rapport à des solutions IA externes.
SAP comme levier d’économies : le taux de satisfaction diminue
Parallèlement à l’inquiétude croissante sur les coûts, les organisations sont moins nombreuses à se dire satisfaites des économies réalisées avec SAP. En l’occurrence, 26 %, contre 33 % en 2024. Elles sont aussi moins satisfaites de la rapidité de mise en œuvre des projets (21 %, contre 26 %).
Concomitamment, moins de clients qualifient leur relation commerciale avec SAP de partenariat basé sur la confiance (16 %, – 3 points). Et davantage estiment qu’elle repose avant tout sur la recherche de gains financiers par l’éditeur (49 %, soit + 10 points, revenant au niveau constaté à la fin des années 2010).
* Sur les 450 entreprises et administrations adhérentes, 154 ont participé. En 2024, l’USF avait obtenu 134 réponses.
En Suède, Scaleway prévoit d’installer son premier supercalculateur hors de France. Le cluster reposera sur des GPU AMD Instinct MI355X et sur ROCm, la pile logicielle ouverte d’AMD destinée au calcul accéléré.
Sa réalisation mobilise plusieurs partenaires industriels : Bull pour l’intégration du cluster, son installation et sa maintenance, Giga Computing pour les serveurs, HPE Networking pour le réseau Ethernet et VAST Data pour la plateforme de données.
Scaleway présente cette infrastructure comme l’une des premières de ce type déployées par un fournisseur cloud européen. Cette affirmation mérite d’être rapportée au périmètre précis retenu, notamment au regard des équipements et des caractéristiques du cluster.
Au Danemark, l’entreprise annonce un projet de GPU Zone à Copenhague, fondé sur des systèmes NVIDIA HGX B300. Ces sites dédiés au calcul accéléré viennent compléter les zones de disponibilité classiques.
Scaleway indique sélectionner leur implantation en fonction de la proximité des clients, de l’accès à une énergie fiable et bas carbone et des conditions climatiques, susceptibles de réduire les besoins de refroidissement.
L’entreprise cite notamment la Ville de Copenhague et la société d’IA Corti parmi ses clients danois. Son directeur général, Damien Lucas, rattache le projet à la demande d’organisations européennes souhaitant disposer de capacités de calcul auprès de fournisseurs qu’elles jugent dignes de confiance.
OVHcloud monte en puissance au sein de la Cloud Native Computing Foundation (CNCF).
A l’occasion de l’Open Source Summit Europe, qui se tenait à Prague, le groupe de Roubaix a annoncé son changement de statut, passant de « membre » à » membre platnimum ».
« Pour nous, devenir membre Platinum signifie jouer un rôle plus actif dans les technologies et les communautés qui façonnent l’avenir de l’infrastructure cloud.» indique-t-il sur son blog.
Un statut qui crédibilise une stratégie
Le passage au rang Platinum intervient après plus de dix ans d’investissement d’OVHcloud dans les infrastructures ouvertes, l’interopérabilité et la portabilité du cloud.
La CNCF souligne notamment l’usage d’OpenStack depuis 2012, l’adhésion à l’OpenStack Foundation en 2014 et la contribution, en 2020, d’un opérateur Kubernetes développé en interne à Harbor, le registre open source devenu projet gradué de la CNCF.
Ce statut donne à OVHcloud une place plus visible au sein d’un écosystème qui héberge des briques devenues centrales dans les architectures modernes, dont Kubernetes, Prometheus et Envoy. La fondation revendique près de 800 membres et fait partie de la Linux Foundation.
Selon la grille publiée par la CNCF, l’adhésion Platinum coûte 350 000 dollars par an pour une entreprise déjà membre de la Linux Foundation, avec un engagement minimal de trois ans. La cotisation à la Linux Foundation est facturée séparément.
Peser sur les standards de l’IA
La raison la plus stratégique de cette adhésion réside dans la convergence entre cloud natif et IA. La CNCF rappelle que les organisations doivent désormais faire évoluer des applications cloud natives tout en déployant des charges de travail d’IA en production, dans des environnements publics, privés et hybrides.
OVHcloud participe au Certified Kubernetes AI Conformance Program, qui définit une base commune, développée par la communauté, pour exécuter de manière fiable des charges IA et machine learning sur Kubernetes. En mars 2026, ses services AI Deploy et Managed Kubernetes Service ont été approuvés dans ce programme.
Pour Octave Klaba, PDG et fondateur d’OVHcloud, l’indépendance technologique ne signifie pas tout construire seul, mais pouvoir s’appuyer sur des standards ouverts, contribuer aux technologies utilisées et éviter l’enfermement dans un écosystème unique. Le groupe veut ainsi contribuer à façonner les technologies ouvertes, l’IA et leur gouvernance.[cncf]
L’adhésion Platinum s’appuie aussi sur une démonstration opérationnelle. OVHcloud exploite des milliers de clusters Kubernetes en production dans 20 régions de cloud public, avec Cilium pour le réseau multi-tenant, l’observabilité et la sécurité.
La question est désormais de mesurer la capacité du fournisseur à convertir cet engagement en contributions techniques visibles, notamment dans les projets liés à l’IA, à la sécurité et à la portabilité des charges de travail.
Retenu dans le cadre de France 2030, le consortium piloté par Cloud Temple doit développer des offres de cloud et d’intelligence artificielle destinées aux usages sensibles. Le programme prévoit de mobiliser 47 millions d’euros d’ici fin 2028, avec Thales, Bull, Vates et le CEA comme partenaires. Il vise à renforcer l’offre française en combinant infrastructures, virtualisation, cybersécurité et expertise scientifique.
Les partenaires : Thales apporte ses compétences en cybersécurité, Bull ses infrastructures pour l’IA, Vates son socle de virtualisation open source et le CEA son expertise scientifique.
Le financement : les 47 millions d’euros correspondent à l’enveloppe annoncée pour le programme, et non à un chiffre d’affaires déjà réalisé.
L’objectif : proposer des services IaaS, PaaS et d’IA adaptés aux environnements sensibles, en mettant l’accent sur la sécurité et la maîtrise juridique.
« Développer une offre de services IaaS, PaaS et d’intelligence artificielle répondant aux standards les plus exigeants de sécurité et de souveraineté juridique.»
C’est pour ce projet que Cloud Temple a été sélectionné dans le cadre de l’appel « Renforcement de l’offre de services cloud « . L’entreprise mène un consortium qui rassemble Thales, Bull, Vates et le CEA. L’appel est opéré par Bpifrance pour le compte de l’État.
Lancé en mars 2024, cet appel à projets prolonge la stratégie cloud de France 2030. Il vise à renforcer l’offre française et européenne de services cloud au service de la souveraineté numérique et de l’IA. Son périmètre couvre le développement d’offres IaaS et PaaS, le cloud de confiance et les services cloud pour l’IA.
Le texte de l’appel prévoit des projets collaboratifs réunissant jusqu’à six partenaires, avec un chef de file fournisseur de services IaaS/PaaS, et encourage les collaborations avec des organismes de recherche.
47 millions € dont 20 millions d’aide publique
Selon Cloud Temple, le programme mobilisera 47 millions d’euros d’ici fin 2028. Le soutien public de France 2030 s’élève à 20 millions et les partenaires industriels apportent le solde. Il s’agit de faire changer d’échelle des capacités existantes que Cloud Temple dit qualifiées SecNumCloud par l’ANSSI, certifiées HDS et conformes au référentiel allemand C5.
Le consortium se présente comme unique parmi les projets soutenus. Il part du constat qu’aucun acteur européen ne maîtrise seul toute la chaîne du cloud de confiance. Cloud Temple, qui dit opérer déjà des plateformes en production pour la santé, la finance, l’industrie et la sphère publique, pilote l’ensemble.
Les partenaires se répartissent ainsi les rôles :
Thales : cybersécurité, environnements critiques et son offre S3NS ;
Bull : intégration d’infrastructures matérielles et logicielles pour l’IA, avec sa plateforme BullSequana AI ;
CEA : appui scientifique sur les architectures de nouvelle génération ;
Vates : socle open source de virtualisation, présenté comme gage d’interopérabilité et de réversibilité, à l’heure où la recomposition du marché de la virtualisation pousse des entreprises européennes à chercher des alternatives.
Le consortium met en avant l’extraterritorialité du droit et des textes comme NIS 2, DORA et l’AI Act. Il estime que les directions générales cherchent des garanties juridiques pour leurs traitements numériques et d’IA. Plutôt que de rivaliser sur la puissance brute, il vise les usages critiques et régulés où la conformité et la maîtrise juridique sont décisives.
Le Magic Quadrant 2026 de Gartner sur la gestion des API montre que les fournisseurs intègrent progressivement les besoins liés à l’IA agentique, notamment la gouvernance des interfaces et les serveurs MCP. Mais des difficultés persistent en matière de tarification, de complexité d’utilisation et d’intégration avec des passerelles tierces. Le recours à plusieurs fournisseurs et la gestion fédérée des API gagnent en importance.
Les évolutions : plusieurs plateformes ajoutent des fonctions liées aux agents IA, à la génération d’API et à la gestion des serveurs MCP.
Les limites : Gartner relève encore des problèmes de complexité, de transparence des prix et d’interopérabilité selon les fournisseurs.
Le choix d’architecture : les entreprises doivent évaluer la fédération des passerelles et l’intégration avec leur environnement existant, au-delà du seul classement des éditeurs.
Multisourcing et gestion fédérée : avec le temps, ce schéma s’affirme pour la gestion des API.
Gartner le souligne dans la synthèse du Magic Quadrant qu’il dédie à ce marché.
D’une année sur l’autre, 6 fournisseurs sont restés « leaders ». Aucun n’a corrigé tous les défauts que le cabinet américain lui reprochait en 2025. Plus précisément :
Boomi au niveau de l’intégration avec les passerelles tierces
Google sur la stratégie commerciale, l’expérience utilisateur et la tarification
Gravitee concernant sa notoriété et la concentration géographique de sa clientèle
IBM pour sa difficulté à vendre hors de sa base installée
Kong sur la stratégie sectorielle, la présence géographique et l’expérience utilisateur
Salesforce sur la tarification
L’an dernier, le franco-américain Axway faisait partie des « leaders ». Il a rétrogradé chez les « challengers ». Sensedia et WSO2 ont fait le chemin inverse.
Le Magic Quadrant se structure en deux axes. L’un, étiqueté « exécution », reflète la capacité à répondre au besoin (tarification, expérience client, qualité des produits/services…). L’autre, dit « vision », traduit les stratégies (ventes, marketing, innovation…).
La situation sur l’axe « exécution » :
Rang
Fournisseur
Évolution annuelle
1
IBM
+ 1
2
Kong
+ 2
3
Salesforce (MuleSoft)
=
4
Microsoft
+ 5
5
Gravitee
+ 2
6
Axway
=
7
Google
– 6
8
WSO2
=
9
Microsoft
=
10
SAP
=
11
Sensedia
+ 1
12
AWS
– 1
13
Workato
+ 2
14
Tyk
=
15
Postman
+ 1
16
SmartBear
– 3
17
Traefik Labs
nouvel entrant
Sur l’axe « vision » :
Rang
Fournisseur
Évolution annuelle
1
Kong
=
2
IBM
+ 3
3
Google
+ 3
4
Salesforce (MuleSoft)
=
5
Boomi
– 3
6
Gravitee
– 3
7
WSO2
+ 7
8
Sensedia
+ 7
9
Postman
– 1
10
Tyk
– 3
11
Axway
– 2
12
Microsoft
– 1
13
Workato
– 1
14
SmartBear
– 4
15
SAP
– 2
16
AWS
+ 1
17
Traefik Labs
nouvel entrant
Des acquisitions bien intégrées chez Boomi…
L’an dernier, Gartner avait noté que Boomi dépendait désormais moins de la seule brique iPaaS pour se différencier, les acquisitions d’APIIDA et de TIBCO Mashery (mai 2024) ayant accompagné la refonte de l’offre et de la feuille de route.
Leur intégration a été efficace, confirme-t-il cette année en y ajoutant le rachat de Thru (transfert de fichiers géré ; mai 2025).
Autre bon point qu’on retrouve d’une année sur l’autre : l’extension de la présence commerciale. En 2025, Gartner avait mis en avant le renforcement des partenariats, en particulier avec AWS et ServiceNow. Il les mentionne à nouveau cette année, en plus de Snowflake. Et note la capacité de Boomi à toucher les profils d’acheteurs spécialisés sur l’intégration et sur l’IA.
Nouveauté cette année : un bon point sur l’innovation. Plus spécifiquement au titre des avancées sur l’IA agentique, dont témoignent Boomi Connect (MCP géré) et Boomi Orchestrate. Gartner salue les possibilités de combinaison avec des workflows déterministes.
… dont les solutions restent complexes à prendre en main
L’intégration avec les passerelles tierces peut s’avérer complexe, avait signalé Gartner en 2025. Il en dit tout autant cette année. Et parle plus globalement d’une plate-forme complexe à prendre en main.
Malgré des certifications et des « accélérateurs » pour des secteurs comme la santé et la distribution, l’attrait reste limité pour qui cherche des solutions verticales.
Boomi n’a, par ailleurs, pas encore développé à l’international la présence et la notoriété qu’il a développées en Amérique du Nord. Gartner se fait, en outre, l’écho des inquiétudes de clients sur la transparence tarifaire.
Google salué pour son rayon d’action…
L’an dernier, Google avait eu un bon point pour son outillage favorisant la conception d’API par des agents. Cette année, Gartner salue son positionnement « en première ligne » sur les passerelles IA et l’agentique. Et mentionne l’add-on Specification Boost, qui améliore la lisibilité et la « découvrabilité » des API pour les agents.
En 2025, Google était crédité d’un bon point pour la stabilité de son offre et sa capacité à couvrir les cas d’usage les plus complexes. Cette année, Gartner met l’accent sur la large diffusion de ses solutions dans les secteurs réglementés. Il y ajoute la sécurité multicouche et les fonctionnalités IA qui favorisent la prise en charge des environnements « difficiles » (banque, production industrielle).
… mais toujours pas pour sa tarification
D’une année sur l’autre, même réflexion sur la stratégie commerciale : Google positionne ses produits (Apigee et Google Cloud API Gateway) comme des compléments à GCP plutôt que des solutions autonomes.
La complexité de l’offre reste d’actualité : il faut beaucoup d’expertise pour l’implémenter et l’exploiter. La tarification demeure aussi un irritant. Elle « reste une des plus grosses barrières à un usage soutenu », pour reprendre les mots de Gartner. Lequel avait, l’an dernier, pointé les doutes de certains clients de longue date quant au rapport coût/bénéfice.
De l’indépendance et de la vision chez Gravitee…
Gravitee a su rapidement proposer une passerelle IA gérant MCP, avait souligné Gartner en 2025. Il va un peu plus loin cette année : l’entreprise née à Lille a vite eu la vision d’un catalogue d’interfaces orienté événements. Et elle a concrétisé, en lançant la plate-forme Gamma, l’unification de la gestion des API, des flux d’événements et des agents.
Gravitee a toujours pour lui une indépendance vis-à-vis de tout cloud, progiciel ou iPaaS. Et une approche de déploiement flexible avec gestion de la fédération.
… toutefois exposé à une acquisition
Gravitee manque toujours de notoriété. Surtout en Amérique du Nord, ajoute Gartner cette année.
La clientèle demeure largement concentrée en Europe (à près des deux tiers), le reste se trouvant pour l’essentiel en Amérique du Nord. Les acheteurs sur d’autres plaques géographiques se poseront la question du service et du support.
Gravitee est par ailleurs un des plus petits fournisseurs en termes de revenus. Cela l’expose, souligne Gartner, à un risque d’acquisition ; d’autant plus que parmi ses concurrents figurent certains des plus gros éditeurs mondiaux.
IBM avance une roadmap « intéressante » au croisement des agents IA et des API…
En 2025, IBM avait été salué sur la livraison de fonctionnalités IA (gestion des prompts et routage LLM, notamment). Cette année, Gartner apprécie son approche de la gouvernance des API et de leur rationalisation (identification des doublons ou quasi-doublons + serveur MCP d’enrichissement de métadonnées). Il y ajoute une feuille de route « intéressante » sur la gestion des patterns applicatifs qui émergent à la croisée des agents IA et des API.
La diversité du réseau commercial et de support avait été un autre point fort évoqué en 2025. Cette année, Gartner met l’accent sur son extension, tant au niveau des partenaires intégrateurs que sur les marketplaces des hyperscalers.
… mais peine toujours à séduire hors de sa base installée
D’une année sur l’autre, un constat demeure : IBM a du mal à vendre ses solutions de gestion des API au-delà de sa base installée. Par ailleurs, il a peu d’offres sectorielles hors banque et finance. Quant à sa stratégie commerciale, elle est focalisée sur les acheteurs IT, peinant à toucher les autres métiers à l’heure où les budgets se décentralisent.
Kong s’est construit une vraie visibilité…
La génération d’API, de specs et de serveurs MCP par IA avait valu un bon point à Kong en 2025. Tout comme la passerelle Kafka (Event Gateway) intégrée à son maillage de services.
Cette année, Gartner insiste sur la brique Context Mesh (context engineering), la gestion des identités machine et les capacités de monétisation des agents, modèles et serveurs MCP. Il apprécie aussi certains éléments de roadmap, comme l’intégration d’OpenMeter et les sandbox d’exécution de code.
L’an dernier, le cabinet américain avait noté la visibilité que Kong s’est construite à renfort d’événements, de partenariats et de présence sur les principales marketplaces. Cette année, il relève le niveau d’adoption de ses outils open source et sa capacité à toucher à la fois les populations techniques et métiers.
… mais sa tarification reste difficile à lire
Comme en 2025, il n’y a pas de solutions verticales au catalogue de Kong. Son empreinte géographique demeure limitée (40 % des revenus aux États-Unis, 35 % en EMEA).
L’an dernier, Gartner avait pointé la courbe d’apprentissage nécessaire pour prendre en main les solutions de Kong. Il avait aussi souligné la confusion que pouvait susciter la tarification basée sur les services, assortie de frais supplémentaires pour certains éléments (portails, tests, analytics).
Mêmes remarques cette année, en plus du constat d’une prise en charge limitée de la fédération des passerelles tierces.
MuleSoft s’est bien emparé du sujet IA…
L’intégration de l’offre de MuleSoft avec celle de Salesforce a contribué à attirer de la clientèle, avait affirmé Gartner en 2025. Tout en saluant plus globalement la présence commerciale et le réseau de partenaires. Il en dit à peu près autant cette année, en mettant l’accent sur la croissance et la stabilité opérationnelle de l’activité de MuleSoft.
Autres bons points : la capacité à répondre aux défis liés à l’adoption de l’IA (shadow AI, prolifération des serveurs MCP, gestion des coûts) et de récentes améliorations telles que la conception d’API en langage naturel ou la conversion d’API en outils agentiques.
… mais reste orienté sur l’écosystème Salesforce
Pour la gestion des API, MuleSoft est l’un des fournisseurs les plus chers, avec une structure de prix complexe. Ce constat valait l’an dernier… et vaut toujours cette année.
Complexe est aussi la prise en main de la solution (défis de paramétrage, en particulier), en plus de la difficulté à trouver des développeurs spécialisés.
Des fonctionnalités peuvent se révéler superflues pour qui n’utilise pas Salesforce. Beaucoup sont effectivement modelées sur des cas d’usage spécifiques à cet écosystème.
Sensedia, avancé sur la gouvernance des API…
Nouveau « leader » de la gestion des API, le brésilien Sensedia se distingue par ses investissements dans la gouvernance et son positionnement sur la « souveraineté ». Il a aussi pour lui une expertise du milieu bancaire, dont il parvient à faire un atout. Sur le plan géographique, remarque très spécifique : fournisseur intéressant pour des déploiements en Amérique du Sud vu sa présence et sa connaissance des réglementations locales.
… moins sur les fonctionnalités IA
Plus des trois quarts du revenu de Sensedia provient d’Amérique du Sud. Les investissements réalisés sur les autres plaques géographiques ne se sont globalement pas encore traduits par des ventes. En parallèle, la notoriété du fournisseur est limitée, en Amérique du Nord comme en Europe. La livraison de fonctionnalités IA intervient généralement en décalage par rapport aux autres « leaders ». Au final, Sensedia est en retard sur des capacités comme le registre MCP et la découverte orientée agents.
Modularité contractuelle chez WSO2…
Sur la partie produit, hormis les investissements dans l’IA, WSO2 se distingue par l’intégration de Moesif (acquis en mai 2025 ; monétisation des API), l’extension des capacités de fédération et l’adoption complète de la spécification Arazzo.
L’éditeur aéricain est revenu à la croissance et sa maison mère EQT semble le percevoir comme un actif stratégique – elle investit à la fois dans ses produits commerciaux et open source. Gartner apprécie aussi la contractualisation modulaire et la flexibilité de déploiement.
… mais une empreinte SaaS limitée
Comme Sensedia, WSO2 est un nouveau « leader »… et comme lui, il manque de notoriété. L’approche « plate-forme modulaire » manque encore d’écho et l’approche commerciale demeure centrée sur les profils techniques.
Gartner estime que le message axé sur les déploiements hybrides alors que la brique de monétisation n’est disponible qu’en SaaS peut engendrer de la confusion.
Les déploiements SaaS, justement, se limitent à une zone, aussi bien pour l’Europe que pour l’Amérique du Nord. Quant à la page de statut, Gartner la juge « rudimentaire », donnant peu d’informations utilisables.
L’ESA a confié à OVHcloud et CGI un contrat de 30 mois pour concevoir et déployer l’infrastructure numérique qui permettra de stocker et traiter les données issues de l’observation de la Terre.
Le projet, baptisé Digital EO (« ESA Earth Observation Information System »), doit fédérer données, services et capacités de calcul au profit des scientifiques, des acteurs publics, des entreprises et des citoyens.
Les deux groupes qualifient le contrat de « plusieurs millions d’euros ». L’ESA, elle, n’a pas divulgué de chiffre, selon Reuters..
Une architecture décentralisée
L’ESA décrit un système décentralisé, évolutif et résilient, censé gérer plus de 500 pétaoctets de données hétérogènes avec des ressources de calcul et d’intelligence artificielle. Il devra pouvoir se fédérer avec les infrastructures nationales et européennes, tout en encadrant le développement, le déploiement et la gouvernance d’algorithmes, d’applications et de services, qu’ils soient scientifiques, publics, commerciaux ou citoyens.
Il est conçu pour alimenter des programmes de l’Union européenne comme Copernicus et DestinE, le jumeau numérique de la Terre.
OVHcloud, apportera le socle comprenant le calcul, le stockage, le réseau et les services cloud managés. Le système sera d’abord déployé en Italie, en France et en Allemagne, avec des capacités de support opérées depuis la Pologne. Il pourra ensuite être étendu à d’autres pays européens ainsi qu’au Canada. Le groupe accompagnera son évolution dans la durée.
CGI, via sa filiale CGI France Défense et Spatial, agira comme architecte et intégrateur du « Digital EO backbone », la colonne vertébrale technologique et opérationnelle de la plateforme. Il contribuera aussi à animer l’écosystème : gestion des ressources de données, des services et des communautés d’utilisateurs, support aux utilisateurs et aux développeurs, amélioration continue.
Un contexte de préférence européenne
Cette attribution marque la volonté de la Commission européenne d’orienter les contrats stratégiques vers des prestataires européens. Elle intervient après un appel d’offres cloud de 180 millions € attribué en avril exclusivement à quatre entreprises européennes.
Début septembre, l’ESA a par ailleurs confié des contrats d’étude parallèles à des équipes menées par le finlandais ICEYE et l’italien Leonardo, pour concevoir une architecture d’observation de la Terre distincte, axée sur la sécurité, à destination des gouvernements de l’UE.
Ces éléments tracent une trajectoire cohérente, sans que les sources permettent d’en dire plus : elles ne précisent ni les critères de sélection, ni les concurrents éventuels, ni le calendrier de déploiement au-delà de la durée du contrat.
Mistral, autre partenaire européen de l’ESA
Le 16 septembre, son directeur général, Josef Aschbacher, et Arthur Mensch, cofondateur et PDG de Mistral, ont signé une lettre d’intention qui fixe un cadre de coopération dans l’intelligence artificielle.
Ce texte prévoit d’explorer l’usage des modèles, de l’infrastructure cloud et des compétences techniques de Mistral dans l’observation de la Terre, l’ingénierie, les capacités d’IA avancées pour le spatial et la formation.
Le document s’appuie sur des projets existants, dont Orbit, un assistant d’IA sécurisé pour l’ingénierie, et EVE (Earth Virtual Expert), développé avec des partenaires européens par le Φ-lab de l’ESA pour l’observation de la Terre. Il s’agit d’un cadre exploratoire sans aucun lien avec Digital EO n’y est établi.
Sur la virtualisation serveur, Microsoft, Nutanix et Red Hat ont-ils rattrapé VMware ?
On pourrait le supposer à la façon dont Gartner les a positionnés dans le Magic Quadrant dédié à ce marché. VMware a un peu d’avance en « vision », c’est-à-dire sur la stratégie (modèle économique, roadmap produit, déploiement géographique…). Mais pas en « exécution », autrement dit sur la capacité à répondre à la demande (expérience client, tarification, qualité des produits…).
Gartner dit suivre une quarantaine de fournisseurs sur ce segment. Il en a classé 17 dans son Magic Quadrant. Dont trois basés en Europe : Proxmox, SUSE et Vates.
Sur le plan fonctionnel, les critères étaient relativement peu restrictifs. N’étaient pas obligatoires, entre autres :
Gestion du cycle de vie (patching et mises à niveau de firmware sans interruption)
Chiffrement et calcul confidentiel
Infrastructure définie par logiciel (abstraction du stockage et/ou du réseau)
Services de données (réplication, compression, migration à chaud…)
Gestion des conteneurs
Prise en charge des GPU
Support d’autres architectures processeur que x86
Les 4 « leaders » de la virtualisation serveur
Microsoft, costaud sur les intégrations ISV et la sécurité matérielle…
Chez Microsoft (offres Azure Local et Windows Server Hyper-V), Gartner salue le plan de contrôle unifié que constitue Azure Arc. Il fait de même pour le catalogue d’intégrations ISV (sauvegarde, monitoring et sécurité, en particulier). Et pour les avancées sur la sécurité matérielle (initiative Secured-core, calcul confidentiel, protection des VM, partitionnement GPU).
… mais plusieurs consoles d’administration et des dépendances à Azure
Le cabinet américain perçoit en revanche une gêne persistance dans la fréquence, le volume et la taille des correctifs pour Windows Server. Il souligne aussi la dépendance à Azure pour des capacités hybrides telles qu’AVD sur Windows Server ou AKS sur Azure Local. Autre limite : la coexistence de plusieurs consoles de gestion (portail Azure, centre d’administration Windows, gestionnaire de VM de System Center).
Nutanix satisfait sa clientèle…
Gartner salue la maturité de Nutanix, l’ampleur de sa base installée et le niveau de satisfaction client. Il donne aussi un bon point à l’offre NC2 (Nutanix Cloud Clusters), qui unifie la gestion entre cloud et on-prem. Ainsi que pour la prise en charge des déploiements désagrégés exploitant du stockage externe, dont les baies Dell PowerStore et Everpure.
… mais cela a un prix
Le modèle de licence peut se révéler complexe et les prix dépassent souvent les niveaux attendus. Les options sont limitées sur le stockage externe : Nutanix ne gère que les protocoles NFS et NVMe/TCP. Elles le sont aussi sur les serveurs pris en charge. La liste de compatibilité officielle comprend des modèles et des configurations spécifiques. Et elle ne permet pas d’assembler des serveurs à partir de composants certifiés individuellement.
Chez Red Hat, un socle adapté au DevOps…
Chez Red Hat (OpenShift Virtualization), Gartner apprécie le niveau d’unification de l’outillage pour les VM et les conteneurs (API, planificateur, RBAC, réseau OVN, workflows GitOps). Il considère que l’architecture d’ensemble est bien alignée sur les pratiques DevOps. Et salue la disponibilité de l’offre sur AWS, Azure et GCP.
… mais une courbe d’apprentissage et un coût initial élevé
Sur les migrations, la capacité de delivery de Red Hat est restreinte : le processus dépend largement des intégrateurs et des MSP. Le coût initial est élevé et la tendance est aux augmentations lors des renouvellements. Attention aussi à la courbe d’apprentissage pour les admins, qui doivent adopter des paradigmes Kubernetes-centric.
VMware se distingue sur le fonctionnel et l’écosytème…
VMware se distingue par la profondeur fonctionnelle de sa plate-forme VCF, qui associe calcul, stockage, réseau et Kubernetes. Son écosystème (partenaires hardware et software + base installée) est un autre point fort. Gartner apprécie aussi l’intégration de capacités pour l’IA (il mentionne la virtualisation des GPU ainsi que le RAG et le fine-tuning natifs).
… mais a bien changé sous l’ère Broadcom
Si VCF est fonctionnellement exhaustif, il faut prendre toute la pile. VMware la pousse en tout cas largement aux dépens des quelques autres solutions qu’il a à son catalogue. Il y a aussi, évidemment, la transition vers le modèle à l’abonnement fondé sur les cœurs CPU. Et les hausses de prix importantes qui s’en sont suivies, avec une moindre marge de négociation. En parallèle, Broadcom a profondément restructuré le programme partenaires de VMware, secouant cet écosystème.
Les 3 « challengers »
Tarification et support, des points forts de Canonical…
Avec ses offres MAAS (bare metal), OpenStack (datacenter) et MicroCloud (edge), Canonical propose une architecture unifiée avec un modèle d’exploitation cohérent. Gartner apprécie la tarification prévisible (prix fixe par nœud). Il salue aussi la durée du support inclus avec les abonnements Ubuntu Pro (jusqu’à 15 ans) et la conformité avec des cadres comme FIPS et CIS.
… qui manque néanmoins de notoriété et d’intégrations certifiées
Sur le marché de la virtualisation serveur, l’offre de Canonical manque de notoriété. Lui font également défaut des intégrations certifiées avec Veeam, Rubrik et Commvault (la sauvegarde repose sur Storware et Trilio). OpenStack nécessite par ailleurs un temps d’adaptation pour qui est habitué aux hyperviseurs commerciaux. Tandis que MicroCloud et LXD nécessitent des compétences en administration Linux.
HPE, avancé sur l’AIOps…
Avec sa plate-forme Morpheus, HPE gère à la fois KVM, VMware et les environnements de cloud public. Gartner apprécie la tarification au socket de VM Essentials. Ainsi que les avancées sur l’AIOps, avec l’intégration d’OpsRamp et de GreenLake Intelligence pour automatiser alertes et remédiation.
… mais encore tout frais sur le marché de la virtualisation serveur
HPE n’est que récemment entré sur ce marché. Étant fournisseur de serveurs, il pourrait être tenté de favoriser son hardware à l’avenir, estime Gartner. Qui note aussi l’absence de migration à chaud des VM avec GPU.
Résilience et scalabilité pour l’hyperviseur d’Oracle…
Substrat d’OCI et d’Exadata Cloud@Customer, l’hyperviseur d’Oracle a prouvé sa résilience et sa scalabilité. Le modèle de licence donnant droit à 2 sockets par serveur évite les surcoûts liés au nombre de cœurs et à la quantité de mémoire. Oracle Virtualization est par ailleurs la seule plate-forme de virtualisation x86 qui permet le hard partitioning des produits de la maison (réduction des coûts en ne prenant que les ressources nécessaires pour exécuter les workloads).
… qui n’est toutefois pas une solution full-stack
La réputation commerciale qu’a pu se forger Oracle tend à renforcer l’idée que son hyperviseur n’est une option viable que si l’on utilise déjà d’autres de ses produits. Sur le plan fonctionnel, il ne s’agit pas d’une solution full-stack. Même si la licence Oracle Linux peut donner accès à des produits comme Oracle Cloud Native Environment et Oracle Linux Automation Manager, ceux-ci ne sont pas directement intégrés : ils ont des consoles de gestion séparées. Gartner fait une autre remarque : dans sa quête de la parité fonctionnelle, Oracle limite sa capacité d’innovation.
Les 5 « visionnaires »
IDT SYSTEM, flexible commercialement et fonctionnellement…
Avec InCloud Sphere V8, IDT SYSTEM propose une plate-forme flexible qui gère bare metal et conteneurs en plus du cœur de virtualisation… sans obliger à contractualiser pour l’ensemble. Centrée sur des licences perpétuelles par socket, la tarification est prévisible et avantageuse, selon Gartner. IDT SYSTEM témoigne par ailleurs d’une capacité à s’approprier les grandes migrations à délais restreints.
… mais une activité « sino-centrée »
L’activité d’IDT SYSTEM se concentre largement en Chine. On restera donc vigilant sur la disponibilité de ressources locales dans les autres régions géographiques. Attention aussi au support, dont l’organisation est fragmentée (niveau 1 via des partenaires locaux ; niveau 2 centralisé à Hong Kong et en Asie du Sud-Est ; niveau 3 assuré depuis la Chine). Gartner relève aussi l’absence de lignes directrices de durcissement alignées sur les cadres de type CIS ou NIST.
H3C Technologies répond bien à la demande…
H3C Technologies+ a démontré sa capacité de réponse au marché en intégrant, dans son offre CAS Server Virtualization Platform, des fonctionnalités clés (gestion du débordement mémoire sur NVMe, migration à chaud des vGPU…). Gartner apprécie la flexibilité commerciale, entre licences perpétuelles et abonnements Il salue aussi la gestion native de Kubernetes.
… mais manque de partenaires hors de Chine
Comme chez IDT SYSTEM, attention aux ressources de support, la région Asie-Pacifique concentrant l’essentiel de la clientèle et du chiffre d’affaires de H3C Technologies. Cela vaut aussi pour les partenariats hardware et software, largement centrés sur la Chine. Sur le plan fonctionnel, la gestion du stockage s’appuie beaucoup sur les systèmes sous-jacents. Et elle manque d’éléments tels que la déduplication et la compression en ligne.
Platform9 favorise la réutilisation de matériel et les déploiements multilocataires…
L’offre Private Cloud Director de Platform9 favorise la réutilisation de matériel et s’intègre aux systèmes de stockage vua des API bloc standards, réduisant les coûts de migration. Un processus que peut contribuer à automatiser l’outil vJailbreak. Autre point fort : des structures natives et un portail utilisateur en self-service qui simplifient les déploiements multilocataires.
… mais reste un « petit » fournisseur sans SDS natif
Il n’y a pas de SDS natif chez Platform9. Ni d’ailleurs de migration des VM avec GPU. On a plus globalement affaire à un « petit » fournisseur : sa clientèle et son channel sont nettement plus restreints que chez les principaux acteurs du marché.
Sangfor Technologies, ouvert à Arm…
Les offres Sangfor HCI et aSV ont la particularité de gérer les processeurs Arm ; ainsi que, côté x86, ceux de Hygon en plus du duo Intel-AMD. Gartner apprécie la flexibilité du modèle économique, qui associe licences perpétuelles et abonnements. Il salue aussi la cadence de livraison de fonctionnalités et la réorientation de la feuille de route vers, entre autres, la gestion du stockage externe.
… mais largement concentré sur l’Asie
Comme chez H3C Technologies, la clientèle se trouve largement en Asie-Pacifique, avec les mêmes conséquences potentielles en termes de couverture des autres zones géographiques. En miroir, l’écosystème de partenaires est limité, et les certifications avec. Sangfor Technologies fait, en outre, partie de ceux qui ne procurent pas de lignes directrices de durcissement.
SUSE, une « caution européenne » et des arguments sur la sécurité…
Avec SUSE Virtualization et Rancher Prime, la gestion des VM et des conteneurs converge sur un plan de contrôle K8s. L’offre a la particularité d’être complètement open source, en plus d’émaner d’un fournisseur européen. Lequel se distingue sur le volet sécurité (contrôle des accès, protection des données, monitoring, conseils de durcissement).
… mais des capacités-clés pas encore en production
Des capacités-clés manquent à l’appel ou sont à l’état expérimental, à l’image de la migration entre clusters. Il y a de la sauvegarde/restauration en natif, mais l’orchestration DR s’appuie largement sur des outils tiers. Gartner pointe aussi la nette focalisation de SUSE sur les environnements cloud. Au risque, estime-t-il, d’une réduction des investissements sur la virtualisation traditionnelle.
Les 5 « acteurs de niche »
XenServer SVP, idéal pour qui est déjà chez Citrix…
L’offre XenServer SVP est idéale pour qui est déjà dans l’écosystème Citrix. Tant d’un point de vue (optimisations pour les workloads CVAD) que financier (inclusion de l’hyperviseur dans Citrix Platform et les licences Universal Hybrid Multicloud). Gartner estime plus globalement qu’elle a prouvé sa fiabilité.
… à condition d’accepter un retard fonctionnel
XenServer SVP n’a pas, en natif, de SDN, de gestion du BGP et de gestion automatique du stockage hiérarchisé. L’hyperviseur manque aussi de maturité sur la sauvegarde : des intégrations tierces comme Zerto et HYCU restent indisponibles ou en accès anticipé. Citrix le vend surtout comme un moteur de VDI et de virtualisation d’applications, ce qui limite son attrait en tant que solution autonome.
Proxmox, une option européenne intégralement open source…
Comme SUSE, Proxmox est un des rares fournisseurs classés dans ce Magic Quadrant à être établi dans l’UE. Sa pile est complètement open source. À KVM, elle associe la prise en charge de LXC pour les conteneurs.
… mais au support et aux certifications limités
Même au plus haut niveau de contrat, le support ne fonctionne que par e-mail, aux heures de bureau. Proxmox manque par ailleurs de certifications de fournisseurs majeurs tels Oracle et SAP. Avec une centaine d’équivalents temps plein, son échelle d’activité est limitée. Vigilance, donc, si on envisage de gros déploiements distribués.
Scale Computing, peu gourmand en ressources…
L’offre SC//HyperCore se distingue par ses capacités de gestion de flottes distribuées (plus de 10 000 clusters). Les possibilités de déploiement zero-touch (distant, sans VPN) sont un autre point fort. Comme la faible consommation de ressources, qui favorise l’usage sur les NUC et les PC industriels.
… mais limité sur la scalabilité horizontale
Hors de ses principales verticales (retail, industrie, éducation, santé), Scale Computing a une notoriété limitée. Il fournit du support essentiellement via ses revendeurs, ce qui peut allonger les délais. Gartner signale aussi le plafond de 8 nœuds par cluster, peu pratique pour les gros déploiements. Il questionne également le passage dans le giron d’Acumera, suivi de l’acquisition d’Adaptiv Networks. Une combinaison qui, juge-t-il, est susceptible de détourner les investissements R&D du cœur de virtualisation.
Vates, adapté au DevOps…
Vates combine lui aussi open source et origine européenne (il est français). Son prix fixe par hôte évite des surcoûts liés au nombre de sockets ou de cœurs. Gartner trouve la Vates Virtualization Management Stack bien adaptée aux pratiques DevOps (API compatibles Swagger + SDK Go, Powershell et Python ; déploiement de clusters MicroK8s via Project Pyrgos).
… mais restreint sur l’écosystème
L’adoption de l’offre reste limitée, ce qui joue sur le support ISV et les certifications. L’hyperviseur XCP-ng a des progrès à faire sur la surallocation de mémoire et de CPU. Ce manque, associé à la surcharge liée à Dom0 dans les architectures Xen, peut contrarier la pleine utilisation des ressources. Gartner y ajoute le fait que la fonctionnalité optionnelle XOSTOR SDS ne gère pas le chiffrement au repos des images et fichiers de VM.
De la résilience chez VergeIO…
VergeOS a un modèle de licence par nœud qui favorise la réutilisation de serveurs. Gartner apprécie le niveau natif de résilience sur la partie stockage (réplication multisite, orchestration DR, snapshots immuables des disques de VM…). Il salue aussi les briques de protection contre les ransomwares – dont les checkpoints immuables des datacenters virtuels.
… mais une échelle d’action limitée
La gestion native d’iSCSI et NFS fait défaut. Il n’y a pas non plus d’ajout à chaud de vCPU et de mémoire. Ni d’équilibrage dynamique en continu des VM. Comme d’autres fournisseurs classés « acteurs de niche » de la virtualisation, VergeIO fonctionne à petite échelle, avec une structure de support limitée. Il manque de notoriété hors Amérique du Nord, où se concentre sa clientèle.
OVHcloud ne montera pas dans le train AION ni dans celui d’Æther, les deux consortiums français candidats au programme européen des AI Gigafactories.
Le message d’Octave Klaba, distillé dans un billet puis précisé auprès de Reuters, ne laisse guère de place au doute.
Dans un texte au titre provocateur, « AI Gigafactory: 404 Business Model Not Found (yet)? » , le patron du groupe roubaisien l’explique par une série d’arguments qui vise moins l’ambition européenne du projet que la manière dont la France s’y prend pour la concrétiser.
Un positionnement français jugé hors d’échelle
Le premier point d’achoppement tient à la géographie du marché.
Or OVHcloud opère déjà des datacenters en Irlande, en Espagne, au Portugal, en Italie, en Allemagne, en Pologne et au Royaume-Uni. Vu de Roubaix, la demande d’un seul pays ne pèse tout simplement pas assez lourd pour amortir une infrastructure de plusieurs centaines de mégawatts. « Toute stratégie nationale est vouée à l’échec », tranche Octave Klaba.
Le second argument touche au portefeuille.
Octave Klaba part de l’hypothèse que la commande publique disponible pour une gigafactory française tournerait autour de 40 millions € par an, soit 200 millions sur cinq ans en cumulé. Un chiffre à ne pas confondre avec l’engagement officiel du gouvernement, qui a annoncé fin juillet 100 millions € d’achat de capacités de calcul à partir de 2027. Les 200 millions relèvent donc de l’estimation du dirigeant, pas d’une enveloppe actée par Bercy.
Or, selon le créateur d’OVHcloud, l’acquisition des seuls GPU nécessiterait au minimum 600 millions €, sans compter les datacenters, le réseau, les logiciels, l’énergie et les équipes.
Pour atteindre l’équilibre financier, une gigafactory devrait générer entre 300 et 400 millions €de chiffre d’affaires annuel. La commande publique évoquée ne couvrant que 10 à 15 % de ce montant, l’essentiel du financement va reposer sur des clients privés encore à trouver ; alors même que les puces se déprécient vite d’une génération à l’autre.
Pour Octave Klaba, le risque est double : financier, si la demande solvable ne suit pas et structurel si l’infrastructure est bâtie avant que son marché ne soit sécurisé.
Une prise de risque unique
La troisième réserve tient à l’architecture elle-même.
Le patron d’OVHcloud juge daté le principe d’un unique site géant qui concentre tous les risques d’exécution : le foncier, les délais de construction et la dépendance à une seule alimentation.
Car si cette configuration a du sens pour l’entraînement initial des modèles qui exige des GPU fortement interconnectés, elle l’est beaucoup moins pour le post-entraînement et l’inférence.
Or, ce sont ces deux usages qui, selon lui, gagnent à être répartis sur plusieurs infrastructures autonomes plus proches des utilisateurs. Une manière de répartir aussi bien la charge que le risque en cas de panne ou d’incident.
Ce scepticisme s’explique aussi par une réalité industrielle : OVHcloud n’a pas besoin de repartir de zéro.
Le groupe revendique déjà 250 MW de capacité disponible dans ses datacenters susceptibles d’accueillir des GPU ainsi que les systèmes nécessaires à l’entraînement comme à l’inférence.
Sa stratégie, baptisée « Step Ahead », s’articule autour de cinq couches empilées : les GPU eux-mêmes, leur orchestration, le « Tokens as a Service », une plateforme PaaS dédiée à l’IA, puis des applications SaaS intégrant l’intelligence artificielle. Plutôt que de financer une nouvelle brique lourde et incertaine, Octave Klaba préfère consolider un édifice déjà construit.
Une infrastructure déjà en place
Pragmatique, il préfère bâtir autour d’utilisateurs de GPU identifiés qui sont aussi ses propres entreprises. Soit OVHcloud, OVH AI, Shadow, Qwant, Gladia et Dragon LLM.
Chacune y tient un rôle : OVHcloud pour l’infrastructure et le cloud, OVH AI pour les usages et le calcul, Shadow pour les charges intensives en GPU, Qwant comme cas d’usage moteur de recherche, Gladia sur l’IA vocale, Dragon LLM et Gladia encore pour constituer un portefeuille de modèles maison.
Cette intégration verticale est censée garantir un taux d’utilisation nettement supérieur à celui d’une infrastructure qui cherche ses clients après coup.
Octave Klaba ne ferme pourtant pas la porte au programme EuroHPC. La vraie question, écrit-il, est de savoir si une gigafactory permettrait à OVHcloud d’aller « plus vite et plus loin » dans une trajectoire déjà engagée.
BNP Paribas s’offre un accès élargi à l’écosystème IA de Google Cloud, avec en tête d’affiche Gemini Enterprise et les modèles Gemini. Un accord signé pour cinq ans doit accompagner la banque dans sa montée en puissance sur l’IA agentique.
CIB en première ligne
C’est Corporate & Institutional Banking (CIB), la division dédiée aux grandes entreprises, qui ouvre le bal. Les modèles Gemini vont venir muscler LLM@CIB, l’assistant IA maison déjà utilisé par plus de 65 000 collaborateurs.
Côté agents à proprement parler, le premier chantier concerne la préparation des dossiers d’analyse crédit, où l’IA viendra épauler les équipes plutôt que les remplacer, du moins pour l’instant. La banque lorgne aussi sur d’autres terrains : vente, trading, recherche, structuration.
Et il y a déjà un cas d’usage qui tourne ailleurs dans le groupe. Chez Nickel, la filiale de paiement de proximité, un outil baptisé Nickel Assist s’appuie sur un modèle Gemini pour aider environ 200 conseillers clientèle à répondre plus vite aux clients, en s’appuyant sur les procédures internes.
Une stratégie multi-cloud réaffirmée
L’accord ne signifie pas un virage à 100 % vers Google Cloud. BNP Paribas joue depuis longtemps la carte du multi-cloud et du multi-modèle. Il s’ajoute aux aux autres fournisseurs, notamment avec IBM Cloud (un contrat renouvelé pour dix ans en 2025) et Oracle, autour d’Exadata Cloud Customer hébergé dans les data centers du groupe.
Marc Camus, DSI du groupe, rappelle que banque préfère garder la main pour choisir projet par projet le modèle et l’infrastructure qui collent le mieux à ses besoins de sécurité, de qualité et de budget. L’arrivée de Google Cloud dans l’équation, dit-il, élargit juste le men
Comme toujours, l’adoption de l’IA s’accompagne d’un discours très appuyé sur le contrôle. BNP Paribas inscrit le nouveau contrat dans le cadre de ses règles internes de sécurité et de gouvernance des données. Chaque agent devra être identifié individuellement avec un accès limité aux seules ressources dont il a besoin pour sa tâche.
BNP Paribas prévoit aussi de s’appuyer sur cette collaboration pour muscler son programme de formation interne à l’IA, à la fois sur les bases pour le plus grand nombre et sur des compétences plus pointues, comme la conception d’agents spécialisés.
Pendant longtemps, le recours à plusieurs fournisseurs cloud a semblé être la réponse évidente aux risques liés à la dépendance et aux pannes. La répartition des applications et des données sur plusieurs plateformes devait offrir davantage de flexibilité et de résilience.
Le cloud entre dans une nouvelle phase de contrôle
Pourtant, chaque cloud possède ses propres outils, politiques de sécurité et méthodes de connectivité. Cette complexité est accentuée par les centres de données, les logiciels en ligne et les systèmes hérités. Chaque environnement peut afficher de bonnes performances de manière autonome sans pour autant fonctionner efficacement au sein d’un ensemble cohérent.
Le défi ne consiste donc plus simplement à décider où héberger une application, mais à garantir un accès aisé, des flux de données fluides et une vision cohérente de l’ensemble de l’infrastructure.
Selon Gartner, les dépenses consacrées aux infrastructures de cloud souverain devraient augmenter de 35,6 % en 2026. Cette hausse reflète une volonté de mieux maîtriser les données, la gouvernance et les dépendances technologiques.
En France, des services critiques tels que le système d’information du SAMU et le Géoportail de l’IGN sont hébergés sur des clouds français. Les infrastructures cloud soutiennent désormais des services publics essentiels. Le cloud, le réseau et la sécurité ne peuvent plus être envisagés séparément : du point de vue de l’expérience utilisateur, ils forment une chaîne unique.
Le multicloud seul ne garantit pas la continuité de service
Travailler avec plusieurs fournisseurs réduit certains risques de dépendance, mais cela ne suffit pas à garantir la continuité de service. Une application peut être déployée sur deux clouds tout en restant exposée à un point de défaillance unique si ces clouds, souverains ou non, ne sont pas correctement interconnectés.
Un environnement secondaire doit donc être disponible et prêt à prendre le relais de la connectivité en cas de panne. La continuité doit être conçue, maintenue et régulièrement testée. Cela implique de synchroniser les données, de configurer les accès et de tester les mécanismes de basculement. La résilience doit être envisagée de bout en bout, en tenant compte des relations entre les applications, les données, les utilisateurs, les clouds et les réseaux.
Les entreprises recherchent de plus en plus une couche d’orchestration centralisée offrant une visibilité unifiée, une gestion des politiques, ainsi que des capacités d’automatisation et de contrôle à travers les environnements cloud et réseau. Elles doivent pouvoir détecter les dégradations de performance, en identifier rapidement la cause et réacheminer le trafic avec un minimum d’intervention manuelle.
La surveillance des liaisons en temps réel avec un réacheminement automatique, permet ainsi un basculement en quelques secondes plutôt qu’après une intervention manuelle. Sans ce niveau d’orchestration centralisée de bout en bout, le multicloud fournit une capacité redondante, mais ne garantit pas une continuité de service efficace.
Le réseau devient la couche unificatrice
Dans une architecture distribuée, le réseau relie les utilisateurs, les sites, les centres de données et les clouds, tout en offrant une visibilité sur les flux de trafic. Lorsqu’une application ralentit, les organisations doivent déterminer si le problème vient de la plateforme, de la connexion, d’une politique de sécurité ou de l’application elle-même.
Une couche réseau unifiée permet à une entreprise d’appliquer des mesures cohérentes de segmentation, de chiffrement et de contrôle d’accès à travers différents environnements. Ainsi, une charge de travail migrant d’un cloud à un autre ne se retrouve pas avec un niveau de sécurité amoindri au cours du transfert.
Le réseau doit également s’adapter aux différents cas d’usage. Les outils collaboratifs, les applications industrielles et les plateformes d’IA ne génèrent pas les mêmes volumes de données et n’ont pas les mêmes exigences en matière de latence. Une mise en réseau intelligente peut optimiser les flux de trafic et la connectivité cloud, en privilégiant les services critiques et en basculant automatiquement les charges de travail vers un autre chemin lorsque les performances se dégradent.
Cela améliore les performances de l’applications tout en réduisant les transferts de données inutiles et les coûts de sortie des données. Les approches SD-WAN, SASE et Zero Trust peuvent contribuer à répondre à ces besoins, à condition d’être gérées de manière cohérente. Déployées en silos, elles ajoutent une couche de complexité supplémentaire.
Passer du multicloud par défaut au multicloud conçu comme tel
L’IA accroît encore davantage les interdépendances. Un projet d’IA s’appuie souvent sur des données stockées dans plusieurs emplacements et sur des ressources informatiques fournies par plusieurs prestataires. Les performances du modèle ne suffisent pas à elles seules : si les données ne peuvent pas circuler efficacement, les délais de traitement et les coûts augmentent à mesure que le projet prend de l’ampleur.
La gestion de clouds multiples et d’environnements hybrides nécessite une expertise spécialisée, ce qui entraîne pour les organisations une hausse des coûts opérationnels, une durée de résolution des problèmes plus longues et des risques accrus pour les organisations.
L’étape suivante pour les entreprises consiste donc à faire mieux fonctionner ensemble leurs environnements cloud existants grâce à une gestion unifiée. En combinant orchestration, automatisation et optimisation continue, les organisations gagnent en agilité, utilisent plus efficacement les ressources réseau et réduisent leurs coûts opérationnels.
La résilience ne dépend pas du nombre de plateformes. Elle repose sur la capacité à les connecter, à les observer et à les orchestrer comme un environnement unique.
*Amit Kapoor est Vice-président et directeur de la division Europe chez Tata Communications
On y est : SiPearl a livré les premiers échantillons de Rhea1 à Bull.
Ce dernier va intégrer le processeur dans sa plate-forme BullSequana HX. Destination : le supercalculateur JUPITER. Plus précisément son module Cluster.
AERO, RISER, OpenCUBE : un trio de projets européens avec du Rhea dedans
Ce module n’est pas encore en service. Sa première partition, équipée en AMD Turin (582 nœuds biprocesseur), devrait être opérationnelle d’ici à la fin de l’année.
Les Rhea1 alimenteront une autre partition dont l’installation se fera… « par après ». Elle comprendra 162 nœuds biprocesseur, avec chacun 512 Go de DDR5 en plus de la HBM embarquée (64 Go par CPU).
Rhea1 est gravé en 6 nm par TSMC. SiPearl promet d’en détailler les performances au cours de l’automne.
Il s’agit de HBM2e. Pas la génération la plus récente, donc. On peut faire la même réflexion pour les cœurs Arm Neoverse V1. Le reflet du retard que le projet a accumulé. Ayant démarré à la fin des années 2010 dans le cadre de l’EPI (European Processor Initiative), il s’est ensuite inséré dans le Chips Act.
Depuis, SiPearl a rejoint d’autres projets européens. Dont AERO, RISER et OpenCUBE. Leurs objectifs convergent : favoriser l’émergence d’un cloud fondé sur des technologies européennes.
Un serveur de référence livré à HPE
Financé à hauteur d’environ 4 M€ par l’UE, AERO est centré sur l’écosystème logiciel. RISER (5 M€ de financement Horizon Europe) couvre le volet RISC-V. OpenCUBE (4,3 M€) vise à livrer la plate-forme cloud complète.
Dans ce contexte, SiPearl a conçu un serveur de référence, disponible en deux configurations (soit deux Rhea1, soit un seul connecté à un ou deux GPU sur le même châssis). Il vient d’en livrer un à HPE, qui va l’installer dans ses labos de Grenoble, au sein du système pilote OpenCUBE.
Un autre concepteur de semi-conducteurs participe à OpenCUBE : l’espagnol Semidynamics. Au printemps, il a signé un accord de coopération avec SiPearl pour développer un rack d’inférence exploitant ses GPU/ASIC RISC-V.
Des contrats pour Alice Recoque et l’IT4LIA Factory
SiPearl a une autre infrastructure de calcul européenne en ligne de mire : l’IT4LIA AI Factory. Ses CPU équiperont, aux côtés des accélérateurs du néerlandais Axelera AI, une partition d’inférence, au sein d’un superordinateur que livera Dell – et qui complètera LEONARDO.
Il y aura aussi du Rhea – plus précisément du Rhea2 – dans la partition scalaire d’Alice Recoque. Ce supercalculateur exaflopique en phase d’installation au TGCC (Très Grand Centre de calcul, dans l’Essonne) exploitera de l’AMD (CPU EPYC + GPU Instinct) pour sa partition principale.
SiPearl a aussi dans ses cartons le processeur Athena1. Il en prévoit la sortie commerciale au deuxième semestre 2027. Il s’agit d’une variante de Rhea1 scalable (16, 32, 48, 64 ou 80 cœurs) et plus fiable, ciblant les secteur sensibles.

 Connexion