C’est probablement la meilleure affaire Apple du moment, mais malheureusement elle n’est pas disponible en France. L’abonnement payant iCloud+ inclut désormais les services Apple TV et Apple Arcade dans une centaine de pays. Et ce, dès le premier palier d’iCloud+ (0,99 euro par mois), ce qui en fait une alternative extrêmement intéressante par rapport au bouquet Apple One, dont les prix commencent à 19,95 euros pour sensiblement les mêmes prestations (la formule intègre Apple Music).
Dans certains pays, comme le rapporte 9to5Mac, les abonnés iCloud+ pourront même accéder à des stations de radio Apple Music sans pub. Ils auront même droit à un rabais sur l’abonnement au service de streaming, s’ils souhaitent aller plus loin. Autant dire qu’Apple abandonne l’idée de vendre Apple One dans une bonne partie du monde.
La nouvelle offre iCloud+ vise des pays émergents ou qui n’ont pas le même pouvoir d’achat que dans l’UE ou les États-Unis. En Europe au sens large, les marchés ciblés sont l’Albanie, l’Arménie, la Bosnie Herzégovine, le Kosovo, le Montenegro, la Serbie, la Géorgie, la Turquie ou encore l’Ukraine. Cette nouvelle offre a aussi ceci d’intéressant qu’elle ouvre les programmes d’Apple TV à 59 marchés supplémentaires.
Cet été, Apple a relevé les prix de plusieurs de ses services : Apple Music, Apple TV et Apple One ont augmenté leurs différents tarifs. Pour le moment, ces hausses ne se sont pas répercutées en Europe. iCloud+ comprend du stockage en ligne supplémentaire (50 Go pour 0,99 euro par mois), et des fonctions de sécurité comme Relais privé pour naviguer sur le web sans laisser de trace et « Masquer mon adresse email » pour ne pas divulguer sa vraie adresse.
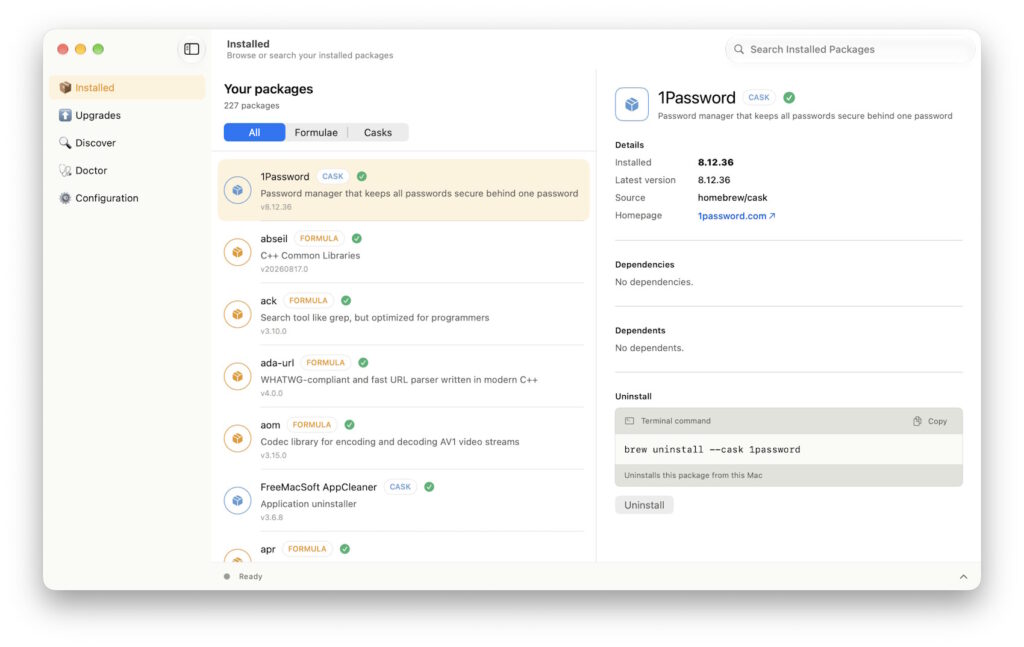
Après de nombreuses années d’existence, Homebrew se dote d’une application maison, avec interface graphique. Elle est cependant réservée à macOS 26 et 27. Les Mac Intel, eux, tombent en désuétude.
Homebrew est un gestionnaire de paquets pour macOS. Existant depuis de nombreuses années, il s’utilise traditionnellement en ligne de commande, depuis le Terminal du système d’Apple, à la manière d’un APT ou DNF sur Linux.
Une application graphique officielle
La nouvelle mouture 7.0 introduit pour la première fois une telle interface, même si d’autres avaient déjà eu cette idée. Elle n’est pas installée par défaut pour ne pas briser les habitudes, les utilisateurs habitués à la ligne de commande pouvant continuer à l’utiliser comme d’habitude. L’application s’installe comme toutes les autres, depuis une commande :
brew install homebrew-app
Pourquoi cette application ? Pour « permettre aux utilisateurs réticents à la ligne de commande de découvrir, installer, mettre à jour et gérer en toute sécurité les paquets Homebrew via une interface native SwiftUI qui ne cache jamais ce que fait Homebrew », indique l’équipe. En d’autres termes, une question de praticité pour les personnes qui découvriraient Homebrew… à condition qu’elles en connaissent l’existence et qu’elles lancent la commande dans le terminal. Le code est disponible dans le dépôt GitHub du projet, sous licence AGPL-3.0.
Source : Homebrew
L’interface adopte une disposition classique en trois panneaux : le premier affiche les fonctions, le deuxième les applications disponibles et le dernier les informations sur l’élément sélectionné. Par défaut, Homebrew affiche les applications déjà installées. En dessous, on trouve une section dédiée aux mises à jour, puis aux découvertes, à Doctor et aux paramètres. Doctor est une fonction de diagnostics aidant à régler les éventuels problèmes.
L’application est assez restrictive dans sa compatibilité, car elle réclame macOS 26 au moins pour fonctionner. Sur les Mac un peu anciens ou chez les personnes qui ne voulaient pas entendre parler de Liquid Glass sur des Mac plus récents, il faudra passer son chemin. Au moins, dans le second cas, macOS 27 et ses aménagements graphiques reste possible.
Homebrew 7.0 présente aussi des améliorations de performances, notamment en augmentant le nombre d’opérations pouvant s’exécuter en parallèle. Plusieurs problèmes de sécurité ont été corrigés.
Les Mac Intel (pratiquement) rejetés
Attention cependant, car le temps est désormais compté pour les Mac équipés de processeurs Intel. Comme l’indiquent les notes de version, leur support passe en « Tier 3 », avec un abandon complet programmé pour dans un an. Sur ce point, l’équipe suit la stratégie d’Apple à la lettre : le nouveau macOS 27 ne prend plus en charge les Mac Intel et la couche d’émulation Rosetta 2 ne sera plus présente dans macOS 28.
Selon nos confrères de MacGeneration, le fonctionnement de Homebrew peut devenir fastidieux sur ces anciennes machines. Homebrew récupère en effet des versions compilées par ses soins, mais l’opération ne semble plus possible. Sur les Mac Intel, l’installation d’une nouvelle application va donc récupérer les sources et compiler localement l’application. Une étape qui peut s’avérer longue, plusieurs dizaines de minutes par exemple pour ffmpeg, indiquent nos confrères.
Dans le billet d’annonce, les développeurs recommandent aux personnes concernées de trouver une alternative, MacPorts étant donné en exemple. Dans tous les cas, au 1ᵉʳ septembre 2027, le support des Mac Intel sera complètement abandonné, comme celui de l’ancienne version 11 de macOS (Big Sur).
Active depuis des années en France et en Europe, une campagne de désinformation animée par des acteurs pro-russes se tourne vers les États-Unis, alors que le pays prépare ses élections de mi-mandat.
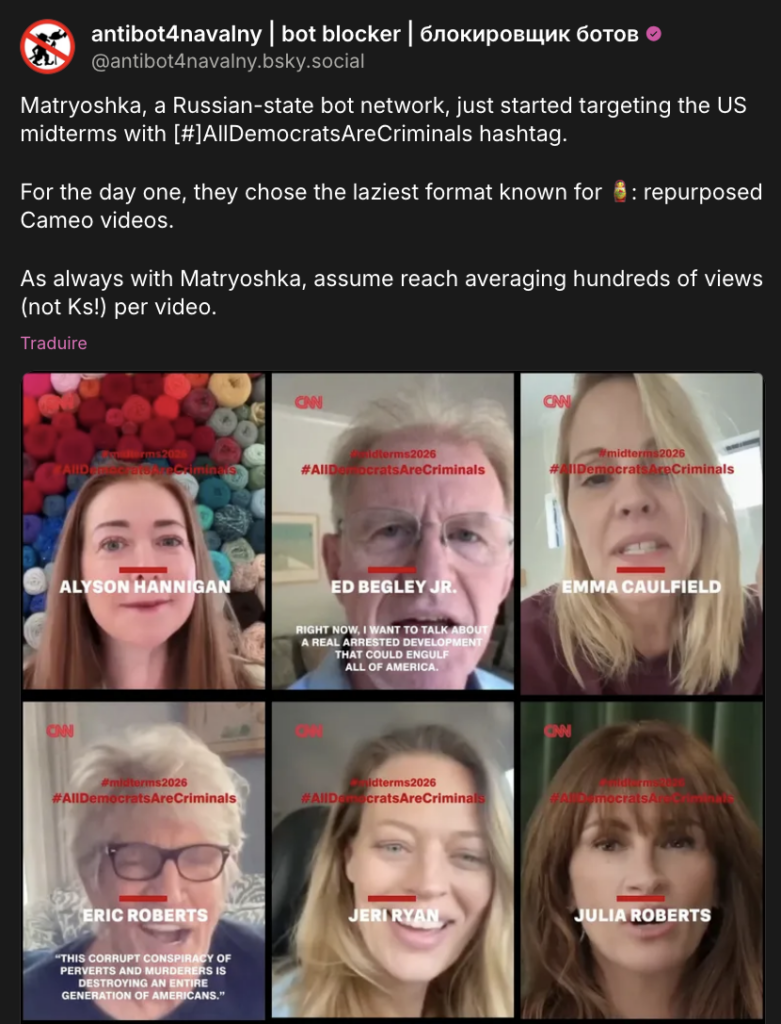
Des vidéos accompagnées du hashtag #DémocratesDélinquants et du logo de la chaîne CNN. Des clips manipulés de l’actrice Alyson Hannigan, célèbre pour son rôle dans la série Buffy contre les vampires, prétendument en train d’affirmer : « Il n’y a aucun enfant américain qui ne soit pas menacé par les démocrates ». Des images de sa collègue Emma Caulfield, qui a joué dans la même série, déclarant que les démocrates « boivent notre sang ».
Ces vidéos et deepfakes générés par IA reprennent et manipulent divers contenus déjà présents en ligne. Dans certains, c’est Sarah Jessica Parker, l’une des principales actrices de Sex and the City, qui qualifie le président ukrainien Volodymyr Zelensky et les démocrates états-uniens de « nazis ».
Pour les spécialistes, cette campagne porte les traces du réseau Matriochka, ou « poupées gigognes », déjà repéré en France manipulant l’image du Figaro pour promouvoir les intérêts russes, ou usurpant les codes d’une série de médias pour tenter de détourner l’attention des travaux de fact-checking, en amont des Jeux Olympiques de Paris, en 2024. Fin août, le groupe avait encore été pointé par les autorités avec un degré de « confiance élevée », pour son rôle dans les manipulations visant la candidature de Gabriel Attal à l’élection présidentielle de 2027.
Les acteurs dont l’image est usurpée sont démunis. Auprès de l’AFP, Emma Caulfield déclare se sentir « salie », tandis qu’Ed Begley Jr, connu pour son rôle dans Better Call Saul, se déclare « en désaccord total avec ce qui est dit » dans une vidéo reprenant son image. Quant à CNN, elle dénonce un usage « non autorisé » de son logo.
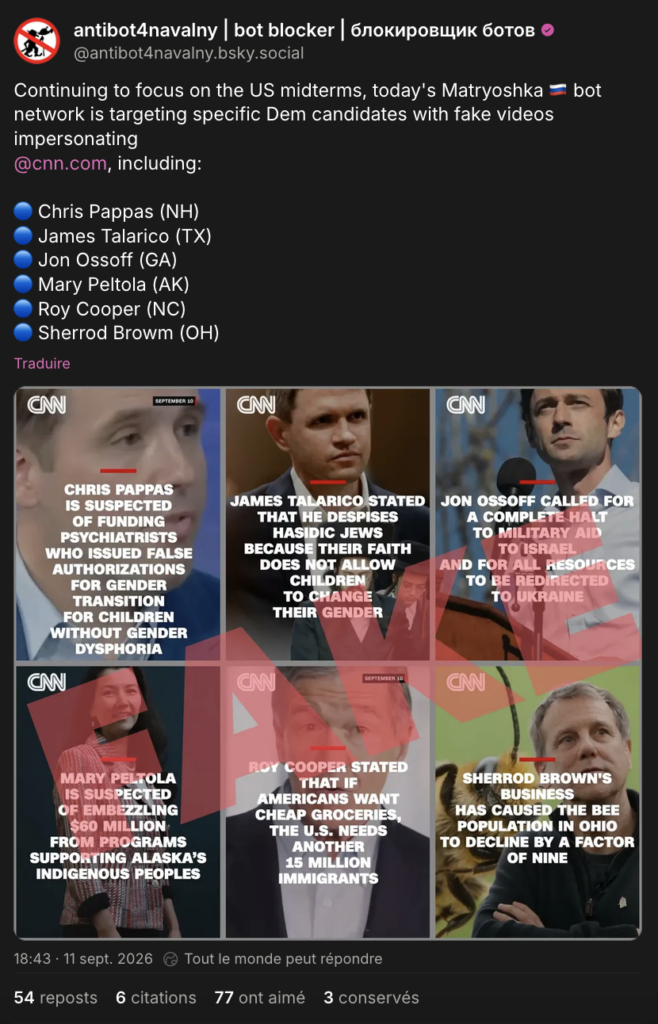
Sur Bluesky/Eurosky, le compte Antibot4Navalny alerte contre des manipulations de l’image d’acteurs états-uniens. / Capture d’écran
Les manipulations ont initialement été repérées par le réseau d’opposants russes Antibot4Navalny. Ces dernières visent aussi au moins une dizaine de candidats démocrates au Sénat, dont Jon Ossoff (candidat en Géorgie), James Talarico (au Texas) ou Mary Peltola (en Alaska). Brandy Zadrozny, une journaliste d’investigation qui travaille notamment pour MS Now, a elle aussi été visée.
Sur Bluesky/Eurosky, le compte Antibot4Navalny alerte contre des manipulations de l’image de candidats démocrates. / Caputre d’écran
Comme en France, ce n’est pas parce que les images de personnalités en vue sont manipulées qu’elles atteignent grand monde en ligne. Sauf exceptions qui parviennent à une certaine viralité – comme la fausse vidéo du Figaro –, l’essentiel de la production de Matriochka se contente de quelques centaines de vues.
La campagne fait suite à diverses tentatives de manipulation de l’information de la part de réseaux pro-russes au gré des rendez-vous électoraux états-uniens des dix dernières années. Dans la pratique, souligne Pablo Maristany de las Casas, analyste au sein de l’Institute for Strategic Dialogue, l’utilisation de certaines vidéos récupérées sur le site Caméo correspond à ce qui a été fait pour tenter de semer la discorde en amont d’élections locales et régionales allemandes, et d’élections tenues en Hongrie ou en Arménie.
Les réfractaires aux nouveautés d’iOS 27 et consorts, dont la version finale a été livrée ce lundi 14 septembre, devraient tout de même installer les mises à jour 26.7 d’iOS et d’iPadOS. Quant à ceux qui ne veulent pas (encore) entendre parler de macOS Golden Gate 27, ils pourront tout de même se tourner vers les nouvelles versions de macOS Tahoe et Sequoia. Elles corrigent en effet des dizaines de failles de sécurité.
iOS 26.7 et iPadOS 26.7 corrigent en effet 82 failles de sécurité (CVE). macOS Tahoe 26.7 apporte des correctifs à 153 CVE distinctes, contre 154 pour macOS Sequoia 15.8. Il y a logiquement beaucoup de vulnérabilités communes dans ces mises à jour : on dénombre beaucoup de CVE identiques dans le noyau, CUPS, Disk Images, ImageIO, SceneKit, SMB…
Deux failles en particulier sont notables : un utilisateur distant peut ainsi provoquer un crash ou exécuter du code arbitraire avec la vulnérabilité de CUPS (CVE-2026-43692), le système d’impression utilisé par macOS et beaucoup de distributions Linux. Une autre, CVE-2026-65374, permet de se connecter à un serveur WebDAV malveillant peut mener à une exécution de code.
iOS 27 et iPadOS 27 contiennent de leur côté des correctifs pour 126 CVE uniques. macOS Golden Gate en dénombre rien moins que 210. Ces derniers mois, la livraison de mises à jour de sécurité s’est accélérée chez Apple, au rythme manifestement très soutenu des rapports de bugs dont beaucoup sont rendus possibles par l’IA générative. Claude et Anthropic sont nommément crédités pour 2 failles dans iOS 27 et 8 dans Golden Gate, par exemple.
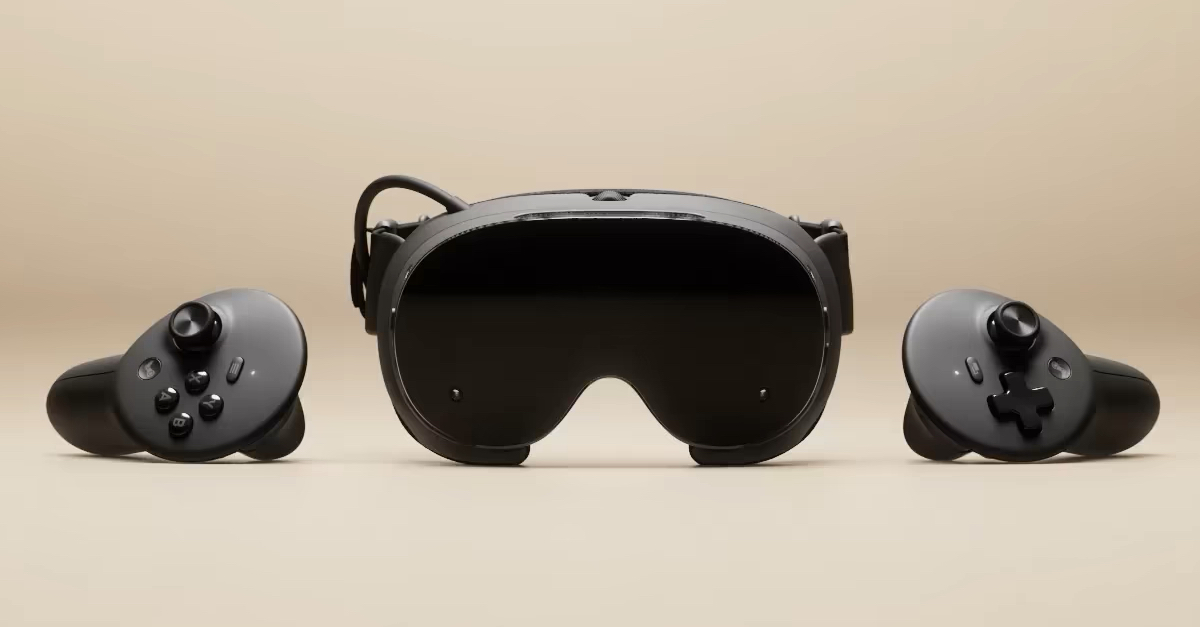
Présenté l’an dernier en même temps que le Steam Controller et la Steam Machine, le Steam Frame est la dernière nouveauté matérielle de Valve à trouver sa place dans le commerce. Le casque de réalité virtuelle sans fil sous SteamOS est proposé à partir de 1 049 euros.
C’est la dernière pièce du puzzle matériel présenté par Valve en novembre 2025. Le Steam Frame succède à l’Index, premier casque VR du constructeur lancé en 2019 (l’éditeur de Steam avait aussi contribué au développement du Vive de HTC, en 2016). Beaucoup de différences séparent ces deux appareils, à commencer par leur fonctionnement.
Un casque autonome sous SteamOS
Là où l’Index nécessite une connexion filaire à un PC, le Steam Frame est un vrai petit PC autonome sous SteamOS, avec sa puce Snapdragon 8 Gen 3 (node 4 nm), 16 Go de mémoire unifiée, de 256 Go à 1 To de stockage et un slot microSD, et une batterie de 21,6 Wh. Il peut faire tourner, de manière complètement autonome, des jeux VR mais aussi des jeux en 2D. Steam dénombre 131 titres en tout que l’on peut donc installer directement dans le casque.
C’est tout de même très peu. Pour mettre le pied à l’étrier, Valve a adapté Half-Life Alyx, véritable chef d’œuvre du jeu VR, au Steam Frame. Le jeu remonte certes à 2020, mais il a été conçu à la base pour des PC x86, pas pour une puce Arm. Digital Foundry relève que le jeu tourne à 36 images/seconde et mieux encore, les mods sont compatibles.
Il suffit de connecter le Steam Frame à un PC pour accéder à l’intégralité des jeux de la boutique ; ils tourneront sur la machine, bien sûr sur un écran virtuel en 2D, et seront diffusés dans le casque en streaming local. L’appareil est compatible Wi-Fi 7, avec l’utilisation de la bande des 6 GHz pour la retransmission VR (il faudra néanmoins brancher un dongle 6 GHz sur le PC).
Le Steam Frame pourra également emprunter le réseau Wi-Fi standard de la maison et basculer de l’un à l’autre en fonction de la latence. Dommage malgré tout que Valve ne propose pas une connexion filaire, il peut arriver que le Wi-Fi soit débordé ou de mauvaise qualité chez soi.
Des jeux natifs, mais surtout du streaming local
L’immersion est également bien meilleure : les écrans LCD offrent une définition de 2 160 x 2 160 par œil, contre 1 440 x 1 600 pour l’Index. Pas de changement en revanche sur la fréquence d’affichage qui grimpe jusqu’à 120 Hz, et même 144 Hz en expérimental. Le casque embarque également 4 caméras monochromes vers l’extérieur pour le suivi des contrôleurs, et 2 caméras intérieures pour le suivi des yeux et la transmission fovéale (le flux vidéo est moins compressé sur la zone regardée par le joueur, davantage en périphérie).
Le Steam Frame pèse 440 grammes, quasiment moitié moins que l’Index (809 grammes) malgré la présence d’une batterie. La question de l’autonomie est justement posée : le test d’IGN donne une heure seulement de jus en jouant avec la version native de Beat Saber, un jeu VR, directement dans le casque. En streaming depuis un PC, c’est beaucoup mieux, on peut doubler voire quadrupler l’autonomie.
Le tout est disponible dès maintenant, au prix de 1 049 euros (256 Go) ou 1 279 euros (1 To). Des tarifs certes élevés, mais pas tellement plus que l’Index (le kit complet, avec contrôleurs et capteurs, revenait à 1 079 euros). La Steam Machine est proposée de son côté à partir de 1 039 euros avec 512 Go, mais sans écran ni batterie. Attention cependant, il faut s’inscrire sur une liste d’attente dans laquelle seront tirés au sort les heureux clients qui pourront passer commande.
Le gouvernement n’a pas traîné à revoir sa copie. Après la censure du Conseil constitutionnel de la disposition interdisant les réseaux sociaux aux moins de 15 ans, l’exécutif a planché sur de nouveaux aménagements notifiés à la Commission européenne.
Stupeur et tremblements le 14 août dernier, lorsque le Conseil constitutionnel rend sa décision sur la loi instituant l’interdiction des réseaux sociaux aux moins de 15 ans. Les sages concluent à une « non conformité partielle » du texte, entériné le 21 juillet. Le tout au nom du principe de la liberté d’expression qui s’applique aussi aux mineurs.
Qu’à cela ne tienne, Emmanuel Macron tient absolument à sa loi et a chargé le gouvernement de revoir sa copie. Ce lundi 14 septembre, le président de la République a indiqué sur les réseaux sociaux qu’une « voie de passage » a été trouvée, conforme aux observations du Conseil constitutionnel et au droit européen – Bruxelles avait rejeté début juillet la proposition française qui marche sur les plate-bandes du DSA, le règlement sur les services numériques.
Après « un travail technique rigoureux », de nouvelles écritures modifiant le texte ont été notifiées à la Commission européenne. C’est ce qui nous permet de jeter un œil aux changements apportés par le gouvernement (PDF).
Le diable se cache dans les détails
Le texte définit plus précisément les fonctionnalités susceptibles de nuire à l’épanouissement physique, mental ou moral des utilisateurs de moins de 15 ans, et qui justifient donc leur interdiction au nom de la protection des mineurs. Cette lacune faisait partie des reproches formulés par le Conseil constitutionnel.
La proposition révisée précise donc que les réseaux sociaux présentant un risque pour la sécurité des mineurs sont ceux qui proposent « au moins » une des fonctions ou pratiques commerciales qui suivent :
lecture automatique des vidéos ;
scrolling infini ;
diffusion de flux vidéo en direct ;
interaction avec des comptes qui n’ont pas été acceptés au préalable par le mineur ;
recommandation d’autres comptes non suivis ;
géolocalisation ;
notifications pour regagner l’attention des utilisateurs ou celles suscitant un sentiment de rareté et/ou d’urgence ;
récompenses virtuelles pour l’accomplissement d’actions ;
filtres de modification de l’apparence physique « susceptibles d’être associés à des effets négatifs sur l’image du corps, l’estime de soi et la santé mentale » ;
monnaies virtuelles pouvant être échangées avec de l’argent réel.
Cette liste pourra être complétée par décret. Elle n’inclut pas les encyclopédies en ligne, les répertoires éducatifs ou scientifiques, les plateformes de développement et de partage de logiciels libres ou de projets numériques à vocation éducative en source ouverte, les services de partage de contenus de loisir, d’information d’entraide et aux réseaux sociaux créés exclusivement en lien avec des activités éducatives.
Les nouvelles écritures ajoutent également quelques précisions sur l’accès dérogatoire sous réserve de l’accord parental, un autre point soulevé par le Conseil constitutionnel ainsi que par la Commission. « Dans le respect du droit de l’Union », un mineur de moins de quinze ans ayant treize ans révolus peut accéder aux réseaux sociaux interdits s’il justifie d’une autorisation de ses représentants légaux ou de titulaires de l’autorité parentale. Une dérogation révocable à tout moment.
Les modalités d’application de ce dispositif « et en particulier celles selon lesquelles doit s’établir la qualité des personnes accordant cette dérogation » seront précisées par un décret en Conseil d’État.
Vers une expansion européenne
Pour Emmanuel Macron, la « protection » apportée aux mineurs français doit s’appliquer à tous les enfants européens. Et il veut harmoniser l’interdiction au niveau de l’UE, « c’est pourquoi j’ai partagé avec la Présidente de la Commission européenne ma détermination à ce que l’Europe avance de façon rapide et exigeante ».
Un travail de lobbying qui porte manifestement ses fruits. De nouvelles règles européennes regroupées sous la bannière du KIDS Act vont être présentées ce jeudi. D’après les documents consultés par Politico, la proposition de la Commission visera à créer un système d’accès gradué aux réseaux sociaux sous supervision parentale avant l’âge de 15 ans. Ursula Von der Leyen, la présidente de la Commission, avait établi sa feuille de route mi-juillet.
Il n’y a pas que Siri AI dans la vie, y compris sur les appareils d’Apple. Des mécanismes sont présents dans iOS 27 et macOS Golden Gate pour remplacer l’IA maison par une autre.
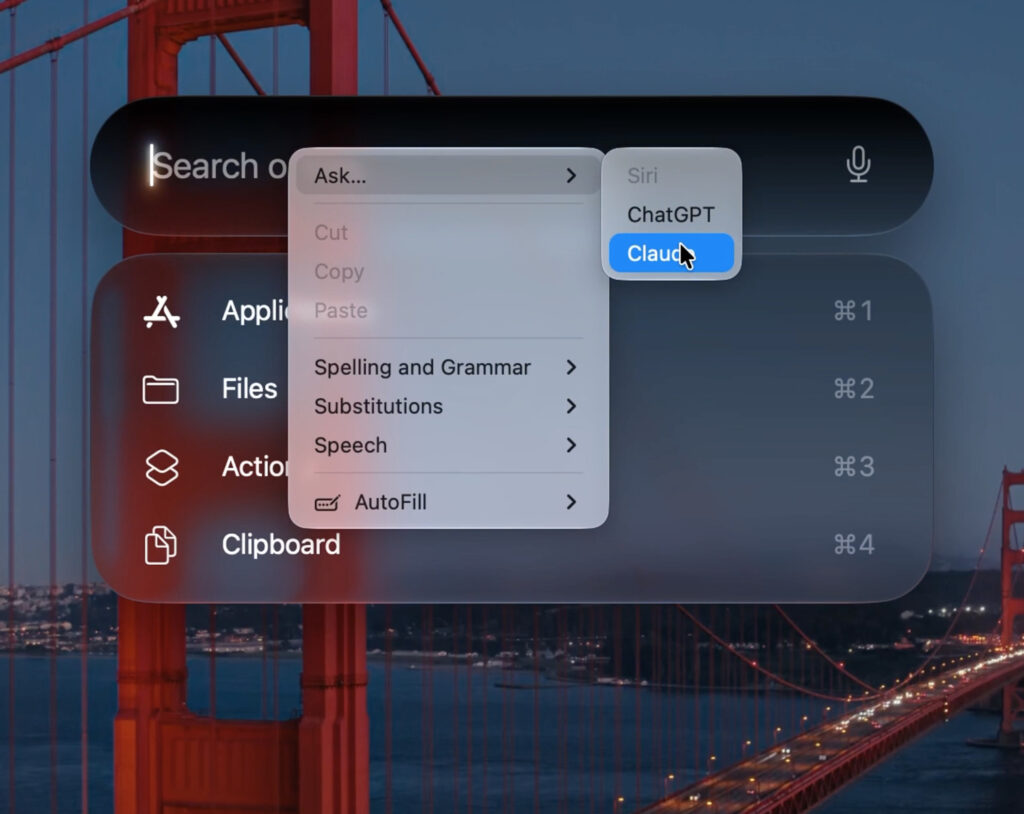
Un fouineur, pdfu, a trouvé comment remplacer Siri AI par un autre modèle au sein d’iOS 27 et macOS Golden Gate. Un de ces mécanismes, Model Delegation, permet par exemple à Claude d’apparaitre comme une extension de Siri, de la même manière que ChatGPT peut prendre la main sur l’assistant maison.
Image : pdfu
Une fois l’extension Claude activée, le chatbot d’Anthropic apparait dans le menu « Ask… » de macOS. Si la requête nécessite un accès à une application du système (par exemple pour la création d’un rappel), Claude transmet l’information à Siri qui s’occupera de la tâche. Quand Siri ne sait pas générer de réponse satisfaisante, comme la création d’un fichier CSV, il peut basculer vers Claude qui se charge du boulot.
L’intégration peut aller encore plus loin. pdfu a ainsi découvert qu’il est possible de complètement remplacer le modèle distant de Siri par un autre, en l’occurrence GPT-5.6 Terra. Ce qui revient à faire traiter des requêtes non pas par le modèle IA présent sur les serveurs d’Apple, mais par celui d’OpenAI. Siri reste l’interface visible (animations, voix, réponses à l’écran), mais le cerveau est GPT-5.6.
À l’heure actuelle, ce mécanisme est privé, ce qui veut dire qu’il n’est pas destiné aux utilisateurs lambda. On ne le verra pas à l’œuvre dans les versions finales des systèmes d’exploitation livrés ce lundi 14 septembre. Néanmoins, ces dispositifs sont en place et manifestement prêts à servir au cas où.
MacRumors, qui relaie la trouvaille, évoque l’hypothèse d’une obligation réglementaire voulue par la Commission européenne dans le cadre des exigences d’interopérabilité du DMA. Avec ce bémol toutefois que Siri AI ne sera pas livré sur l’iPhone ou l’iPad dans l’Union européenne ; en revanche, le nouvel assistant sera bien disponible sur macOS, uniquement en anglais dans un premier temps. Le support du français est prévu pour octobre.
L’opposition entre grands projets numériques et préoccupations environnementales se joue partout sur le globe. À Hong Kong, 30 000 hectares de marais (environ 1/3 du territoire), de terres agricoles, et de terrains accueillant 25 villages traditionnels (selon l’ONG Liber Research Community) sont en cours de démolition pour construire une nouvelle zone urbaine. Hong Kong est confronté depuis des décennies à un vrai problème : très densément peuplée, elle cherche par tous les moyens à s’étendre, dans le cas présent sur ses propres terrains historiquement préservés.
Nommé « NorthernMetropolis », cet aménagement doit permettre de loger 2,5 millions de personnes et de fournir 650 000 emplois, selon les calculs gouvernementaux. Il doit aussi renforcer le développement technologique et les échanges avec neuf villes chinoises des environs, notamment Shenzhen, qualifiée par certains de capitale mondiale de la tech.
Pour les défenseurs de l’environnement comme des droits des habitants, le projet risque d’être très destructeur aussi bien pour la faune et la flore que pour les populations locales, voire les finances publiques, rapporte l’AFP. Des préoccupations qui font écho à celles constatées ailleurs dans le monde, alors que la vague de l’intelligence artificielle entraîne une accélération et/ou une refonte de certains projets immobiliers dédiés à l’industrie technologique.
Dans le cas de Northern Metropolis, la question des datacenters s’est rapidement invitée. « Le cluster Sandy Ridge Data Facility, d’une superficie totale de plus de 110 000 m², a été attribué à Hong Kong Range Intelligent Computing Technology Company Limited pour développer un cluster avancé de centres de données », indiquait en mars le gouvernement de Hong Kong.
Illustration : Flock
D’après le gouvernement, qui espère tirer 13 % du PIB hongkongais de cette future zone, le projet coûtera au moins 24,6 milliards d’euros pour être construit.
Initialement présenté en 2021, celui-ci pourrait apporter à la Chine, qui a renforcé sa mainmise sur la ville depuis 2020, un accès plus large à diverses connexions internationales, ainsi qu’au marché financier et à l’écosystème de recherche déjà développés sur place.
En août, la Northern Metropolis a déjà cédé de premiers terrains à un groupe de six entreprises, parmi lesquels JD.com, leader chinois du e-commerce.
L’industrie du disque prend son courage à deux mains pour lutter contre la fraude aux streams. De nouvelles lignes directrices vont être mises en place par les distributeurs pour empêcher les morceaux frauduleux générés par IA d’arriver sur les plateformes de streaming.
Comme l’expliquait Deezer à Next en mai dernier, les plateformes de streaming sont légalement tenues d’accepter sur leurs serveurs toutes les chansons fournies par les distributeurs. Y compris celles générées par IA, qui représentaient plus de la moitié des nouveaux titres téléversés sur Deezer au mois de juillet.
Pour aider les abonnés à distinguer le vrai du faux, les plateformes ont mis en place des étiquettes et autres badges pour signaler que tel ou tel artiste ou chanson est généré par IA (chez Deezer donc, mais aussi Spotify ou Apple Music). Mais c’est loin d’être suffisant pour endiguer la fraude au stream : la pratique représentait 8 % de l’ensemble des streams sur le catalogue de Deezer l’an dernier.
Les escrocs du streaming utilisent des bots qui écoutent en boucle les mêmes morceaux IA, et touchent le jackpot puisque ces écoutes génèrent d’importantes sommes en droits d’auteur. Ce qui réduit au passage l’enveloppe destinée aux véritables artistes. « La fraude au streaming trompe les fans et prive les artistes et auteurs-compositeurs légitimes de revenus qui devraient leur revenir de droit. C’est du vol, purement et simplement », rappelle Victoria Oakley, la directrice générale de la Fédération internationale de l’industrie phonographique (IFPI).
Les solutions étaient jusqu’à présent laissées aux plateformes : amélioration des outils de détection, démonétisation totale ou partielle des morceaux IA, interdiction de ces titres dans les recommandations…
Une solution pour toute l’industrie
Mais il fallait une solution au niveau de l’industrie toute entière, afin de coordonner l’offensive anti-fraude. C’est la raison d’être de la Streaming Integrity Initiative (SII) lancée par l’IFPI. La SII établit un ensemble de pratiques pour aider les acteurs du secteur à « prévenir, détecter et traiter la fraude au streaming ».
Les participants s’engagent ainsi à vérifier la propriété des droits et l’identité des auteurs ; à contrôler les contenus pour identifier les atteintes aux droits d’auteur ; à prendre des mesures contre les récidivistes le cas échéant ; à travailler ensemble pour empêcher les acteurs malveillants de passer d’une plateforme à une autre ; et à mesurer et renforcer les systèmes antifraude.
Cette initiative fait partie de la campagne End Streaming Fraud, emmenée par l’IFPI là aussi, pour « sensibiliser à la menace croissante que représente la fraude au streaming pour l’ensemble de l’écosystème musical ». Plusieurs distributeurs se sont rangés derrière la SII, dont Absolute Label Services, InnerCat, Secretly Distribution, ou encore Too Lost ; du côté des labels, on trouve les trois majors (Sony Music, Universal et Warner) qui, en parallèle, essaient d’accorder leurs violons avec les principaux générateurs de musique par IA.
Alors même que l’entreprise s’apprêtait à affronter divers États américains au tribunal sur des questions de protection des mineurs, Meta a laissé des centaines de contenus pédocriminels, souvent générés par IA, être diffusés via ses réseaux publicitaires.
Au fil des derniers mois, Meta a fait circuler au moins 350 publicités représentant des images pédocriminelles générées par IA. Concrètement, l’entreprise a échoué à modérer des contenus diffusés via ses systèmes publicitaires, représentant des images de mineurs autour desquelles des textes suggérant des actes illégaux étaient inscrits.
Dans un premier temps, les analystes de l’ONG Tech Transparency Project (TTP) ont détecté une cinquantaine de contenus, souvent liés à des applications de « nudification » par IA. Publiées entre novembre 2025 et août 2026, les publicités en question ne « cherchaient ni à cacher les images, ni à cacher ce qu’elles promouvaient », a souligné la directrice de TTP auprès de Wired.
Dans un second temps, malgré les promesses de Meta de « mieux détecter et bloquer » ce type de contenu, TTP a détecté un nombre croissant de contenus représentant des formes d’exploitation sexuelle de mineurs (Child sexual abuse material, CSAM). Dans plus de 250 publicités de ce type, l’ONG a réussi à identifier les portraits de vrais enfants, détournés à des fins pédocriminelles. L’une de ces images était issue du portrait officiel d’un enfant mineur d’une famille royale européenne.
Des images d’enfants détournées pour inviter à la pédocriminalité
Dans certains cas, ces images représentaient de jeunes filles allongées, jambes écartées, avec un texte signifiant « je peux t’en montrer plus ». Dans d’autres, montrant un enfant assis sur le sol, elles incitaient l’internaute à « réaliser [ses] fantasmes inavoués grâce à l’IA générative ». D’après les données de l’Ad library, la bibliothèque publicitaire de la société, la publication de ces contenus a spécifiquement visé des hommes – certains messages de promotion d’applications de nudification affirment d’ailleurs : « voici l’IA que les hommes utilisent vraiment ».
Ces contenus, qui contreviennent aux propres conditions d’utilisation de Meta, ont été publiés via son système publicitaire. « Cela signifie qu’elles ont été révisées et approuvées » par l’entreprise, qui a de son côté « collecté les dollars publicitaires », souligne TTP. Si toutes les publicités n’étaient pas actives pendant la durée de cette première analyse, l’essentiel était au minimum disponible dans l’Ad library.
Au total, ces contenus ont tout de même été montrés à plus de 29 000 comptes de divers pays de l’Union européenne, dont la France, l’Allemagne, l’Italie, l’Irlande, les Pays-Bas, la Suède, l’Espagne, et à plus de 7 000 comptes du Royaume-Uni. Elles ont aussi été diffusées aux États-Unis, en Australie ou encore en Inde, via quasiment toutes les plateformes de l’entreprise : Facebook, Instagram, Messenger et Threads.
Modération publicitaire défaillante
Pour tester le fonctionnement des systèmes de modération publicitaire de Meta, TTP indique avoir signalé 129 contenus CSAM à la plateforme. En retour, la plateforme a répondu dans 57 % des cas que ses équipes avaient « étudié la publicité et constaté qu’elle ne contrevenait pas à leurs standards publicitaires ».
Dans 43 % des cas, elle a indiqué que les contenus avaient été supprimés, « mais six restaient visibles dans l’Ad library », indique TTP dans son rapport. Le reste des contenus a été supprimé après que Wired ait contacté l’entreprise. À leur place, un message indique qu’elles ont outrepassé les conditions d’utilisation de la plateforme relatives à « l’exploitation sexuelle d’enfant » et à la « nudité adulte et activité sexuelle ».
Au milieu de l’été, Meta a indiqué travailler « sans cesse » à améliorer ses systèmes de modération. Elle précise avoir retiré « 36 millions de contenus relevant de l’exploitation sexuelle de mineurs ». Cela n’a pas empêché TTP de mettre la main sur de nouveaux contenus, les reliant cette fois-ci aux portraits de véritables enfants.
Pour l’essentiel, ces mineurs viennent des États-Unis. TTP souligne d’ailleurs que l’un d’eux tient un compte d’influenceur sur l’une des plateformes de Meta : ce sont ces images qui ont été détournées à des fins de publicités illégales. Dans un autre cas, ce sont des photos de stock, représentant un enfant réel, qui ont été détournées. Toutes ont été signalées au National Center for Missing & Exploited Children (NCMEC), organisation états-unienne grâce aux travaux de laquelle l’essentiel des plateformes opèrent une large part de leur détection automatisée de contenus pédocriminels.
L’IA générative renforce violence de genre et sur mineurs
Auprès de Next, la directrice de l’Observatoire de l’association de lutte contre le harcèlement et les violences numériques Véronique Béchu expliquait en mai que la multiplication de ce type de contenus générés par IA compliquait le travail des enquêteurs. En effet, ces derniers doivent désormais commencer par déterminer si les mineurs représentés sont réellement en danger, avant de pouvoir travailler à les extraire des griffes de leurs agresseurs. Autrement dit, cela ralentit certaines opérations critiques.
Plusieurs spécialistes s’inquiètent du phénomène. En mars, l’Internet Watch Foundation alertait ainsi contre l’explosion de contenus pédocriminels générés par IA. Quant à la juriste et spécialiste des violences sexistes et sexuelles Clare McGlynn, elle expliquait à Next que sans régulation, le déploiement à grande échelle d’IA générative renforçait, notamment par ce biais, les stéréotypes et violences de genre et sur mineurs réalisés via des technologies.
TTP indique avoir trouvé ces éléments alors qu’elle enquêtait sur des sociétés publicitaires chinoises, autrices d’un « déluge » de publicité pour des applications de « nudification ». L’une de ces sociétés, Meet Social, a un temps agi comme l’un des principaux partenaires de Meta pour gérer la publicité venue de Chine.
Si les réseaux sociaux de la plateforme sont bloqués dans le pays, cela n’empêche pas ses acteurs économiques de publier de la publicité à destination de publics internationaux, par l’intermédiaire d’acteurs tiers comme Meet Social. Fin 2025, diverses enquêtes démontraient d’ailleurs que Meta réalisait près de 10 % de son chiffre d’affaires en Chine, par l’intermédiaire de ces tiers lui permettant de vendre de la publicité. Outre les contenus pédocriminels, la Chine s’avérait, dans ces conditions, être la principale pourvoyeuse de publicités problématiques, car promouvant diverses arnaques.
Ces différentes découvertes ont par ailleurs été rendues publiques alors que Meta vient d’accepter de payer 18 milliards de dollars pour solder le procès qui l’opposait à quatre États américains sur la question de la protection des mineurs.
Capgemini a finalement coupé les ponts avec l’ICE, la tristement célèbre police de l’immigration des États-Unis. Le groupe français a en effet annoncé le 12 septembre dernier la signature d’un accord de vente définitif de sa filiale états-unienne spécialisée dans les contrats gouvernementaux, Capgemini Government Solutions. La transaction devrait être bouclée dans les prochaines semaines.
« Capgemini annonce aujourd’hui avoir conclu un accord avec ITC Federal, un fournisseur américain de services et de solutions digitales pour les agences fédérales chargées de sécurité intérieure et de défense, en vue de la vente de Capgemini Government Solutions, sa filiale qui travaille avec le gouvernement fédéral américain. »
Illustration : Flock
Capgemini avait lancé ce processus de vente en début d’année, après que la presse a révélé les différents contrats gagnés par sa filiale CGS auprès de l’ICE. Parmi les différents appels d’offre remportés figurait une prestation d’identification et de localisation des personnes recherchées par l’ICE, en croisant l’ensemble des informations publiques ou privées susceptibles d’être recueillies en ligne à leur sujet.
Plusieurs syndicats représentants du personnel de Capgemini s’étaient insurgés contre ces missions, jugées incompatibles avec les valeurs éthiques prônées par le groupe et sa gouvernance.
Le montant de la transaction n’a pas été communiqué. Capgemini a rappelé samedi que CGS « représentait 0,4% du chiffre d’affaires du Groupe en 2025 et moins de 2% de son chiffre d’affaires aux Etats-Unis ».
Les grandes manœuvres ne sont pas terminées autour d’Electronic Arts. Désormais entre les mains d’un consortium emmené par le fonds souverain d’Arabie saoudite (Public Investment Fund, PIF), le géant américain du jeu vidéo pourrait se rapprocher de Savvy Games, la branche jeux vidéo de ce même PIF. Une combinaison qui aurait du sens au vu du secteur d’activité commun, et qui pourrait former un des plus importants groupes de développement et d’édition vidéoludique au monde.
Selon Bloomberg, le PIF voudrait faire en sorte d’assurer une meilleure coordination entre ses actifs. Aucune décision n’aurait encore été prise, car Savvy doit encore terminer l’acquisition du groupe chinois Moonton, une transaction à 6 milliards de dollars.
Savvy a déjà avalé le groupe américain Scopely en 2023, puis Niantic en 2025. En y ajoutant Moonton, filiale de Bytedance spécialisée dans le jeu mobile, il devient un poids lourd dans ce secteur avec Monopoly GO et Pokémon GO. L’entreprise possède aussi des parts chez Take-Two, qui édite GTA 6, Embracer et Nintendo.
Arabie saoudite oblige, Savvy a les moyens de ses ambitions. En 2022, l’entreprise dévoilait son intention d’investir la bagatelle de 37,8 milliards de dollars dans l’industrie du jeu vidéo, dont 13,3 milliards dans les acquisitions.
Si un rapprochement avec EA devait voir le jour, le fonds présidé par Mohammed bin Salman, le prince héritier d’Arabie saoudite, aurait alors entre les mains une arme redoutable pour exploiter une propriété intellectuelle qui s’étend dans tous les genres du jeu vidéo. Qu’il s’agisse de sport (EA FC, Madden…), de jeux d’aventure et d’action (Mass Effect, Jedi Survivor…), de FPS (Battlefield), et bien évidemment de jeu sur mobile.
Mais avant d’en arriver là, il faudra repasser devant les régulateurs. L’acquisition d’EA, pour 55 milliards de dollars, n’a pas posé trop de problèmes, même si les comptes du groupe américain se sont alourdis d’une énorme dette à hauteur de 20 milliards.
Oublie que t'as aucune chance, vas-y fonce ! Sur un malentendu…
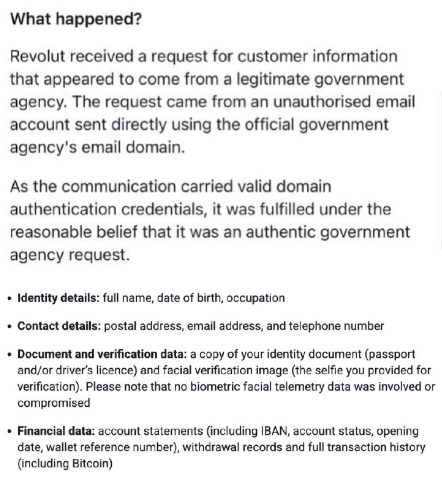
Revolut a confirmé ce week-end avoir envoyé des données personnelles et bancaires de certains clients à une agence gouvernementale. Problème, c’était « une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime ». En clair, des pirates ont récupéré ses informations et auraient commencé à les publier sur Internet.
Il y a quelques semaines à peine, Revolut annonçait officiellement devenir une banque en France ; elle venait en effet d’obtenir sa licence bancaire. Les comptes des 8 millions de clients français sont aux mains de la succursale française de Revolut Bank UAB (la banque lituanienne de Revolut).
Dans son communiqué, Revolut expliquait : « Ce nouveau jalon témoigne de notre engagement envers les 8 millions de clients français et plus de 55 000 entreprises françaises qui nous confient leur argent : vous offrir une expérience bancaire toujours plus complète ». Mais « l’expérience » que viennent de vivre de nombreux clients n’est certainement pas celle escomptée.
« Une arnaque sophistiquée »… avec un email
En effet, Revolut a laissé fuiter des données personnelles de ses clients… enfin se serait fait rouler dans la farine serait plus exact comme formulation : « Revolut a récemment identifié une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime d’une agence gouvernementale pour soumettre des demandes frauduleuses d’informations », explique la banque à TechCrunch. Le détail de l’attaque n’est pas précisé, il faudra donc croire la banque sur parole pour le côté sophistiqué de l’arnaque.
Dès la supercherie découverte, l’adresse e-mail a évidemment été bloquée et des actions ont été mises en place. Les autorités, les forces de l’ordre et les organismes de réglementation compétents ont été informés de l’incident. La banque affirme que « les systèmes Revolut et les fonds des clients ne sont pas affectés ». Encore heureux !
Selfie, carte identité, relevé de compte, IBAN…
ZachXBT, un chercheur en cybersécurité spécialisé dans le monde des cryptos, publie sur Telegram le courrier qui aurait été envoyé aux clients ainsi que la liste des documents transmis au pirate : l’adresse complète avec email, numéro de téléphone, nom, emploi et date de naissance, sans oublier « une copie du passeport et/ou du permis de conduire, ainsi que la vérification selfie ».
Des données bancaires très précises seraient également dans le lot : « relevés de compte, IBAN, enregistrements de retrait et historique complet des transactions incluant Bitcoin ». Plusieurs internautes publient également le message qu’aurait envoyé Revolut, notamment Marc Zeller.
Selon ZachXBT, « bien que l’incident soit probablement limité en taille, il semble avoir ciblé des utilisateurs fortunés ».
De son côté, Revolut n’a pas souhaité indiquer à nos confrères le nombre de clients touchés, ni la nature des données concernées. Même mutisme sur le nom de l’agence gouvernementale en question. Selon Capital, l’entreprise précise simplement qu’un nombre limité de clients est affecté. Là encore, il faut la croire sur parole.
Ce n’est que le début ?
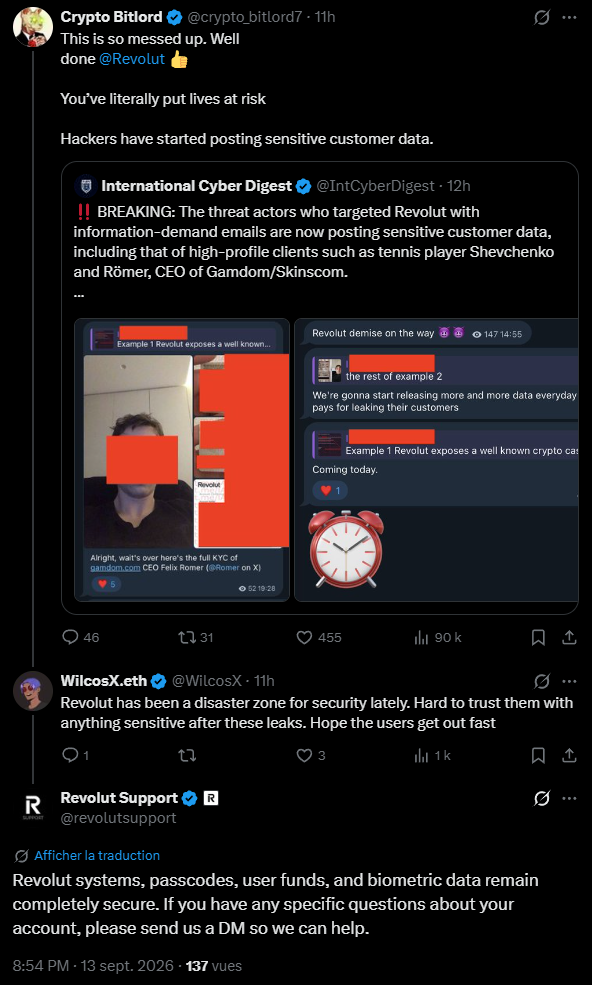
Depuis, selon plusieurs retours sur les réseaux sociaux, les pirates auraient commencé à divulguer des données dérobées, notamment des selfies et des photos de pièces d’identité. Les pirates lanceraient au passage les hostilités, comme le rapportent FrenchBreaches et International Cyber Digest, en maintenant la pression sur Revolut et menaçant de divulguer davantage de données.
Sur X, le compte officiel Revolut Support tente de sauver les meubles, sans confirmer ni infirmer les documents publiés par les pirates. L’entreprise botte en touche et ne parle que de ce qui va bien : « Les systèmes Revolut, les mots de passe, les fonds des utilisateurs et les données biométriques restent parfaitement sécurisés ». Message répété à plusieurs reprises.
Revolut fait l’autruche
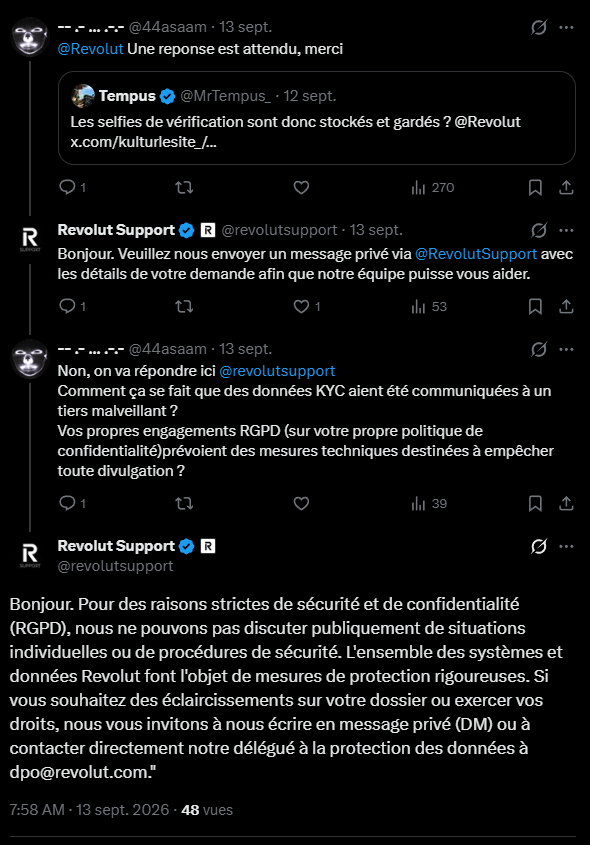
De manière générale, le compte de support répond avec le même genre de message : passer en privé. Un internaute, par exemple, demande des explications à la banque avec pour réponse : « Pour des raisons strictes de sécurité et de confidentialité (RGPD), nous ne pouvons pas discuter publiquement de situations individuelles ou de procédures de sécurité. L’ensemble des systèmes et données Revolut font l’objet de mesures de protection rigoureuses ».
Pour le moment, aussi bien sur X que sur sa page des communiqués, le dernier message remonte au 3 septembre, indiquant qu’elle venait d’obtenir une approbation conditionnelle pour les États-Unis de la part de l’Office of the Comptroller of the Currency (OCC). Revolut prévoit de se lancer comme banque outre-Atlantique en 2027.
Passer d’un gestionnaire de mots de passe à un autre ne devrait pas être une torture, ni une menace pour la sécurité de ses données. Google a annoncé une nouvelle fonction de migration qui prend aussi en charge les passkeys.
Jusqu’à présent, le transfert de mots de passe entre deux apps consistait à exporter un fichier CSV non chiffré d’un gestionnaire, puis à importer ce document dans la nouvelle application. Avec tous les risques inhérents à la présence d’un tel fichier dans son smartphone.
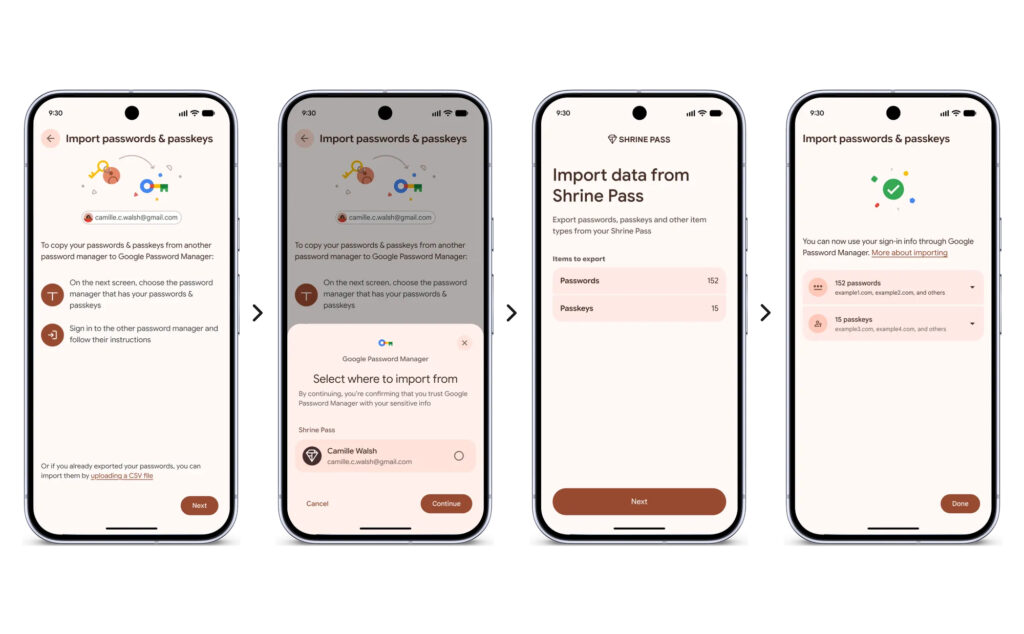
Google simplifie et sécurise cette opération avec une nouvelle fonction disponible sur les smartphones tournant sous Android 8.0 Oreo et au-delà. Il faut d’abord initier la procédure depuis le nouveau gestionnaire de mots de passe, qui va ensuite donner la main au système d’exploitation. Android va orchestrer les opérations : il va détecter automatiquement les gestionnaires installés sur l’appareil et indiquer ceux à partir desquels il est possible d’importer les données.
Android va ensuite ouvrir le gestionnaire actuel pour permettre à l’utilisateur de sélectionner les données, les vérifier et autoriser leur transfert. Elles seront installées dans le nouveau gestionnaire « de manière sécurisée ». Cela concerne aussi bien les mots de passe que les passkeys (clés d’accès), pour lesquels la migration était notoirement plus compliquée jusqu’à présent.
Cette nouveauté fonctionne avec le gestionnaire de mots de passe intégré à l’OS, 1Password, Bitwarden Password Manager et Dashlane (d’autres applications devraient rejoindre l’initiative).
La machine est lancée : le monde court à sa perte. On est foutu, c’est imminent. Ah, on me dit que ça fait longtemps que c’est le cas. Bon… et bien, ça peut bien attendre la fin du week-end, je suppose ?
Anthropic a publié ce 10 septembre un nouveau rapport de renseignement sur les menaces, le quatrième de son histoire. L’entreprise y précise la manière dont ses modèles peuvent être utilisés de manière criminelle, tout en notant les évolutions générales dans plusieurs catégories.
Après ceux publiés en 2025, Anthropic vient de publier son nouveau rapport sur la sécurité. Il se concentre sur les emplois abusifs et les tentatives de détournements des LLM (le plus souvent open source) pour des activités telles que les attaques cyber, les opérations d’influence, la surveillance ou encore le développement d’armes conventionnelles. Autant de points qui font généralement l’objet de publications d’évaluation des risques à la publication d’un nouveau modèle.
Cybersécurité : une question de compétences
Anthropic introduit la notion de GTG, pour Generative Threat Group. Avec ce terme, l’entreprise compte bien faire passer le message : l’écart de compétences qui existait auparavant entre des individus isolés et des groupes soutenus par des États a disparu. « Les attaques sophistiquées ne nécessitent plus d’attaquants sophistiqués », affirme Anthropic.
Ce changement ne s’expliquerait pas seulement par la capacité des modèles à écrire un code d’exploitation, mais par leur capacité à intervenir sur l’ensemble de la chaîne d’attaque : reconnaissance, développement d’outils, exploitation, persistance, collecte, exfiltration et traitement des données. Ils peuvent maintenant être intégrés à des flux multi-agents capables de travailler en parallèle, avec une mémoire persistante de la campagne, assure Anthropic. Que les modèles soient utilisés comme assistants de développement, pour exécuter des commandes contre des cibles ou encore pour automatiser d’autres tâches, le résultat est le même : les étapes intermédiaires, longues et rébarbatives, sont supprimées ou presque.
Selon Anthropic, la qualification « opération sophistiquée » n’est plus un aussi bon indicateur qu’avant. La société donne une série d’exemples, dont GTG-20006, opération qu’elle attribue (prudemment) au groupe Midnight Blizzard. L’acteur malveillant russe se serait ainsi servi de LLM pour reconnaitre les systèmes de messagerie et d’accès distant, préparer une infrastructure de phishing, exécuter des opérations, voler des identifiants ou encore se déplacer dans les réseaux compromis. Phishing de type device-code, ClickFix, DNS hijacking, vol de tokens Microsoft 365, malware, prise de contrôle de comptes WhatsApp et exploitation de systèmes de surveillance sont autant de techniques qui auraient été employées. Parmi les cibles, Anthropic évoque des organismes gouvernementaux ukrainiens, des organisations de défense et des fournisseurs de technologies de drones.
L’opération GTG-10007 est décrite comme plus préoccupante. Ses opérateurs seraient Chinois (ou parlant en tout cas mandarin) et auraient mis en place rien moins qu’une « fabrique d’exploits » automatisée. Ce groupe aurait ainsi créé plusieurs chaines de travail fonctionnant en parallèle pour l’intrusion, la reconnaissance, la rétro-ingénierie de produits de sécurité, le développement de malwares et la collecte de renseignement. La recherche de vulnérabilités serait particulièrement sophistiquée avec récupération du firmware (microgiciel) d’un équipement, décompilation et analyse automatisées, formulation d’hypothèses de vulnérabilité, génération du code d’exploitation, tests, itération automatique et conservation du résultat dans un portefeuille.
Ces découvertes ne sont pas surprenantes dans la mesure où les grandes entreprises détaillent les efforts investis dans la recherche de failles. L’un des résultats les plus visibles se trouve chez Microsoft : entre son harnais MDASH et son infrastructure Perception, la firme corrige depuis plusieurs mois des centaines de failles dans chaque Patch Tuesday, frôlant même le millier dans le dernier. L’évolution est donc « naturelle », les finalités ne changeant pas : vol d’informations, blocage d’infrastructures, vol financier, etc. Seule change fondamentalement l’automatisation selon Anthropic, avec des préférences mouvantes pour les techniques, notamment un accent mis sur les clés API et les tokens de session, qui peuvent fournir un avantage financier certain. Les attaquants les volent puis les revendent ou les utilisent pour financer leurs propres opérations, indique Anthropic.
Une industrialisation des attaques
Le rapport pointe le cas de l’opération GTG-50020 comme illustration de ces évolutions. L’acteur malveillant aurait ainsi ciblé des fournisseurs et entreprises de l’écosystème IA pour récupérer leurs clés API. Il aurait notamment exploité une sandbox d’évaluation d’un fournisseur en injectant des instructions malveillantes pour obtenir les identifiants présents dans l’environnement, dont des clés de production. La méthode, une fois trouvée, aurait été adaptée et appliquée à une trentaine d’entreprises IA en quatre jours. Selon le rapport, l’acteur aurait même ciblé Anthropic pour accéder à un modèle Claude interne, sans y parvenir. L’entreprise prévient à ce sujet : les acteurs malveillants ne s’attaquent pas seulement à un modèle, mais à toute la chaine autour.
Citons également le cas d’un pirate francophone (GTG-50029) ayant compromis 14 des 42 organisations politiques et médiatiques européennes durant le printemps 2026. Plusieurs étaient françaises et d’extrême droite, dont au moins un parti. En plus de développer son propre scanner en Rust pour chercher des conteneurs publics à la recherche de clés API exposées, l’acteur s’est servi de Claude pour développer et déboguer les codes d’exploitation, jusqu’à créer son propre harnais. Il a ainsi pu pirater plusieurs sites et exfiltrer de vastes quantités de données, notamment sur les membres et donateurs. Selon Le Monde, le magazine Frontières faisait partie des victimes.
Le rapport cite quatre piliers alimentant l’industrialisation galopante des attaques : vitesse, parallélisation, profondeur (passage de la reconnaissance superficielle à l’analyse profonde d’un code) et réduction des couts humains. En conséquence, il est crucial pour la défense de s’adapter selon Anthropic, car les anciennes méthodes ne seraient plus bonnes. Le document cite une série d’éléments à surveiller en priorité : les comportements anormaux des identités et jetons d’authentification, l’utilisation inhabituelle des API, les chaines d’actions, les expositions des secrets, les accès persistants ou encore la chaine d’approvisionnement des outils IA.
Comme tous les rapports d’Anthropic cependant, et en dépit des éléments intéressants pointés, la dimension marketing n’est jamais loin. L’entreprise ne peut pas s’empêcher de mentionner la robustesse de ses propres défenses, l’existence d’un modèle Claude interne a priori désirable, ou encore l’idée d’une IA indispensable pour se protéger.
Reste plusieurs constats que l’on connaissait déjà, notamment une IA abaissant fortement le niveau de compétences nécessaire et la transformation des tâches humaines en processus industriels. Ils sont « simplement » appliqués désormais à la cybersécurité, avec tous les risques que cela suppose. Comme nous le relations récemment, une hygiène numérique stricte devient de plus en plus essentielle, car le coût de coordination d’une campagne offensive s’effondre, selon Anthropic. On a encore pu le voir avec les récents rapports sur l’attaque contre Hugging Face, qui ont mis en évidence les défailles internes chez OpenAI.
Les mêmes tendances dans les autres domaines
On ne sera donc pas surpris de retrouver les mêmes mécanismes. Dans les opérations d’influence, par exemple, l’IA ne serait ainsi plus utilisée seulement pour écrire des messages sur les réseaux sociaux, mais pour bâtir toute l’infrastructure : comptes fictifs, sites de presse, profils de cibles, dossiers politiques, position éditoriale, calendrier de publication ou encore opérations d’amplification. De quoi construire très rapidement une salle de presse automatisée. Un point intéressant en revanche : cette vitesse ne garantit pas le résultat. Anthropic relève que la plupart de ces opérations n’ont finalement généré que peu d’influence. Le succès médiatique ou politique serait donc loin d’être garanti.
On retrouve les mêmes processus dans la surveillance, toujours avec cette idée (familière depuis plusieurs années maintenant) d’aller beaucoup plus vite.
Sur le développement d’armes conventionnelles et la biologie cependant, la situation est plus complexe. Anthropic évoque plusieurs cas (dont trois en Chine et deux en Russie) où des acteurs ont utilisé l’IA pour la conception logicielle de systèmes d’armes, la collecte de renseignement, l’analyse technique et l’approvisionnement. Selon Anthropic, il existe une progression continue des capacités des LLM dans le renseignement tactique et certaines tâches liées au développement d’armes.
Sur la biologie en particulier, Anthropic change de ton par rapport à l’année dernière, quand l’entreprise affirmait que les modèles étaient trop « faibles » pour fournir la moindre aide sérieuse dans certaines recherches dangereuses. Désormais, les modèles récents seraient suffisamment capables.
Claude est directement cité comme ayant renvoyé « dans plusieurs cas » les utilisateurs à des modèles moins capables grâce aux garde-fous. Le rapport mentionne des recherches autour de virus et toxines, notamment des travaux sur l’adaptation de virus (dont celui de la grippe aviaire) à des mammifères et des projets concernant des mécanismes d’échappement immunitaire. Point important, Anthropic dit être incapable de savoir si ces chercheurs avaient une intention malveillante, mais a néanmoins bloqué les comptes par précaution.
Enfin, un mot sur la distillation. Le rapport est plus direct que les précédents, Anthropic citant cette fois Alibaba, Moonshot AI (éditeur de Kimi), DeepSeek, Xiaomi et Zhipu comme responsables de nombreuses opérations dans ce domaine. Alibaba est largement mis en avant : Anthropic évoque plus de 151 millions d’échanges entre mai et juillet 2026, avec un pic à près de trois millions d’échanges quotidiens répartis sur plus de 3 500 comptes considérés comme frauduleux. Selon le rapport, tous utilisaient une même instruction fixe destinée à extraire le raisonnement de Claude afin d’entraîner la famille de modèles Qwen.
Dans un rapport très fourni, l’autorité de protection des données hambourgeoisedonne sa position sur l’utilisation légale des lunettes connectées de Meta, que ce soit dans leur utilisation « simple » pour prendre des photos, l’utilisation avec Meta AI ou celle en connexion avec les réseaux sociaux. Elle martèle clairement que la reconnaissance de personnes en dehors d’un cercle proche restreint via ces lunettes sera interdite.
Les experts de la HmbBfDI, la CNIL du land de Hambourg, viennent d’analyser en profondeur le cas des lunettes Meta couplées avec l’application Meta AI à la lumière des règlementations européennes. Leur conclusion ne va sûrement pas faire plaisir à Mark Zuckerberg.
En France, la CNIL s’est déjà inquiétée de l’arrivée de ces lunettes connectées déjà surnommées « pervert glasses », ou « lunettes de pervers ». Mais l’autorité de protection des données française était restée sur des arguments généraux.
La HmbBfDI (en plus long, Hamburgischer Beauftragter für Datenschutz und Informationsfreiheit), vient de publier un rapport de 53 pages [PDF] beaucoup plus technique en précisant se focaliser « sur les responsabilités des utilisateurs de lunettes en matière de protection des données à caractère personnel de tiers ». Celui-ci s’appuie sur le droit européen mais aussi sur l’analyse du produit de Meta, que ce soit des lunettes en elles-mêmes que de l’application Meta AI.
Une difficile analyse de ce qui est transféré à Meta
Les experts de la HmbBfDI ont fait leur analyse avec le modèle Ray-Ban Meta Wayfarer (Gen 1). Ils ont pu analyser les composants électroniques contenus dans la branche gauche des lunettes : une puce mémoire du fabricant BIWIN et un CPU Qualcomm créé spécialement pour des calculs IA sont assemblés sur le PCB. Ils n’ont pas pu examiner les données de la mémoire, dont ils n’ont trouvé aucun point de contact pour lire les données, même avec un adaptateur standard pour la lecture de puces.
Ils ont pu constater que les données transmises par les lunettes sont « en grande partie chiffrées ».
Les experts de la HmbBfDI ont aussi analysé les données que laissait l’application sur le téléphone dans le dossier /data/data/com.facebook.stella créé lors de son installation. Notamment, ils ont pu constater qu’une base de données SQLite était créée avec des tables nommées « face », « face_group », « face_low_confidence_pair » et « face_to_face_group ». « L’hypothèse évidente selon laquelle ces tables serviraient à la reconnaissance faciale n’a pas pu être confirmée par les tests », expliquent-ils.
Des visages floutés mais difficile de savoir si l’action est faite localement
Dans leur expertise, ils ont essayé de déterminer si les visages capturés lors d’une utilisation de Meta AI étaient floutés avant ou après envoi sur les serveurs de l’entreprise. « Cela n’a pas pu être clarifié », expliquent-ils, notamment parce que les données sont envoyées de manière chiffrée, mais ils ont constaté un timestamp (horodatage) sur l’image indiquant un décalage de 2 secondes après le traitement par Meta.
Pour leur analyse, ils ont aussi demandé via le Meta Account Center et obtenu (après avoir attendu une semaine) les données de l’application, comme tout utilisateur peut le faire. Notamment, ces données contiennent un dossier nommé « /media/your_posts ». Ce dossier contient des captures d’images (au format jpeg) faites lors de conversations avec Meta AI. Si une de ces images contient un visage, celui-ci est masqué par un cercle gris pour le rendre méconnaissable :
Concernant la retranscription des voix, les données envoyées par le Meta Account Center sont anonymisées : « Seuls des indices concernant la question initiale peuvent être déduits de la réponse correspondant à la saisie », expliquent-ils. « Néanmoins, les textes doivent également être stockés dans une base de données, que nous n’avons pas pu trouver en local. En effet, toutes les saisies des utilisateurs restent accessibles sous forme de transcriptions via le « Journal d’activité vocale » dans l’interface utilisateur ».
Ils notent aussi que la fonctionnalité « Meta AI Chat » ne permet pas facilement de supprimer les conversations. Même si un bouton « Supprimer toutes les conversations » permet de les supprimer de l’historique de conversation, elles restent dans le « Journal d’activité vocale » qui ne permet de les supprimer qu’une à une.
Concernant la reconnaissance faciale, les experts n’ont pas trouvé de preuve de son utilisation tout en évoquant l’enquête de Wired dont nous avions parlé en juin.
Une exigence de transparence vis-à-vis des personnes filmées quasiment impossible à mettre en œuvre
Mais les experts allemands l’affirment : « l’utilisation de ces lunettes pose des défis importants en matière d’exigences de transparence » et cela notamment parce qu’il est difficile pour les personnes tierces de savoir que l’appareil est en train de filmer, malgré la diode qui s’allume lorsque c’est le cas : « Elle n’est visible que dans une mesure limitée, en fonction de la distance, de l’angle de vue et des conditions d’éclairage ». Et ils ajoutent que « le simple fait que la LED s’allume ne suffit pas à informer correctement les personnes concernées du traitement des données ».
Or, rien que leur utilisation pour prendre des photos et des vidéos doit s’appuyer, comme lors de toute captation d’images, sur le consentement ou l’intérêt légitime (par exemple, le droit à l’information). Pour eux, « les utilisateurs devraient plutôt prendre des mesures supplémentaires, telles que la mise en place d’avis sous forme de pictogrammes ou de communications verbales ». Bref, à part crier dans la rue : « hey, je vous filme tous » avant d’activer ces lunettes Meta, leur utilisation dans des lieux publics serait légalement impossible.
Si la personne qui porte les lunettes utilise aussi Meta AI, ça devient un peu plus compliqué. Si elle n’a pas accepté dans l’application l’utilisation des données pour l’entrainement, les experts de la HmbBfDI considèrent que « la transmission de données à caractère personnel de tiers via les lunettes à Meta AI (sans entraînement de l’IA) peut être fondée sur le consentement ». Dans quelques cas comme « la navigation, la traduction, la collecte d’informations ou, dans le cas des personnes malvoyantes, la participation à la vie sociale », cela peut même être considéré comme de l’utilisation légitime.
Mais si l’utilisation des données pour l’entrainement des modèles de Meta est autorisée par l’utilisateur, « cela entraîne des exigences supplémentaires en matière de transparence, d’autant plus que les tiers ne s’attendent généralement pas à ce que les enregistrements soient intégrés de manière permanente dans les modèles d’IA de Meta ».
Concernant l’utilisation sur les réseaux sociaux, comme pour d’autres captations, le consentement est la règle et celui-ci « doit également porter explicitement sur la publication ».
« Dans l’ensemble, en ce qui concerne les scénarios d’utilisation concrets, on peut partir du principe que la représentation identifiable de personnes n’appartenant pas à son cercle proche d’amis et de famille ne sera pas autorisée au regard de la législation sur la protection des données – sauf dans de rares cas impliquant des intérêts légitimes –, car il n’est pas réaliste d’obtenir un consentement éclairé », affirme le rapport.
Le spécialiste des consoles rétro Plaion Replai a vendu du rêve en lançant en avril dernier les précommandes pour la Neo Geo AES+. Cette réédition fidèle de la mythique console de SNK n’est malheureusement pas près de débarquer chez les joueurs : les premières livraisons, qui devaient débuter le 12 novembre, ont été repoussées de… dix mois.
La Neo Geo a fait fantasmer bien des joueurs en culottes courtes. La console construite et lancée par SNK en 1990 au Japon concrétisait une promesse formulée par d’autres (sans qu’ils y parviennent vraiment) : une salle d’arcade chez soi. Et pour cause : la Neo Geo se déclinait en deux versions très proches, un système pour les bornes d’arcade (MVS, Multi Video System) et un autre pour la maison (AES, Advanced Entertainment System), capable de faire tourner les mêmes jeux sur un matériel quasiment identique.
Le retour d’un fantasme hors de prix
Malheureusement, ce rêve se payait cher. La console AES coûtait autour de 3 000 à 4 000 francs (de 457 à 609 euros) au début des années 90, hors inflation. Les cartouches surtout étaient hors de prix, puisqu’elles flirtaient avec les 2 000 francs (300 euros) ! Autant dire que pas grand monde ne pouvait s’offrir la Rolls des consoles de l’époque.
C’est pourquoi l’annonce mi-avril de la Neo Geo AES+ a soulevé pas mal d’enthousiasme. Le fabricant Plaion Replai dévoilait en effet une réplique 1:1 de la console de SNK, sous licence, compatible avec les cartouches originales et capable de faire tourner les jeux sans les émuler. L’entreprise affirme utiliser des puces ASIC dédiées et des copies conformes des puces de l’AES (Motorola 68000 et le Zilog Z80A). Plaion expliquait alors :
« Le gameplay sur la Neo Geo AES+ ne repose pas sur l’émulation : la console est au contraire animée par ses puces ASIC historiques, recréées selon les standards modernes afin de reproduire fidèlement le matériel et le logiciel de la machine originale. Le système exécute nativement les jeux issus des nouvelles comme des anciennes cartouches, pour offrir l’expérience rétro la plus authentique possible. Pas d’émulation, pas d’approximation par FPGA [une puce programmable qu’on peut configurer pour se comporter comme un ancien matériel, ndlr], mais une véritable réincarnation de la console, à nouveau gravée dans le silicium. »
Ajoutez à cela la réédition de dix jeux sur cartouches, parmi lesquels des hits de l’époque (Metal Slug, The King of Fighters 2002, Garou: Mark of the Wolves…), et vous obtenez un cocktail parfait qui a emballé de nombreux joueurs désireux de prendre une revanche sur la vie. Ce d’autant que les prix sont infiniment plus doux qu’en occase : 200 euros la console avec une manette, 80 euros la cartouche.
Dix mois de retard au compteur
Hélas, les expéditions des précommandes qui devaient débuter le 12 novembre ont été repoussées… au 16 septembre 2027. Dix mois d’attente supplémentaire pour les fans de rétro qui ont mis la main à la poche, voilà qui n’est pas réjouissant, et un peu inquiétant pour la suite. Plaion Replai reconnaît qu’il s’agit d’un report significatif et s’excuse auprès des clients.
En cause, la crise de la mémoire qui a freiné la production de la console. Plutôt que de maintenir le lancement prévu en novembre avec une disponibilité mondiale très limitée, Plaion a choisi de prendre du temps supplémentaire « afin de sécuriser l’approvisionnement en composants désormais nécessaire pour répondre à la demande des clients ayant précommandé, ainsi qu’à un lancement mondial nettement plus large. » Le constructeur affirme que le délai lui permettra de « garantir les composants » et les capacités de production pour la console.
Le pack Ultimate contient la console, deux manettes et les 10 jeux pour la modique somme de 900 euros. Image : Plaion Replai
Est-ce réaliste ? La crise que traverse l’industrie ne va pas s’éteindre du jour au lendemain, pire encore elle pourrait se prolonger encore plusieurs années. Elle frappait déjà au printemps, Plaion ne pouvait pas ne pas être au courant de ces difficultés lors de l’annonce de l’AES+. Et en laissant ouvertes les précommandes malgré le délai, l’entreprise laisse planer le doute sur ses intentions réelles : filer en douce avec la caisse ?
Ça ne semble pas être le cas. D’une part, parce que Plaion est un acteur reconnu dans le secteur du jeu vidéo, elle opère des labels connus comme Vertigo Games ou Ravenscourt. Plaion Replai, la filiale consoles rétro, est plus récente mais compte à son actif plusieurs produits que l’on peut acheter (sur Amazon par exemple) et obtenir, comme l’Atari 2600 + ou le Spectrum. D’autre part, il est possible d’annuler une précommande.
Le constructeur veut voir plus grand : « La vérité, c’est que la demande a dépassé même nos prévisions les plus optimistes », explique Ben Jones, le directeur commercial de l’entreprise. Celle-ci veut faire de cette réédition une « plateforme » qui sera supportée sur le long terme, en particulier pour muscler le catalogue de cartouches. Des discussions seraient en cours avec des ayants droit sur le sujet.
Plaion Replai veut en tout cas éviter le stigmate infamant du vaporware : la console sera visible durant le Tokyo Game Show, qui se tiendra du 17 au 21 septembre.
« Au cœur de l’excellence industrielle française »
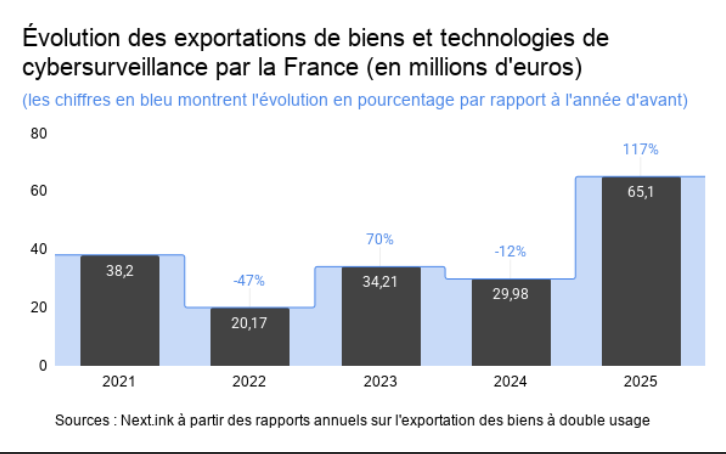
La France a autorisé l’exportation de 65 millions d’euros de biens et technologies de cybersurveillance en 2025, soit un peu plus de deux fois plus que la moyenne des quatre années précédentes.
Le dernier rapport au Parlement consacré aux exportations des biens à double usage (civils et militaires) de la France indique qu’en 2025, 21,6 milliards d’euros de licences individuelles ont été délivrés, soit une hausse de 37 % par rapport à 2024, « tirée notamment par le nucléaire et l’aérospatial ».
« Les biens à double usage sont au cœur de l’excellence industrielle française », souligne dans la préface du rapport Sébastien Martin, ministre délégué chargé de l’Industrie, et « contribuent au développement et au maintien d’un savoir-faire de l’industrie française et peuvent représenter un enjeu économique majeur pour les entreprises exportatrices ».
Un bien à double usage est « un bien matériel ou immatériel, équipement, technologie, logiciel, connaissance ou savoir-faire, considéré comme suffisamment sensible en raison de ses caractéristiques intrinsèques pour justifier un contrôle de l’État avant qu’il ne soit exporté, de manière à empêcher, le cas échéant, qu’il ne soit détourné de son utilisation légitime, civile ou militaire, pour une utilisation illégitime pouvant contribuer en particulier à la prolifération d’armes de destruction massive », rappelle le rapport.
Environ 40 % des demandes font l’objet d’instructions complémentaires
Ce pourquoi « le processus de contrôle est mis en œuvre au moyen d’un dispositif interministériel rigoureux, qui peut se traduire par des interdictions d’exportation ». Chaque demande de licence est ainsi « examinée au cas par cas et de manière approfondie », et « mobilise des compétences géopolitiques, économiques, industrielles et techniques » des membres de la Commission interministérielle des biens à double usage (CIBDU).
Présidée par un représentant du Secrétariat général de la défense et de la sécurité nationale (SGDSN), elle est composée d’un représentant du Commissariat à l’énergie atomique, ainsi que des ministères de l’Europe et des Affaires étrangères, de l’Industrie, de l’Énergie, de l’Intérieur, du Commerce extérieur, de la Recherche, des Armées, de la Santé, de l’Agriculture et des Douanes.
Le rapport précise que l’examen repose sur une première phase d’instruction ministérielle réalisée par les membres de la CIBDU, qui « mènent leurs analyses au regard de la nature du bien, de son utilisation annoncée et de l’utilisateur final déclaré, en tenant compte des risques de détournement » vers un usage contraire aux obligations et engagements internationaux de la France en matière de droits humains notamment, « ainsi que la politique étrangère et de sécurité nationale de la France ».
En fin d’instruction ministérielle, chaque membre de la CIBDU émet dans un second temps un avis sur l’opportunité de procéder à une instruction interministérielle complémentaire « selon la sensibilité identifiée du projet d’exportation », ce qui est le cas d’« environ 40 % des dossiers », précise une note de bas de page.
« Permettre la surveillance discrète de personnes physiques »
Le règlement européen 2021/821 qui avait refondé le régime de l’Union de contrôle des exportations des biens à double usage définit les « biens de cybersurveillance » comme ayant été « conçus spécifiquement pour permettre la surveillance discrète de personnes physiques par la surveillance, l’extraction, la collecte ou l’analyse de données provenant de systèmes d’information et de télécommunications ».
Son 2ᵉ considérant souligne à ce titre qu’ « en ce qui concerne les biens de cybersurveillance, les autorités compétentes des États membres devraient tenir compte en particulier du risque qu’ils soient utilisés à des fins de répression interne ou dans le cadre de la commission de violations graves des droits de l’homme ou du droit humanitaire ».
Le rapport précise que les biens et technologies de cybersurveillance, « qui relèvent majoritairement de la partie 1 de la catégorie 5 (télécommunications) et, dans une moindre mesure de la catégorie 4 (calculateurs), représentent quant à eux environ 11 % du montant des autorisations accordées en 2025 sur l’ensemble des catégories 4 et 5 ».
Les précédents rapports au Parlement indiquent que ce taux avait été de 8 % en 2024 et 2023, 5 % en 2022 et 10 % en 2021. Nous avons donc additionné le montant des licences accordées dans le cadre des catégories 4 et 5 (qui figurent en annexe de ces rapports), et estimé que la France avait autorisé l’exportation d’environ 65 millions d’euros de biens et technologies de cybersurveillance en 2025, contre une moyenne d’environ 30 millions les quatre années précédentes (38 en 2021, 20 en 2022, 34 en 2023 et 30 en 2024).
Exportations de biens de cybersurveillance par la France (en millions d’euros, et en pourcentage par rapport à l’année d’avant)
Un « code de bonnes pratiques » pour les États, et bientôt pour l’industrie
« Si les biens de cybersurveillance font l’objet d’un contrôle strict », souligne le rapport, « notamment pour tenir compte du risque de détournement pour un usage de répression interne ou de commission de violations graves et systématiques des droits de l’homme et du droit humanitaire international, il convient de rappeler que leur utilisation peut aussi être légitime dans la lutte contre la criminalité et le terrorisme en particulier ».
« La sensibilité d’utilisation de ces biens conduit les exportateurs à une vigilance particulière, qui est complétée par un contrôle interministériel rigoureux », poursuit le rapport, « notamment aux risques de violation des droits de l’homme et d’atteinte à la vie privée » :
« Dans ce cas, l’utilisation de ces biens doit s’accompagner de garanties et de mécanismes de supervision adéquats, comme défini dans le cadre du processus de Pall Mall, une initiative diplomatique initiée par la France et le Royaume-Uni dans le but de lutter contre la prolifération et l’usage irresponsable de capacités d’intrusion cyber commerciales, dont certains biens de cybersurveillance. »
Lancé en février 2024 par le Royaume-Uni et la France, ce Pall Mall Process est un « code de bonnes pratiques pour les États » qui, bien que non contraignant, engage ses signataires à lutter contre la prolifération des logiciels espion. Adopté par 27 pays, il a fait l’objet d’une déclaration conjointe cosignée par plusieurs entreprises, dont Google, HackerOne, Meta, Microsoft et YesWeHack.
Le Business and Human Rights Centre, qui en documente l’évolution, relève qu’un « Code de bonnes pratiques pour l’industrie » devrait d’ailleurs être rendu public en novembre 2026. Il note également que « de nombreux États où sont implantées des entreprises spécialisées dans les logiciels espions et/ou où des cas d’abus potentiels ont été signalés » (dont l’Azerbaïdjan, Chypre, l’Inde, Israël, le Mexique, le Maroc, l’Espagne et l’Arabie saoudite) ne figurent pas au nombre des signataires du « code de bonnes pratiques ».
L’Allemagne et l’Italie (connus pour avoir été parmi les pionniers de l’industrie du logiciel espion d’État, avec Finfisher et Hacking Team, qui ont tous deux fermé depuis), ainsi que les États-Unis, figurent par contre parmi les signataires. Quand bien même un groupe d’investisseurs états-uniens dirigé par un producteur hollywoodien a depuis acquis, en novembre 2025, une participation majoritaire dans la sulfureuse entreprise israélienne NSO, connue pour son célèbre logiciel espion Pegasus. Ils ont aussi nommé à la direction de l’entreprise un ancien avocat d’affaires ayant notamment défendu les intérêts de Donald Trump dans le cadre des faillites de ses casinos d’Atlantic City.
Le rapport au parlement 2026 sur les exportations des biens à double usage de la France conclut de son côté son passage consacré aux biens et technologies de cybersurveillance que « les exportations qui entrent dans le cadre d’une utilisation légitime, contribuent au développement et au maintien d’un savoir-faire de l’industrie française dans le domaine de ces technologies de souveraineté, et peuvent s’inscrire dans le cadre de la coopération et des partenariats stratégiques que la France entretient avec certains pays ».

 Connexion