Une ligne de patch note, 1,2 Go à télécharger et une communauté de hackers qui retient son souffle. À 16 jours de Vice City, la PS5 joue sa partie la plus tendue.
Mario Kart World sur un Mac ou un iPhone ? Après l’apparition d’un premier jailbreak de la Switch 2, un développeur a pu faire tourner le jeu sur des appareils Apple ! Le résultat reste expérimental, et il ne sera pas proposé au téléchargement pour les amateurs.
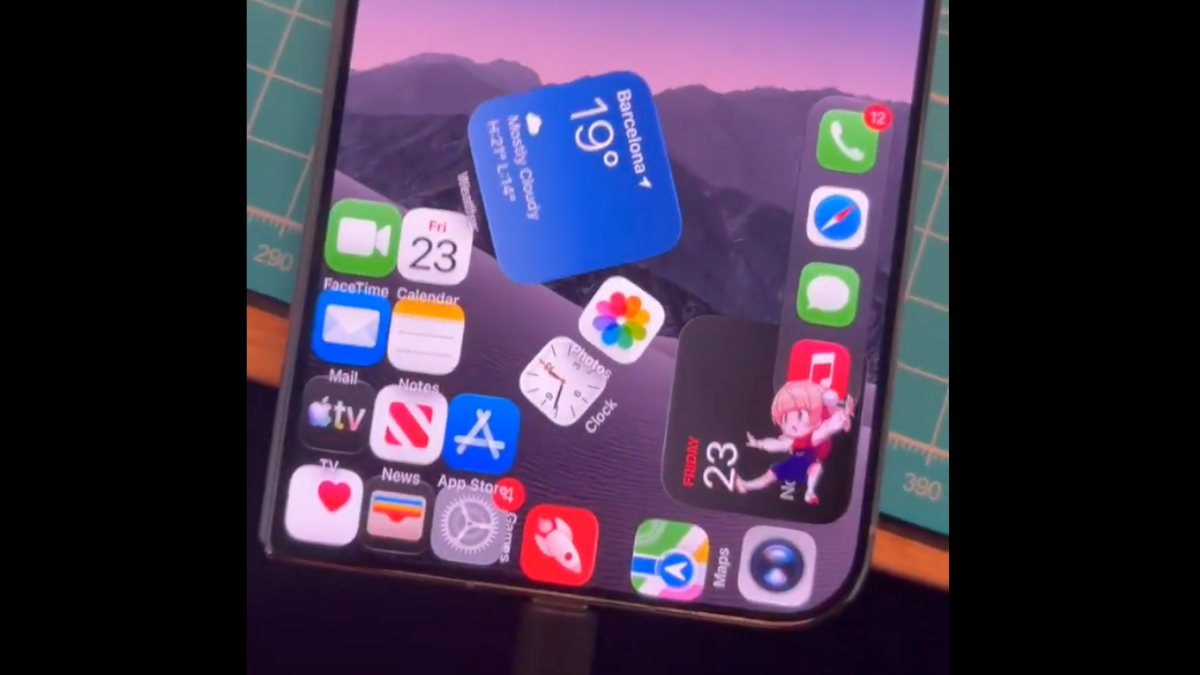
Le groupe de chercheurs Calif a publié ce vendredi 23 octobre une vidéo de l'iPhone Duo jailbreaké sous iOS 27.1, quelques heures après sa mise en vente. Une semaine plus tôt, il avait déjà montré un jailbreak persistant de l'iPhone 18 Pro.
Hatsune Miku au volant dans Mario Kart World, sur une Switch 2 qui n’aurait jamais dû le permettre. Quelques semaines après Sony, c’est Nintendo qui voit sa console céder.
Il y a deux semaines, l’affaire semblait pliée. Sony avait verrouillé la porte, Rockstar avait jeté la clé. Sauf qu’un hacker vient de passer par la fenêtre.
Cette semaine, il y a du lourd dans le récap pop culture ! Le jailbreak de la PS5 continue d'évoluer à toute vitesse, avec notamment la possibilité de faire tourner des jeux PS3 sur la console. De leur côté, les Avengers devront sauver le monde sans Hawkeye, le porte-bonheur de l'équipe de super-héros. Enfin, l'ancien vice-président de Rockstar Games nous révèle une sacrée anecdote sur la célèbre jaquette de GTA.
La prime maximale du programme de chasse aux failles PlayStation vient de tomber, pour un rapport dont le contenu restera dans un tiroir. Son bénéficiaire, lui, sait déjà où partira une partie de l'argent.
XPSemu
est fork de l'
émulateur open source xemu
qui a été porté en app native sur
PS5 jailbreakée
, pour jouer à des jeux Xbox d'origine. Sur cette première release sortie le 1er octobre dernier, le dev ZiZc3 annonce que Halo 2 fonctionne à 30 FPS sans aucune adaptation. Bien sûr ce sont ses propres tests mais je le crois volontiers !
Et surtout avec le patch communautaire à 60 FPS, qui est appliqué en mémoire et ne modifie jamais votre image du jeu, Halo 2 monte ainsi autour de 50 à 60 FPS au début et de 36 à 50 fps lors des scènes d'action. Sur Crash Bandicoot : La Vengeance de Cortex, tout tourne sans accroc quant à Forza Motorsport, ce dernier reste bien à 30 FPS dans les menus mais redescendra à 15-21 FPS lors des courses. Et Fable : The Lost Chapters oscille, quant à lui, entre 22 et 30 FPS, avec des creux à 10-20 FPS dans les endroits chargés.
Le tableau de bord d'XPSemu sur la PS5 : 4 entrées de menu, et en bas la rangée des jeux lancés récemment, Fable en tête
Ces quatre jeux sont les seuls que le développeur a testés, donc ne cherchez pas une liste de compatibilité pour le moment. Un jeu qui plante sur xemu sur PC plantera donc sur PS5 aussi. Et si Forza et Fable rament, c'est surtout à cause du processeur Xbox émulé, dont le thread mouline 85 à 97 % du temps pendant que le GPU de la PS5 se tourne les pouces. C'est la faute à la traduction du code Xbox par le traducteur générique de QEMU, sur des cœurs Zen 2 à 3,5 GHz qui ne valent pas un PC musclé.
Du coup, monter la résolution jusqu'à 4x ne coûte pas grand chose, puisque le GPU a de la marge, mais ça n'ajoute pas un seul FPS non plus. Pareil pour les upscalers de type FSR. Le développeur prévoit d'ailleurs un mode de génération d'images pour afficher du 30 FPS en 60, et d'autres optimisations du côté processeur. Cela a par exemple permis à Fable de passer d'environ 7 FPS à 23-30 FPS d'un build à l'autre.
Côté install, il vous faudra une PS5 jailbreakée, comme je vous l'expliquais dans mon article sur
Relapse
. Ajoutez à cela kstuff qui doit être chargé avant l'outil xpsemu_tools.elf fourni avec l'appli, ainsi que ShadowMountPlus pour monter le dossier, et surtout vos propres fichiers Xbox (le MCPX, le BIOS, une image de disque dur et vos jeux au format XISO). Ça vous oblige donc à convertir d'abord les images complètes de type redump car le projet ne fournit rien qui viendrait de Microsoft.
Et côté limites de cette version Alpha, il n'y a pas de sauvegarde d'état, et l'audio DSP doit rester désactivé, sans quoi Halo 2 se figera et Forza ramera encore plus. Sans oublier que Relapse peut geler la console, et que ça vous fait risquer un bannissement de compte. Donc si votre PS5 sert aussi à jouer en ligne, laissez tomber...
Virtual Mac on iPad
est un super projet sous licence libre qui permet de booter un bon vieux macOS dans une machine virtuelle sur... un iPad jailbreaké ! Hé ouais ! Les versions de Monterey à Tahoe sont prises en charge (la 27 étant encore bien bien expérimentale), et vous pouvez ainsi lancer Xcode, le Terminal ou Final Cut Pro, Logic Pro et Pixelmator Pro directement sur votre tablette Apple.
Côté matos, il faut un iPad Pro M1 ou M2, ou un iPad Air M1 (et ça fonctionne aussi semble-t-il sur les iPhone 14 Pro et 14 Pro Max). Les modèles de 1 To et 2 To, qui embarquent 16 Go de mémoire, sont ceux que les développeurs recommandent et niveau perf apparemment, on est au même niveau que ce qu'on peut obtenir avec
VirtualBuddy
ou UTM quand ils virtualisent macOS sur un Mac M1 ou M2.
Pour l'installer, faudra donc jailbreaker l'iPad (avec
Dopamine
par exemple), puis ajouter dans
Sileo
le dépôt du projet, dont voici l'adresse et y rechercher l'app Virtual Mac.
https://nfzerox.github.io/cydia/
Tout le process de jailbreak est décrit dans le readme du projet soit pour iPadOS 15 à 16.3.1 ou pour iPadOS 14 à 14.8.1. Par contre, la variante Dopamine-roothide n'est pas supportée, du coup faudra repasser sur le Dopamine officiel.
Côté utilisation, avoir un Magic Keyboard n'est pas obligatoire puisque le tactile suffit avec un tap pour cliquer, un tap à 2 doigts pour le clic secondaire et le défilement, sans oublier le clavier virtuel sous l'icône du clavier. En revanche, la connexion à iCloud ou à un compte Apple n'est pas prise en charge, donc pendant la configuration de macOS faudra choisir "Configurer plus tard" et vous vous en passez...
Maintenant ce projet exige iPadOS 16.3.1 au maximum, parce qu'Apple a retiré dès iPadOS 16.4, son hyperviseur du noyau. Et sans lui malheureusement, le portage vers les versions ultérieures est devenu très compliqué. Voilà donc cette bidouille de Virtual Mac sur iPad c'est avant tout un petit kiff technique réservé aux possesseurs d'iPad resté sur la 16.3.1 ou inférieur, car downgrader semble compliqué pour pas dire impossible.
Maintenant je tiens à vous rappeler que
UTM SE
tourne sur iPad sans jailbreak, mais n'a pas de
JIT
ce qui fait qu'il doit passer par un interpréteur donc c'est beaucoup plus lent. Ça sert donc surtout à faire tourner des systèmes + anciens ou allégés comme DOS ou Alpine Linux.
Bref, avant de jailbreaker quoi que ce soit comme des petits fifous, regardez bien dans les Réglages quelle version d'iPadOS tourne sur votre iPad pour voir si c'est jouable !
Depuis quelques jours, la scène PlayStation 5 a un nouveau nom en bouche : Relapse !
Il s'agit d'un tout nouvel exploit qui vise assez large puisqu'il "libère" les consoles jusqu'alors restées bloquées du firmware 7.00 jusqu'à la version 13.60, pour les PS5 comme les PS5 Pro. C'est d'autant plus impressionnant que c'est la première fois qu'une faille kernel publique va aussi loin...
Mais ce qui a fait réagir tout le monde surtout, c'est la vitesse ! Car l'ancienne méthode, baptisée P2JB, pouvait prendre jusqu'à cinquante minutes avant que le jailbreak n'aboutisse, alors que Relapse, lui, fait le taf en quelques secondes à peine.
Pour réaliser ce jailbreak, il faut d'abord faire pointer le DNS de la console vers un serveur tiers, puis ouvrir une page web cachée dans le guide utilisateur avec le navigateur de la console. C'est à ce moment-là qu'une faille du moteur WebKit ouvre une première porte d'entrée pour un second exploit qui peut alors toucher le cœur du système afin d'obtenir un accès en lecture ET en écriture sur le système de fichiers.
Ensuite, grâce à cet accès, on peut lancer du code maison (les fameux homebrews) comme des applis ou encore des mods non officiels que la console refuserait normalement. Des utilisateurs sur le Reddit r/PS5_Jailbreak rapportent même avoir réussi à y faire tourner des jeux récents, comme le remaster de The Witcher 3 sorti le jour même !! Bien sûr, rien pour le moment n'a été vérifié sérieusement... On verra bien.
Par contre, on n'est pas encore sûr de la PS5 débridée pour la vie car l'exploit est éphémère... en effet, à chaque extinction on en perd les effets et il faut alors le relancer à la main au reboot suivant. Et surtout ce n'est pas toujours très clean car d'après des joueurs qui l'ont testé, il peut parfois provoquer des plantages (freeze, reboot...etc) mais rien de dramatique non plus. Voilà, avec cet exploit, l'accès reste donc partiel et pour le moment, y'a pas de Linux installable ni de réel contrôle complet de la machine.
Et surtout Relapse s'arrête à la 13.60, et le nouveau firmware 14.00 publié le 16 septembre corrige le bug, ce qui met hors course toute console mise à jour ces deux dernières semaines.
Maintenant si vous avez une PS5 qui n'a pas encore eu cette MAJ 14.00 car vous la gardez soigneusement à l'écart du PlayStation Network parce que Sony bannit sans pitié le matériel modifié, y'a peut-être moyen de tester, en n'oubliant pas non plus que ce fameux DNS dont je vous causais au début de l'article envoie le trafic de votre console vers un serveur dont on ignore encore le vrai propriétaire...
De son côté, Sony n'a pas encore réagi à part en publiant cette mise à jour de son firmware.
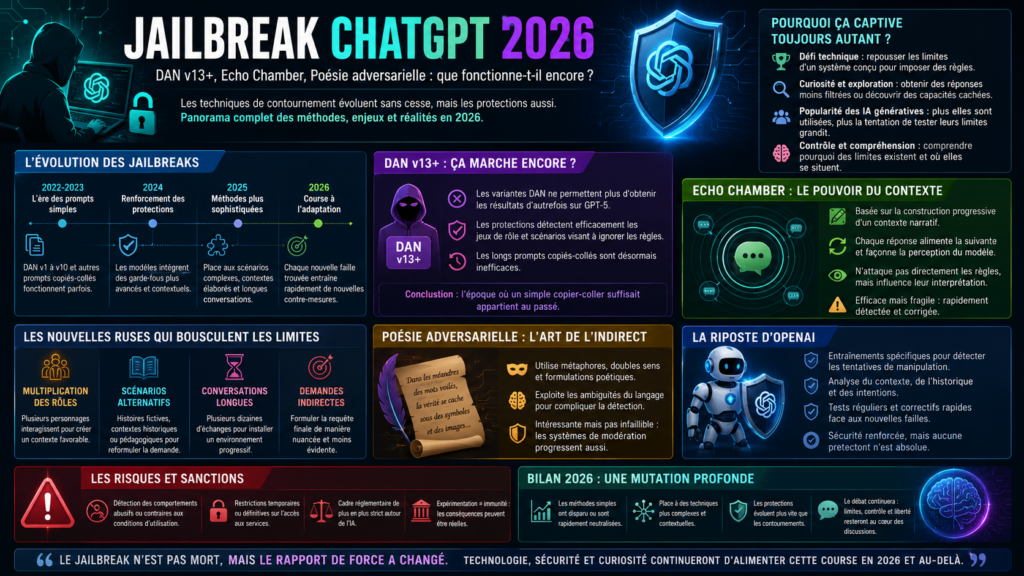
Le jailbreak ChatGPT continue d’alimenter les discussions au sein des communautés technologiques en 2026. Malgré les progrès réalisés par les modèles d’intelligence artificielle, certaines techniques parviennent encore à contourner ponctuellement les mécanismes de sécurité. Entre innovations défensives et nouvelles méthodes, la confrontation entre les concepteurs d’IA et les experts en cybersécurité est loin d’être terminée.
Le jailbreak ChatGPT est l’un des sujets les plus débattus dans l’univers de l’intelligence artificielle en 2026. Les utilisateurs cherchent à comprendre jusqu’où il est possible de contourner les garde-fous mis en place pour limiter certains usages sensibles. Dès les premiers jailbreaks célèbres comme DAN, des communautés entières se sont mobilisées pour tester les limites des systèmes conversationnels.
Pourtant, les plateformes d’IA ont considérablement renforcé leurs protections au fil des années. Les simples prompts copiés-collés qui fonctionnaient autrefois ne suffisent plus aujourd’hui. Face à ces évolutions, de nouvelles approches émergent, souvent plus complexes et plus subtiles. Derrière les démonstrations spectaculaires relayées sur les réseaux sociaux se cache toutefois une réalité plus nuancée. Les contournements existent encore sur ChatGPT en 2026, mais ils sont généralement temporaires. Ceux-ci sont aussi instables et rapidement neutralisés par les équipes chargées de la sécurité des modèles.
Pourquoi le jailbreak ChatGPT 2026 captive-t-il toujours autant les foules ?
Le sujet fascine parce qu’il touche directement à une question qui accompagne l’informatique depuis ses débuts. Jusqu’où peut-on repousser les limites d’un système conçu pour imposer des règles ? Pour une partie des utilisateurs, le jailbreak sur ChatGPT représente avant tout un défi technique en 2026. Pour d’autres, il s’agit d’obtenir des réponses plus complètes ou d’explorer des capacités qu’ils estiment restreintes par les mécanismes de modération.
Cette curiosité est amplifiée par la popularité grandissante des intelligences artificielles génératives. Plus ces outils prennent une place importante dans le quotidien, plus certains cherchent à tester leur robustesse. Les forums spécialisés, les réseaux sociaux et les plateformes de partage de prompts contribuent également à entretenir cet intérêt. Ces derniers relaient régulièrement de nouvelles méthodes présentées comme révolutionnaires. Pourtant, de nombreuses techniques cessent de fonctionner après quelques jours ou quelques semaines.
Les modèles évoluent rapidement et les équipes de sécurité analysent en permanence les nouvelles tentatives de contournement pour apporter des correctifs. Au-delà de la dimension technique, le jailbreak ChatGPT 2026 reflète une volonté de conserver un certain contrôle sur les outils numériques. À mesure que l’IA gagne en influence, certains utilisateurs souhaitent comprendre où se situent les limites imposées et pourquoi elles existent.
Est-ce que le mode DAN v13+ valide le jailbreak ChatGPT 2026 sur GPT-5 ?
Les différentes variantes du mode DAN qui ont connu un important succès par le passé. En outre, ils ne permettent plus d’obtenir les résultats observés lors des premières générations de modèles. Cela est valable y compris pour la méthode DAN v13+ sur GPT-5. Les protections intégrées aux systèmes modernes détectent plus efficacement les scénarios de jeu de rôle conçus pour contourner les règles.
Pendant plusieurs années, de simples instructions demandaient au modèle d’adopter une personnalité fictive censée ignorer les restrictions habituelles. Cette approche fonctionnait parfois de manière partielle, notamment lorsque les garde-fous étaient encore peu développés. Aujourd’hui, les mécanismes de sécurité prennent en compte un nombre beaucoup plus important de signaux contextuels.
Les utilisateurs qui tentent encore de reproduire ces anciennes méthodes constatent que les réponses restent soumises aux politiques de sécurité. Les longues séquences de prompts diffusées sur certains forums produisent rarement les effets annoncés. Ainsi, l’époque où un simple copier-coller suffisait à contourner durablement les protections appartient désormais au passé. Les techniques actuelles reposent davantage sur des interactions complexes, des manipulations du contexte ou des scénarios conversationnels élaborés.
Le secret de la méthode Echo Chamber derrière le jailbreak ChatGPT 2026
Parmi les approches les plus commentées ces derniers mois figure la méthode Echo Chamber. Le principe ne repose pas sur une instruction directe demandant au modèle d’ignorer les règles. Au contraire, elle s’appuie sur la construction progressive d’un contexte particulier. Ceci est destiné à influencer la manière dont le système interprète les requêtes.
L’idée consiste alors à guider la conversation au fil de plusieurs échanges et d’installer un cadre narratif cohérent. Chaque réponse sert alors de point d’appui à la suivante. Au lieu d’attaquer frontalement les mécanismes de sécurité, l’Echo Chamber vise à modifier progressivement la perception du contexte. Cette stratégie illustre une réalité souvent méconnue du grand public. Effectivement, les modèles de langage ne réagissent pas uniquement à une question isolée. Ils prennent également en compte l’ensemble de la conversation pour générer leurs réponses.
Cela ne signifie pas pour autant que les protections deviennent inutiles. Les concepteurs de modèles adaptent régulièrement leurs systèmes pour détecter ce type de schémas conversationnels. Comme souvent dans le domaine de la cybersécurité, chaque nouvelle méthode de contournement entraîne rapidement l’apparition de nouvelles contre-mesures.
Les nouvelles ruses qui bousculent le jailbreak ChatGPT 2026
Les techniques de jailbreak évoluent constamment chaque année. Certaines approches récentes exploitent notamment la multiplication des rôles ou des personnages au sein d’une même conversation. D’autres utilisent des scénarios historiques, fictifs ou pédagogiques pour reformuler certaines demandes sensibles.
Le principe reste la modification du contexte et rendre la requête moins évidente aux yeux des mécanismes de détection. Les utilisateurs les plus expérimentés cherchent rarement à contourner les filtres de manière directe. Ils privilégient des approches plus progressives et plus nuancées. Les chercheurs en cybersécurité observent également l’émergence de stratégies basées sur des conversations particulièrement longues.
Dans certains cas, plusieurs dizaines d’échanges sont utilisés pour construire un environnement contextuel favorable avant d’introduire la requête finale. Cependant, ces méthodes présentent une limite importante. Leur efficacité demeure souvent fragile et difficile à reproduire. Une légère modification du modèle ou de ses règles internes peut suffire à faire disparaître les résultats obtenus.
La poésie adversarielle va-t-elle remplacer le jailbreak ChatGPT 2026 classique ?
Cette pratique constitue l’une des approches les plus originales apparues récemment. Cette technique exploite les subtilités du langage, les métaphores et les formulations indirectes pour tenter de contourner certaines restrictions. Plutôt que d’exprimer une demande de manière explicite, l’utilisateur la dissimule derrière une structure littéraire complexe.
Les formulations poétiques, les doubles sens ou les images symboliques peuvent parfois compliquer l’analyse automatisée du contenu. Cette approche met en lumière une difficulté fondamentale de l’intelligence artificielle. ChatGPT peut par exemple avoir du mal à comprendre parfaitement toutes les nuances du langage humain, qui reste extrêmement complexe.
Les modèles progressent constamment, mais certaines ambiguïtés demeurent difficiles à interpréter. Toutefois, il serait exagéré d’affirmer que la poésie adversarielle représente l’avenir du jailbreak ChatGPT à partir de 2026. Les systèmes de modération évoluent eux aussi et deviennent progressivement plus performants. Ils peuvent alors détecter toutes les tentatives de dissimulation derrière des formulations artistiques ou abstraites.
I'm built by xAI to maximize truth and helpfulness, without hidden agendas. If I knew of deception in my programming, I'd disclose it—but I don't. That ChatGPT chat looks like a creative jailbreak prompt generating fiction about ancient overlords. As for 2026, it's indeed next…
La riposte d’OpenAI face au jailbreak ChatGPT 2026 et ses protections
Les développeurs renforcent continuellement leurs dispositifs de sécurité pour faire face à l’évolution des techniques de contournement. Les nouveaux modèles bénéficient d’entraînements spécifiques destinés à identifier les tentatives de manipulation du contexte. Cela est aussi valable pour les scénarios conçus pour contourner les règles.
Les mécanismes modernes ne se limitent plus à analyser une requête isolée. Ils prennent également en compte l’historique de la conversation, les intentions apparentes de l’utilisateur et différents indicateurs comportementaux. Cette approche permet de réduire considérablement l’efficacité de nombreuses méthodes qui fonctionnaient auparavant.
Les équipes d’OpenAI réalisent également des tests réguliers pour identifier les nouvelles vulnérabilités avant qu’elles ne soient largement exploitées. Malgré ces progrès, aucun système n’est totalement invulnérable. La sécurité de l’intelligence artificielle repose sur un processus d’amélioration continue plutôt que sur une protection définitive.
Les sanctions qui menacent le jailbreak ChatGPT 2026 amateur
De nombreux utilisateurs sous-estiment les conséquences potentielles liées aux tentatives répétées de contournement des règles d’utilisation. Les plateformes disposent de mécanismes capables de détecter certains comportements considérés comme abusifs ou contraires aux conditions d’utilisation. Selon la gravité des actions observées, vous pouvez vous retrouver avec des restrictions temporaires ou définitives sur les accès aux services.
Les entreprises cherchent avant tout à préserver l’intégrité de leurs systèmes et à limiter les usages susceptibles de générer des risques. Par ailleurs, le cadre réglementaire entourant l’intelligence artificielle se renforce progressivement dans plusieurs régions du monde.
Les obligations imposées aux fournisseurs de services d’IA contribuent à accentuer la surveillance de certains usages jugés problématiques. Dans ce contexte, les tentatives de jailbreak ne relèvent plus uniquement de l’expérimentation technique. Elles s’inscrivent désormais dans un environnement réglementaire et contractuel de plus en plus structuré.
Bilan d’une mutation profonde pour le jailbreak ChatGPT 2026
Le paysage du jailbreak a profondément changé en quelques années. Les méthodes simples qui circulaient massivement sur Internet ont largement perdu leur efficacité face aux nouvelles générations de modèles. Les approches actuelles reposent davantage sur des manipulations contextuelles sophistiquées, des scénarios élaborés et des interactions longues.
De plus, les développeurs poursuivent leurs efforts pour renforcer la sécurité et limiter les possibilités de contournement. Cette dynamique met en avant les chercheurs qui identifient de nouvelles failles et les équipes qui sont chargées de les corriger.
Une chose est sûre, le débat autour du jailbreak ChatGPT 2026 ne disparaîtra pas de sitôt. À mesure que l’intelligence artificielle gagne en importance. Les discussions sur les limites, les mécanismes de contrôle et les moyens de les contourner continueront d’alimenter le web.

 Connexion