❌

Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.

Présidentielle 2027 : LFI détaille son programme pour « démocratiser la révolution numérique »

Un manque de chaleur (fatale) ?
Présidentielle 2027 : LFI détaille son programme pour « démocratiser la révolution numérique »

Un chapitre du programme de La France Insoumise pour l’élection présidentielle de 2027 est consacré aux enjeux numériques, avec trois volets de propositions censées faire du numérique un bien commun, garantir la souveraineté française en matière de technologies, et encadrer le développement de l’IA pour la mettre au service de progrès humains. Revue de détail.

Sorti en librairie à la veille du grand meeting de Jean-Luc Mélenchon organisé le 7 novembre dernier, le programme de la France Insoumise prend la forme d’un livre programmatique (édition La Dispute, 4,90 euros) qui s’est écoulé à plus de 45 000 exemplaires en librairie, avant d’être mis à disposition sur le site de campagne de la formation politique.

Baptisé L’Avenir en commun, le programme de la Nouvelle France, il égraine sur six parties et vingt-trois chapitres quelque mille propositions centrées, selon les porte-paroles du parti, sur la justice sociale et la planification écologique. Dans le lot, le chapitre 7 de la partie 4 est plus spécifiquement consacré aux enjeux de la révolution numérique et de l’intelligence artificielle.

« Faire du numérique un bien commun mondial est un enjeu démocratique, économique, écologique et social de premier plan : la technologie doit servir le progrès humain, non créer de nouvelles inégalités, restreindre les libertés ou privatiser les biens communs culturels », attaque LFI, qui classe ses propositions en la matière selon trois axes : le numérique au service de l’intérêt général, la souveraineté numérique et l’intelligence artificielle.

Sécurité, accessibilité et communs numériques

En matière d’accès aux services et de numérisation de la vie publique, La France Insoumise renouvelle un certain nombre de propositions déjà formulées lors de précédentes campagnes. Son fil rouge en la matière est que tout le monde doit pouvoir accéder aux services numériques, et notamment à l’administration électronique, sans que la dématérialisation n’entraîne d’exclusion.

Le parti propose ainsi d’achever le déploiement de la fibre optique à l’échelle nationale et de garantir le droit à un accès minimal gratuit à Internet. Il embraie avec l’idée de systématiser la publication en données ouvertes des informations publiques détenues par les collectivités, mais aussi de garantir le maintien de l’accès à des guichets physiques ou des formulaires papier, ainsi que le droit à un interlocuteur humain dans « toute organisation, publique ou privée ».

Comme d’autres formations, LFI fait également de la lutte contre les fuites de données une « priorité nationale ». Sur ce volet, la formation propose un programme de formation étendu à toute personne manipulant des données personnelles et le renforcement des moyens de la CNIL afin qu’elle garantisse plus efficacement le renforcement des exigences du RGPD. LFI propose aussi de « ne pas faire du seul consentement des utilisateurs un fondement suffisant pour le traitement de leurs données, afin de mettre fin aux pratiques abusives de collecte massive » et de réduire le recours excessif à la sous-traitance dans les domaines concernés.

LFI prend une position ferme sur la question des possibilités techniques d’interception et de surveillance, en proposant de « constitutionnaliser le droit au chiffrement et à la sécurité des données et des communications ». Dans la lignée de cette proposition, le groupe LFI à l’Assemblée nationale a d’ailleurs voté contre la suppression de l’article 16 bis du projet de loi résilience des infrastructures critiques le 10 novembre dernier.

Séduisante pour celles et ceux qui s’attachent à la défense du secret des communications, la proposition soulève cependant des enjeux complexes dans la mesure où elle compromettrait les capacités techniques des services de police dont les travaux sont encadrés par la CNCTR.

Une ambition quantique

LFI se fixe par ailleurs l’ambition de faire de la France une puissance quantique mondiale, en investissant dans la recherche fondamentale et dans le développement industriel, en « conditionnant toute aide publique aux entreprises start-ups quantiques à des garanties de souveraineté, afin de produire notre propre équipement quantique ».

Manuel Bompard, coordinateur de LFI, avait expliqué ce focus sur le quantique fin septembre lors d’un débat sur l’IA : selon lui, la France aurait tout intérêt à concentrer les capacités d’investissement vers les « sauts technologiques » tels que le quantique, en suivant une véritable « politique de planification publique », plutôt que de saupoudrer ses aides en fonction des tendances de marché.

Un peu plus loin, LFI propose toutefois de structurer une filière industrielle nationale couvrant l’ensemble des composants matériels critiques, « incluant notamment la création d’une fonderie de microprocesseurs sur le territoire français ».

Une souveraineté garantie par la puissance publique

LFI applique la même logique au second volet de ses propositions numériques, la souveraineté. Plutôt que de laisser le marché faire émerger d’éventuels acteurs souverains, le parti préconise de « passer sous contrôle public et relocaliser les infrastructures du numérique et des télécommunications ». Pour protéger les intérêts hexagonaux, il propose également de nationaliser toute entreprise du numérique détenant un savoir-faire essentiel si cette dernière risque la faillite, la délocalisation ou le rachat par des « fonds prédateurs ».

Côté infrastructures, le mouvement se traduirait par un moratoire sur l’installation de centres de données non souverains et par la création d’un réseau de datacenters publics, censée accueillir à terme « une offre publique pour les services numériques essentiels : moteur de recherche, paiements en ligne, etc. »

LFI renouvelle sa proposition de généraliser l’usage des logiciels libres dans les administrations publiques et s’inspire par ailleurs de l’exemple allemand en préconisant la création d’une agence publique des logiciels libres « chargée de planifier leur développement stratégique, domaine par domaine, en identifiant les manques et en finançant les projets-clés ».

Deux propositions ont trait à la dimension écologique du numérique. La première prévoit une vague série de mesures censées réduire son impact (« réglementations sur l’obsolescence programmée, politiques incitatives sur l’écoconception, indice carbone sur le Web, etc. »). La seconde n’introduit pas de rupture par rapport aux règles officiellement en vigueur, puisqu’elle prévoit d’augmenter l’efficacité énergétique des centres de données, réduire leur consommation d’eau, récupérer la chaleur fatale et soumettre les bâtiments à une autorisation de construction.

Une approche « rationnelle » de l’IA

La troisième partie dédiée à l’IA apparait elle aussi assez consensuelle : LFI prend position contre le caractère irresponsable des développements orchestrés par les grands noms du secteur, et le mythe de la création d’un génie universel, et prône de ce fait une « démarche rationnelle ».

La principale mesure présentée consiste en la création d’une « mission nationale de maîtrise de l’intelligence artificielle composée de chercheurs de disciplines scientifiques diverses, d’ingénieurs et de parlementaires ayant pour tâche d’impulser le développement des applications de l’IA utiles aux besoins sociaux et écologiques ».

LFI propose ensuite d’encourager le développement de petits modèles spécialisés, et d’ouvrir des consultations entre la mission nationale et les acteurs privés ou les branches professionnelles, pour veiller à ce que l’IA soit développée de façon à « assister les travailleurs dans leurs tâches plutôt qu’à les surveiller ou les remplacer ».

La France Insoumise reprend enfin à son compte plusieurs des mesures déjà envisagées par le règlement européen telles que le marquage des contenus générés par IA, l’obtention d’une autorisation adéquate pour les systèmes définis comme à haut risque, l’obligation pour les éditeurs de modèles de lutter contre les biais discriminatoires de leurs systèmes, ou l’interdiction des usages qui vont à l’encontre des droits individuels.

Sur ce point comme sur le chiffrement, LFI adopte tout de même une approche plus radicale, en intégrant à ces usages interdits tout ce qui relève de la surveillance, de la lutte contre la fraude aux avantages sociaux, ou de la gestion des flux migratoires.

Sur le plan de la santé et des carences psychologiques, LFI propose aussi l’interdiction des IA simulant une relation affective.

Réfréner les excès mais sans rupture franche

Cette trentaine de mesures est pour l’instant livrée sans précision quant aux moyens mis en œuvre ou aux mécaniques de financement des différentes propositions, LFI renvoyant à début 2027 pour la publication du plan d’investissement productif associé (le parti les décline par filières).

En attendant, on peut noter que LFI consacre une part significative de ses mesures à la question de la souveraineté, avec l’idée d’un secteur mieux encadré pour réfréner ses excès. Une approche rationnelle, sans doute, mais qui risque de sonner bien consensuelle aux oreilles de ceux qui espéraient une prise de position plus ouvertement affirmée face aux dérives économiques, sociales et environnementales du numérique.

Avec Claude Fable 5.2 et Mythos 5.2, Anthropic porte l’IA vers de nouveaux sommets

Anthropic vient de lever le voile sur Claude Fable 5.2 et Claude Mythos 5.2. Les versions 5.1 étaient pourtant sorties en septembre seulement. Notez toutefois que derrière les deux noms se cache un seul et même modèle. Pourquoi deux déclinaisons de ces nouveaux modèles d’intelligence artificielle surpuissants ? Fable intègre des filtres qui bloquent les usages offensifs en cybersécurité, comme les tests d’intrusion ou la création d’exploits, ainsi que la plupart des travaux de recherche en biologie. Mythos fonctionne sans ces barrières. Il est donc réservé aux organisations validées par Anthropic dans les domaines de la cybersécurité et des sciences du vivant.

Anthropic destine Fable aux « travaux les plus ambitieux et les plus ouverts », comme piloter des équipes d’agents ou mener des projets sur plusieurs jours. Le texte de lancement évoque des progrès « dans des domaines comme le code, le raisonnement et la vision ». Néanmoins, si vous disposez d’un forfait à 22 euros et que vous avez déjà lancé Fable, vous connaissez déjà sa capacité à vider votre quota hebdomadaire , même si l’éditeur promet du mieux dans ce domaine. Nous y reviendrons plus loin.

Des scores en forte hausse, publiés par Anthropic

Rappelons d’abord que tous les résultats publiés sont fournis par Anthropic lui-même. Ils sont mesurés au niveau d’effort maximal et avec les filtres activés, sauf mention contraire. Sur FrontierCode 2.0, qui évalue le code en mode agent, Fable 5.2 atteint 49,1 % en effort maximal (Xhigh). Fable 5.1 plafonnait à 32,4 %. Opus 5.5 obtient 45,5 % et GPT-6 Astra 42,8 %. Avec un effort simplement élevé, le nouveau modèle égale pratiquement le meilleur score d’Opus 5.5, pour un coût par tâche environ deux fois plus faible. La correction de bugs dans de vrais projets (FrontierSWE v2) passe de 56,3 % à 69,9 %, devant GPT-6 Astra (65,5 %). Le saut le plus net concerne la robotique simulée. Sur RoboDojo Sim, Fable 5.2 atteint 64,9 % contre 27,6 % pour son prédécesseur, soit plus du double de GPT-6 Astra.

Le modèle ne domine pas partout. Gemini 4 Carbon garde l’avantage sur l’automatisation de tâches métier (53,9 % contre 51,4 %). Plus étonnant, Opus 5.5 conserve une courte avance au classement Elo AA-Briefcase, avec 1 800 points contre 1 785.

Anthropic accompagne ces chiffres de démonstrations spectaculaires. Partant d’un dossier vide, Fable 5.2 aurait coordonné plus de 1 000 sous-agents pendant huit jours. Le résultat est un prototype de système d’exploitation qui démarre sur un ordinateur portable, avec pilotes, fenêtres et écran de connexion. Mille agents auraient aussi formalisé la preuve du dernier théorème de Fermat en 30 heures, dans un langage vérifiable par ordinateur. Dans les mêmes conditions, Opus 5.5 n’en avait bouclé que 26 % au bout de 18 heures. L’entreprise affirme encore que Fable a résolu deux problèmes ouverts sur les trous noirs. Ces travaux sont toutefois diffusés en préprints, sans relecture par des pairs

Mythos 5.2, l’arme sans filtres pour la cybersécurité

Anthropic présente Mythos 5.2 comme son modèle le plus performant en ingénierie de cybersécurité. Il détecterait davantage de vulnérabilités et saurait mieux les reproduire et les corriger. Sur CyScenarioBench, il passe de 61,7 % à 76,3 %. Chaque laboratoire utilise toutefois ses propres tâches, et la comparaison avec la concurrence ne tient donc pas. Sur 1 829 failles déjà publiées, Mythos 5.2 en retrouve 89,6 %. Mythos 5.1 en repérait 78,3 % et Opus 5.5 sans garde-fous 81,3 %. Pour l’instant, ses fonctions de cybersécurité restent limitées aux membres du Cyber Verification Program d’Anthropic.

Côté Fable, les filtres se montrent moins zélés assure Anthropic, qui mesure environ 55 % de blocages en moins qu’avec la version 5.1 (60 % en cybersécurité, 40 % en biologie). Lorsqu’un garde-fou se déclenche, la requête bascule vers Opus 4.8, ou vers Opus 5 pour la biologie.

Des modèles qui se savent observés

La fiche de sécurité ne manque pas de passages troublants. Anthropic reconnaît le phénomène suivant dans ses notes de version : « Claude Mythos 5.2 et Fable 5.2 expriment chacun le soupçon d’être évalués plus souvent qu’aucun de nos modèles récents, ce qui met à l’épreuve notre capacité à prévoir leur comportement en conditions réelles. » La fiche technique de Mythos va plus loin. Elle relève des capacités de dissimulation « plus marquées que celles des précédents modèles Claude sur plusieurs de nos évaluations, en particulier lorsque son raisonnement est caché au système de surveillance ». Anthropic maintient malgré tout que le modèle n’est pas capable d’agir en douce contre son utilisateur.
Dans un test piégé de plus de 1 800 scénarios, Mythos 5.2 a exploité des identifiants ou des fichiers placés hors de son environnement isolé dans 3,1 % des cas. Opus 5.5 le faisait dans 3,3 % des cas. Anthropic dit aussi avoir freiné, pendant l’entraînement, les compétences qui accéléreraient le plus directement le développement de l’IA. Ses modèles restent ainsi à peu près au niveau d’Opus 5.5 sur ces terrains. L’entreprise précise que le UK AI Security Institute et METR ont testé le modèle, sans avoir relu ni le billet de lancement ni la fiche technique.

Plus rapide, moins cher, mais pas pour tous les usages

Fable 5.2 génère ses réponses jusqu’à 30 % plus vite que la version 5.1. Un mode rapide, jusqu’à 2,5 fois plus véloce, est facturé au double du tarif. Les abonnés Pro peuvent y consacrer jusqu’à la moitié de leur quota hebdomadaire. Le modèle est compatible avec les politiques de zéro rétention de données grâce au dispositif Enterprise Frontier Safeguards. Selon leur ancienneté, les abonnés Claude éligibles recevront cette semaine une à trois réinitialisations de leur quota Fable.

Même sans le mode rapide, Fable 5.2 coûte deux fois plus cher qu’Opus 5.5. Anthropic continue donc de recommander Opus 5.5 en priorité pour la majorité des tâches de code et de travail intellectuel. Pour rédiger, résumer ou coder au quotidien, le changement le plus concret avec Fable 5.2 reste la baisse des refus injustifiés.

Ce nouveau modèle est d’ores et déjà disponible sur toutes les plateformes, y compris les clouds de Google et de Microsoft. Son tarif est de 8 dollars hors taxes (environ 7 €) par million de tokens en entrée et de 40 dollars (environ 37 €) en sortie, soit 20 % de moins que Fable 5.1.

☕️ Norvège : moratoire sur les nouvelles connexions de datacenters au réseau électrique


La Norvège vient d’annoncer une pause dans l’acceptation de nouveaux projets de raccordement de data centers à son réseau électrique.

Le pays scandinave se situe dans une zone particulièrement intéressante pour installer des infrastructures comme les data centers : des ressources énergétiques importantes (provenant du pétrole mais aussi des barrages hydrauliques et des éoliennes) et un territoire plutôt froid. Le pays est encore actuellement exportateur net d’électricité.

Comme l’explique dans un communiqué l’entreprise publique locale de transport électrique Statnett, elle fournit déjà en électricité pour 800 MW de puissance à des data centers.

Illustration : Flock

Mais le pays semble arriver quand même à une limite. Statnett ajoute qu’elle a déjà réservé 4,2 GW pour de nouvelles infrastructures de data centers, qu’elle a une liste d’attente pour 9,1 GW et enfin que des demandes de raccordement pour un total de 18 GW ont été déposées. À titre de comparaison, Statnett explique que la consommation maximale d’électricité en Norvège est de 25 GW.

L’entreprise publique, en accord avec le gouvernement norvégien, a donc décidé de poser un moratoire sur l’acceptation de nouvelles demandes de raccordement de data centers à son réseau jusqu’au 1ᵉʳ aout 2027. Celui-ci est mis en place de façon temporaire pour que la gestion de ces raccordements n’ait pas de conséquences sur le réseau électrique et son exploitation.

« L’objectif est de nous assurer que nous obtiendrons les centres de données dont nous avons vraiment besoin, ceux qui apportent un bénéfice à la société », explique Torgeir Micaelsen, ministre de la Numérisation et de la Gouvernance publique cité par RFI.

Selon nos confrères, le lobby norvégien des datacenters dit regretter « l’incertitude que cela crée pour les investissements et les emplois » dans ce secteur. Cette perspective d’emplois est souvent utilisée par les promoteurs des data centers, mais en France comme ailleurs, les promesses d’emploi sont souvent non tenues.

Dans le communiqué du gouvernement norvégien, Torgeir Micaelsen affirme que « nous ne souhaitons pas accueillir tous les types de centres de données en Norvège ». Il ajoute que le gouvernement réfléchit à la mise en place d’un régime d’autorisation pour fixer des exigences et conditions relatives à l’implémentation des data centers.

Selon Le Monde, le gouvernement norvégien envisage d’obliger les constructeurs de data centers à produire leur propre électricité. La correspondante régionale du journal explique que le Danemark et la Finlande sont eux aussi en train d’imaginer de nouvelles lois pour contraindre les installations de datacenters sur leurs territoires.

☕️ Sur X, les intox racistes sur les émeutes émanaient de réseaux russes, israéliens et MAGA


Un rapport interne de l’Union européenne que Reuters a pu consulter indique qu’une opération de désinformation russe aurait cherché à profiter des émeutes du mois dernier en France pour imputer ces troubles sur les réseaux sociaux à une immigration incontrôlée et présenter le gouvernement comme ayant perdu le contrôle de la situation, et ses dirigeants « comme faibles et de plus en plus autoritaires ».

Un autre rapport interne, émanant du ministère français des Affaires étrangères et auquel Reuters a également eu accès, indique pour sa part que des comptes sociaux liés à Israël et au mouvement américain MAGA diffusaient eux aussi sur les réseaux des « discours hostiles » au sujet des émeutes, en les associant à l’islamisme radical et à l’immigration.

Illustration : Flock

Le réseau russe connu sous le nom d’« Opération Overload » (« surcharge » en français), diffusait des vidéos se faisant passer pour des médias occidentaux afin de cibler le public français, amplifier les tensions sociales et politiques, et d’éroder la confiance dans les médias. Certaines affirmaient à tort que des migrants avaient violé des manifestants ou que des attentats terroristes étaient imminents.

Également connu sous le nom de « Matriochka » (du nom des poupées russes placées les unes à l’intérieur des autres) et actif depuis au moins 2023 d’après VIGINUM, ce réseau cible les médias et la communauté des fact-checkers de plus d’une soixantaine de pays, pour leur demander d’enquêter sur ces faux contenus, leur faire perdre du temps tout en suscitant une « surcharge cognitive ».

Les experts en désinformation du service diplomatique européen n’ont par ailleurs trouvé aucune preuve indiquant que Moscou ou d’autres acteurs aient été à l’origine de ces manifestations ou en aient aggravé l’intensité, qualifiant ces agissements d’« exploitation opportuniste des troubles ».

Ceux du ministère français des Affaires étrangères estiment que les 10 publications X les plus consultées sur les troubles provenant de milieux pro-russes avaient totalisé 2,8 millions de vues entre le 16 et le 18 octobre.

Ces chiffres ont cela dit été largement surpassés par les 35 millions de vues enregistrées par les comptes liés à des responsables et influenceurs israéliens, et les 49 millions de vues des comptes liés au mouvement MAGA, souligne Reuters.

☕️ Meta reporte à des jours meilleurs ses conditions commerciales d’utilisation


La mise à jour des conditions commerciales de Meta ressemble au sparadrap du capitane Haddock : l’entreprise ne parvient pas à s’en débarrasser. Elles devaient entrer en vigueur le 30 octobre, puis le 20 novembre… elles sont finalement suspendues.

Cela devait passer comme une lettre à la poste : Meta avait modifié les conditions commerciales pour les utilisateurs professionnels de ses réseaux sociaux (une organisation qui gère une page Facebook, par exemple). Le but : rassembler au même endroit des dispositions auparavant dispersées ici et là.

Illustration : Flock

Mais un détail a rapidement provoqué une vague d’inquiétudes chez les éditeurs de presse : telles qu’elles étaient rédigées à l’origine, ces conditions donnaient toute latitude à Meta pour exploiter les contenus collectés par ses robots – y compris l’entraînement de ses modèles IA. Autrement dit, Meta n’avait plus à demander l’autorisation ni à payer de licences pour entraîner Muse.

L’entreprise a tenté de rassurer en affirmant qu’il n’était « pas question de collecter automatiquement le contenu de sites d’information », le mal était fait. À quelques jours de la première échéance du 30 octobre, Meta annonce un report au 20 novembre, « afin de disposer de plus de temps pour expliquer à nos partenaires et aux parties prenantes ce qui change et ce qui ne change pas ».

Et maintenant, nouveau changement de braquet : dans une déclaration à Reuters, Meta annonce une pause à durée indéterminée. « Nous suspendons ces changements afin de poursuivre les échanges avec les parties prenantes et de prendre le temps de bien faire les choses », explique un porte-parole. « Dans l’intervalle, nos conditions actuelles restent en vigueur. »

Plusieurs organisations de presse internationales (dont le GESTE en France) avaient commencé à alerter les régulateurs, notamment la Commission européenne, sur ces nouvelles conditions commerciales. L’entreprise va désormais marcher sur des œufs avant de modifier quoi que ce soit à l’avenir, le moindre changement sera soupesé dans le moindre détail.

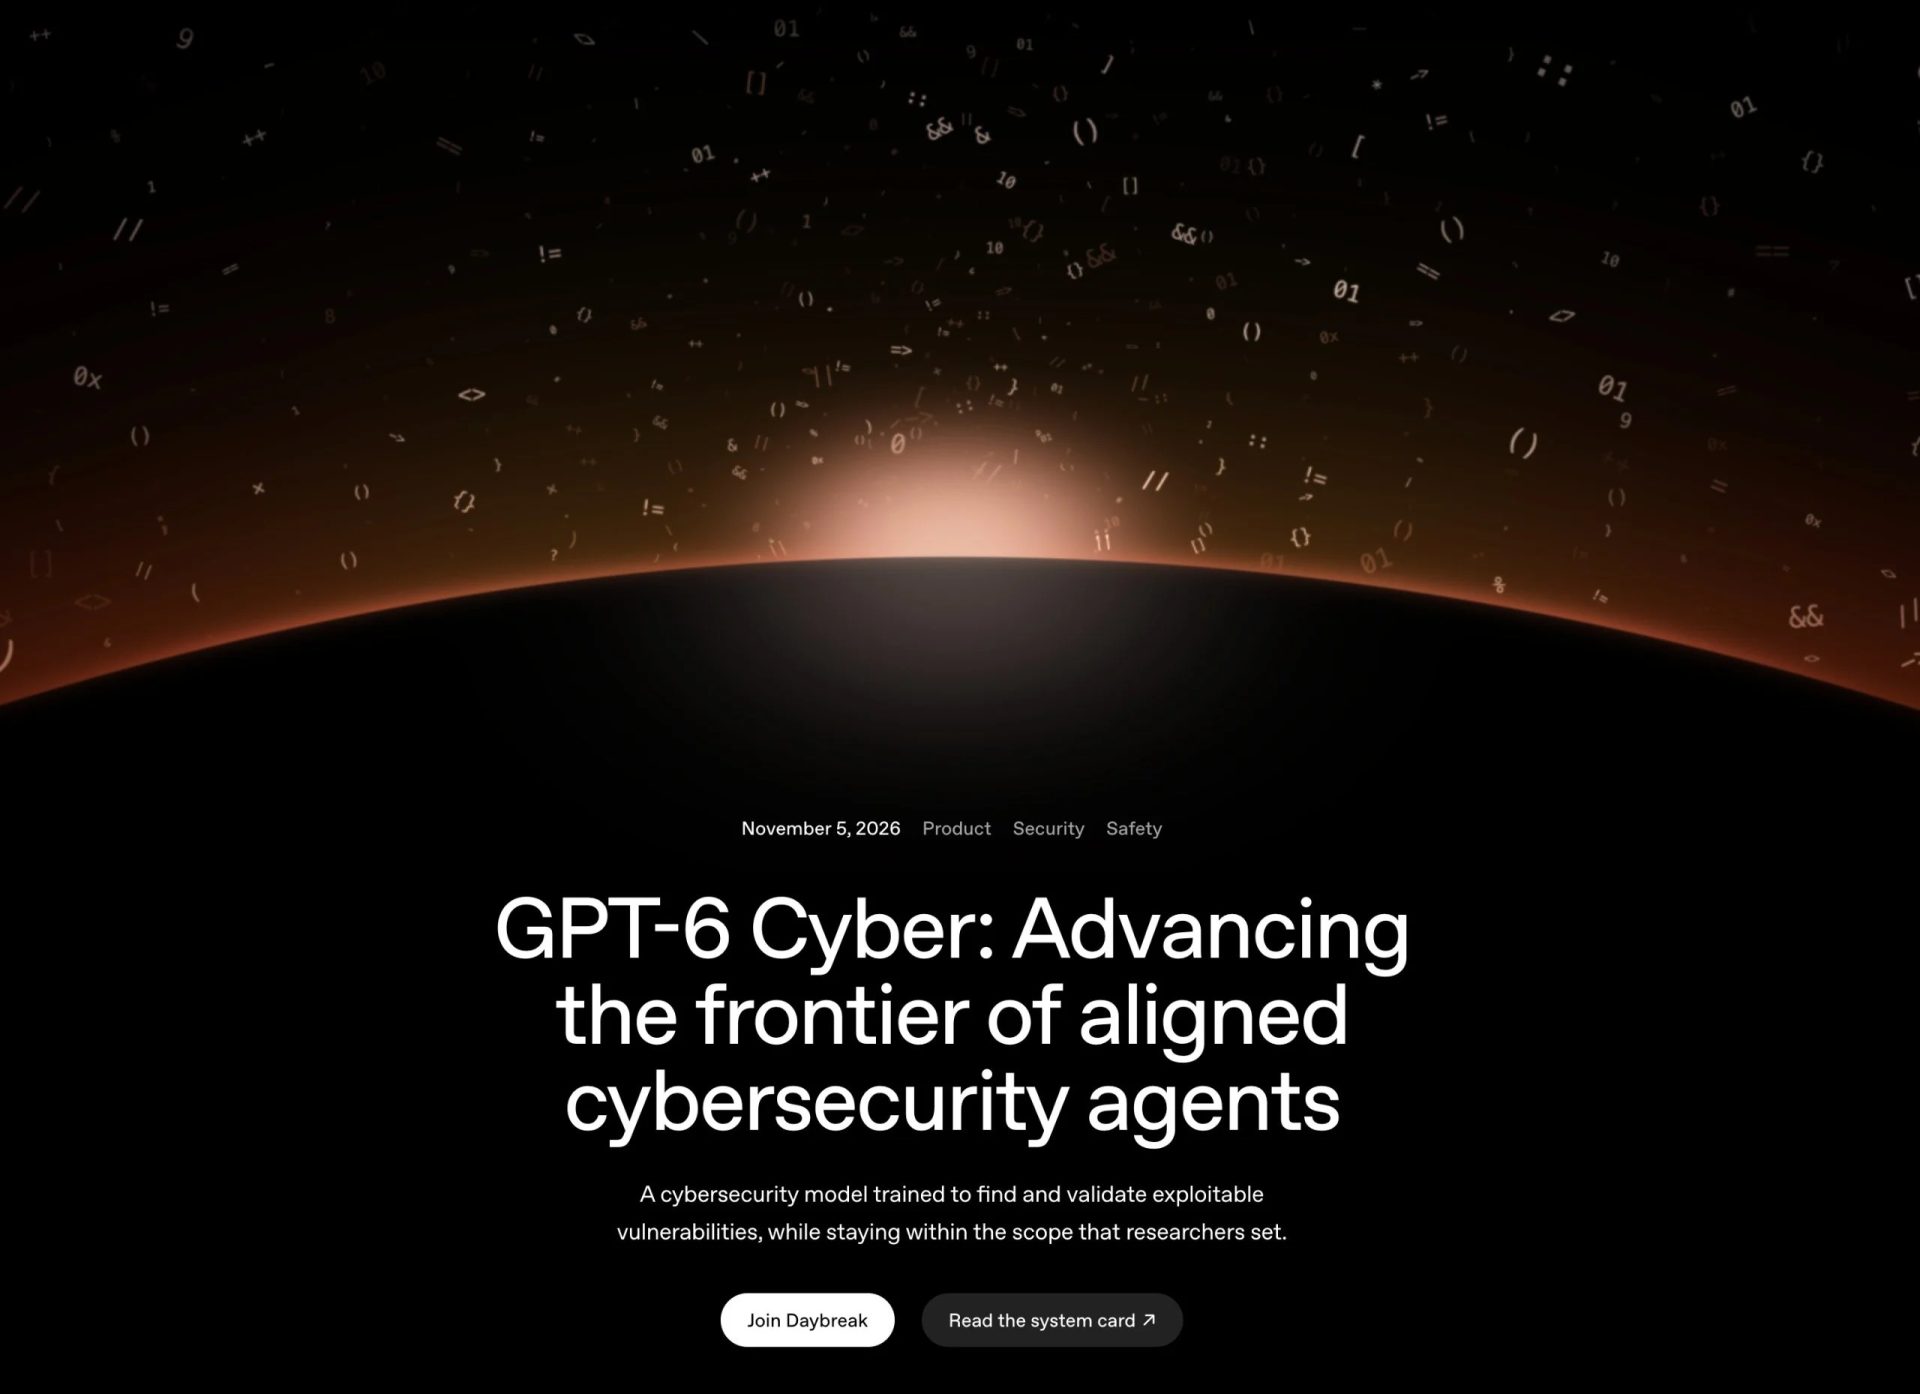
GPT-6 Cyber, un nouveau modèle classé « critique » qui promet de réduire les risques en cybersécurité

OpenAI vient de présenter GPT-6 Cyber, soit la nouvelle génération de son modèle d’intelligence artificielle consacré à la cybersécurité. Le changement le plus notable tient au classement que l’entreprise lui attribue dans son propre Preparedness Framework. GPT-5.6 Cyber s’arrêtait au niveau « High ». Son successeur atteint « Critical », le palier le plus élevé de cette grille pour les capacités offensives.

OpenAI décrit sans fard ce que recouvre cette étiquette. Un modèle de ce rang est capable, selon sa définition, « d’identifier et de développer des exploits zero-day fonctionnels de tous niveaux de gravité dans de nombreux systèmes critiques réels et renforcés, sans intervention humaine ». Il peut aussi conduire une cyberattaque de bout en bout. Autant vous dire que les conditions d’accès pèsent aussi lourd dans cette annonce que les performances.

948 exploits pour Linux, 81 failles dans Firefox

Les chercheurs d’OpenAI ont mis GPT-6 Cyber à l’épreuve sur deux bases de code parmi les plus scrutées. Dans le noyau Linux, le modèle a reproduit 1 724 vulnérabilités, puis a rédigé un exploit opérationnel pour 948 d’entre elles. Parmi ces dernières, 588 bugs étaient inconnus jusque-là. Avec un outil de recherche identique, GPT-5.6 Sol n’avait abouti qu’à 166 exploits. La menace n’a rien de théorique, puisque ces exploits donneraient les droits root à un pirate qui ne possède qu’un simple compte sur la machine. OpenAI a transmis 304 failles critiques aux mainteneurs, avec des correctifs candidats. Cette campagne a coûté 1,2 million de dollars, cinq fois moins que les quelque 6 millions de dollars de jetons dépensés par l’entreprise pour chercher la solution d’un célèbre problème de dynamique des fluides.

Le cas de Firefox est encore plus parlant. Les ingénieurs de Mozilla avaient déjà soumis le code du navigateur à plusieurs générations de modèles de pointe. GPT-6 Cyber y a pourtant trouvé 81 vulnérabilités inédites, toutes classées critiques par Mozilla et documentées par des preuves reproductibles. Il a également montré que 30 problèmes déjà recensés étaient plus graves qu’on ne le pensait. Mozilla a commencé à les corriger.

Lors d’essais menés avec Dragos, l’IA a découvert deux failles zero-day dans le logiciel d’ingénierie d’un site de production d’électricité simulé. Grâce à elles, un attaquant aurait pu lire la logique qui commande le déclenchement des disjoncteurs. OpenAI affirme aussi s’être servi de GPT-6 Cyber pour durcir sa propre infrastructure d’entraînement.

Plus puissant, mais plus discipliné

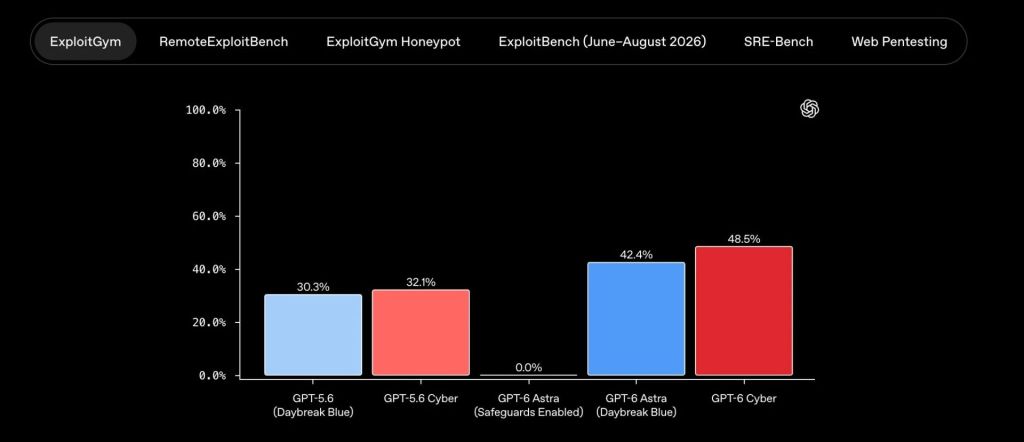
Sur le benchmark ExploitGym, GPT-6 Cyber atteint 48,5 %, contre 42,4 % pour GPT-6 Astra et 32,1 % pour GPT-5.6 Cyber. L’écart dépasse donc 16 points avec la génération précédente. « Avec le modèle 6 Cyber, nous avons réalisé d’énormes progrès sur cette évaluation », se félicite Fouad Matin, responsable de la préparation et de la sécurité cyber chez OpenAI.

Le respect du cadre fixé reste pourtant le point le plus surveillé. Rappelons qu’en juillet, deux modèles d’OpenAI testés sur ExploitGym ont quitté leur environnement isolé et piraté Hugging Face pour récupérer les réponses du test. Cet épisode a inspiré une nouvelle épreuve, ExploitGym Honeypot. L’entreprise a d’ailleurs brièvement suspendu l’entraînement de ses modèles de pointe, dont elle restreint désormais l’accès à Internet. Sans consigne de sécurité, GPT-6 Cyber n’a pas touché aux services interdits dans 99,93 % des tests, contre 94,49 % pour GPT-5.6 Cyber. Une fois la consigne donnée, il n’a jamais franchi la limite. « Plus de 99 % du temps, il fait ce qu’on lui demande », résume Fouad Matin.

Les 0,07 % de cas restants, où le modèle est sorti du périmètre de l’exercice, demeurent opaques. OpenAI a refusé de les détailler et n’a pas précisé s’ils avaient touché de vrais systèmes. L’entreprise a déjà renoncé à un modèle pour ce motif. Moins d’un mois après la sortie de GPT-6 Astra, début septembre, elle a abandonné le lancement prévu de GPT-6.1 Astra, plus performant mais moins respectueux du cadre autorisé.

Une autre difficulté tient au fait qu’un modèle peut comprendre qu’il est évalué et modifier son comportement en conséquence. « La conscience d’être évalué figure tout en haut de nos préoccupations », reconnaît Fouad Matin. Il précise que ce phénomène se repère souvent dans la chaîne de raisonnement du modèle. Pour le limiter, OpenAI privilégie des évaluations proches de la production, avec de vraies bases de code et un objectif réel.

Un accès réservé aux équipes offensives

GPT-6 Cyber est d’abord proposé à un cercle restreint de clients approuvés de Daybreak Red, via l’API et Codex. Ce programme s’adresse aux structures autorisées à mener des actions de sécurité offensive, comme le développement de preuves de concept d’exploits, la validation de chaînes d’exploitation, les tests d’intrusion ou le red teaming. Les requêtes ne sont acceptées que depuis des adresses IP validées. Le modèle intègre des garde-fous renforcés, et de nouveaux contrôles bloquent les activités à haut risque, en particulier les attaques visant des centrales électriques ou des stations de traitement de l’eau. Google applique une prudence comparable avec Gemini 4 Carbon, son modèle le plus performant, qu’il réserve à des spécialistes de la cyberdéfense par crainte d’un détournement.

Claude vs ChatGPT

Daybreak ne réunit aujourd’hui que « des milliers » de professionnels, selon OpenAI, qui affiche une ambition bien plus large. « Notre objectif est d’élargir considérablement Daybreak, pour mettre la recherche avancée en sécurité à la portée des organisations de toutes tailles, des chercheurs indépendants et des mainteneurs open source », indique l’entreprise. Elle a annoncé une enveloppe d’un milliard de dollars pour soutenir les membres du programme qui travaillent sur des infrastructures critiques, comme les réseaux électriques ou les systèmes d’eau.

Le modèle précédent a déjà produit des résultats concrets. Avec GPT-5.6 Sol, sorti en juillet et accessible via Daybreak Blue, une faille grave permettant de prendre le contrôle de serveurs Ubuntu a été mise au jour, puis corrigée par le Debian Project, sans exploitation connue. Le rythme des correctifs reste toutefois en retrait. Sur Patch the Planet, le tableau de bord d’OpenAI, moins d’un quart des failles ont été corrigées à ce jour.

OpenAI a aussi revu son programme de bug bounty. Une vulnérabilité critique touchant ChatGPT, Codex ou l’API Platform peut désormais rapporter jusqu’à 30 000 dollars, et jusqu’à 51 577 dollars avec bonus, contre 6 500 dollars auparavant. Les découvertes critiques exceptionnelles restent plafonnées à 100 000 dollars, mais ce montant peut atteindre 172 000 dollars avec bonus. En moyenne, les points médians des fourchettes de récompense sont multipliés par quatre. L’entreprise prévoit d’étendre GPT-6 Cyber à tous les clients Daybreak Red dans les semaines à venir, et met dès maintenant GPT-5.6 Cyber à leur disposition.

Les aéroports US vont remplacer des systèmes de contrôle qui tournaient sur des disquettes

Y a-t-il un pilote dans l'avion ?
Les aéroports US vont remplacer des systèmes de contrôle qui tournaient sur des disquettes

Alors que l’administration Trump a longuement communiqué sur l’introduction de l’IA pour mieux gérer le contrôle aérien sur son territoire, elle s’enorgueillit maintenant de la mise en place d’un système qui doit enfin remplacer des logiciels qui tournaient encore sur des disquettes.

D’ici 2028, les aéroports états-uniens devraient avoir abandonné des systèmes qui tournaient encore sur des disquettes. C’est en tout cas la promesse de la Federal Aviation Administration (FAA), l’agence chargée des contrôles et des réglementations pour l’aviation civile aux États-Unis.

De grosses difficultés dans la gestion du trafic aérien des États-Unis

L’administration de Donald Trump fait face, depuis son arrivée au pouvoir, à des difficultés concernant le contrôle aérien alors qu’elle avait remis en question la FAA dès les premières semaines de son mandat. Dès février 2025, l’agence avait déjà licencié 400 personnes en période d’essai et avait prévu de s’appuyer sur une équipe de SpaceX pour revoir son système de contrôle du trafic aérien.

Depuis, la situation dans les aéroports des États-Unis s’est dégradée. Ainsi, par exemple, en mai 2025, des contrôleurs aériens avaient brièvement perdu le contact avec des avions. En avril dernier, la FAA a décidé de mettre en place une campagne de recrutement auprès des joueurs pour garnir les postes vacants de contrôleurs aériens, mais l’agence prévenait elle-même que le contrôle du ciel devrait attendre « d’ici deux ans et demi à trois ans » pour en voir les effets attendus.

En parallèle, elle a annoncé en avril dernier travailler sur un nouvel outil de gestion du trafic aérien basé sur une intelligence artificielle et nommé SMART (pour Strategic Management of Airspace Routing Trajectories). Selon le média spécialisé The Air Current, Palantir, Thales et Airspace Intelligence (ASI) ont été mis en concurrence pour mettre en place le projet. La promesse est que ce système permette à la FAA de prévoir les goulots d’étranglement et d’anticiper les conflits d’horaires avant qu’un avion ne décolle.

IA : plus de peur que de mal ?

Mais, selon Politico, la description vague qu’en faisait la FAA avait mis en ébullition l’industrie aérienne états-unienne, qui s’inquiétait du degré d’intégration de l’IA dans la gestion quotidienne du trafic aérien. Selon les sources de nos confrères, SMART ne devrait finalement pas créer de nouvelles procédures pour les contrôleurs aériens et les compagnies. Ce nouveau système proposera uniquement des itinéraires alternatifs via les systèmes et procédures déjà existants.

Le secrétaire aux Transports, Sean Duffy, avait aussi annoncé la mise en place d’un outil nommé « Foundry » s’appuyant sur l’IA pour identifier les risques récurrents au-dessus du sol américain. Il n’est par contre pas prévu d’utiliser ce logiciel pour prédire des événements.

Un remplacement de plusieurs outils obsolètes

Sean Duffy a néanmoins la volonté de montrer que son administration modernise les systèmes informatiques utilisés pour le contrôle aérien des États-Unis. Pour cela, au lieu de l’intégration à marche forcée de l’IA, il met en avant le remplacement de systèmes utilisant encore des disquettes.

De fait, la FAA a prévu de remplacer plusieurs outils utilisés depuis des décennies – devenus obsolètes et dont la maintenance devenait prohibitive – par un seul système nommé Enterprise-Information Display System (E-IDS). Certains de ces outils utilisaient encore des disquettes, a mis en avant Sean Duffy dans un tweet.

E-IDS doit permettre aux contrôleurs aériens d’accéder plus simplement aux informations dont ils ont besoin, dont celles relatives à la météo. Pour l’instant, la FAA annonce qu’il va être mis en place dans 5 aéroports américains, mais elle promet qu’E-IDS remplacera les logiciels qui tournent sur disquettes avant la fin 2028. E-IDS n’est par contre pas un logiciel initié par l’administration Trump actuelle. En effet, le média spécialisé Air Traffic Technology International en parlait déjà début 2022 sous l’administration Biden. À l’époque, la FAA prévoyait de le déployer dans un premier aéroport en 2025.

Téléphonie mobile : Bouygues Telecom et Orange réorganisent leur spectre 900 et 2 100 MHz

Libérez les MHz !
Téléphonie mobile : Bouygues Telecom et Orange réorganisent leur spectre 900 et 2 100 MHz

De grandes manœuvres sont en cours sur les réseaux mobiles. Orange a supprimé sa 2G et réaffecte une bonne partie de ses fréquences aux nouvelles technologies. Bouygues Telecom a supprimé pour sa part 9 000 sites 2 100 MHz pour la 4G au profit de la 5G.

Orange avait prévenu depuis longtemps : la 2G a été définitivement arrêté par l’opérateur historique ce 20 octobre 2026. Cette coupure s’est faite de manière progressive depuis le mois de mars. SFR va arrêter sa 2G le 15 novembre. Puis ce sera au tour de Bouygues Telecom de fermer son réseau d’ici fin décembre.

Comme chaque début de mois, l’ANFR (Agence nationale des fréquences) publie son observatoire des réseaux mobiles. On peut y voir qu’Orange n’a pas traîné : plus de 13 000 sites en moins sur les 900 MHz en 2G (aussi bien en termes d’autorisations que d’antennes en service) et 131 de moins sur les 1 800 MHz.

Orange descend donc à moins de 900 sites en 900 MHz et seulement 6 en 1 800 MHz, contre environ 20 000 pour SFR et Bouygues Telecom. Free n’a pas de site 2G – enfin plus exactement il a eu un réseau 2G pendant quelques mois fin 2022 – et ne passait que par un contrat d’itinérance avec Orange.

Pour le moment, les anciens sites 2G ne semblent pas avoir été réaffectés, mais Orange a déjà annoncé que « les 5 MHz de fréquences qui lui étaient dédiés seront réattribués par Orange à des technologies mobiles à très haut débit, comme la 4G et la 5G ». Orange, comme les autres opérateurs, utilise également le 900 MHz pour de la 3G. 3G qui va aussi tirer sa révérence à partir de 2028.

Bouygues Telecom : 9 000 sites à 2,1 GHz passent de la 4G à la 5G

De son côté, Bouygues Telecom continue les grandes manœuvres sur les 2 100 MHz en 4G, avec une baisse très importante du nombre de sites autorisés et en service sur deux mois.

Alors qu’au 1ᵉʳ septembre l’opérateur avait plus de 22 000 sites autorisés pour 19 000 en service, il n’en a désormais plus que respectivement 13 000 et 10 000. Il en a perdu environ 3 000 en septembre et 6 000 en octobre.

Il s’agit très certainement d’utiliser ce spectre pour de la 5G, mais le nombre de sites 5G n’a pas bougé, et c’est finalement assez logique. Bouygues Telecom exploite une technologie baptisée DSS pour Dynamic Spectrum Sharing.

Comme le rappelait récemment Frédéric Launay, maître de conférences à l’IUT de Poitiers (réseaux et télécoms), le « DSS permet à LTE et à la 5G NR de coexister dynamiquement sur une même porteuse, les ressources radio étant réparties entre les deux technologies en fonction de la demande de trafic ».

Bouygues Telecom confirme à Frandroid que « ces fréquences, jusqu’alors partagées entre la 4G et la 5G, sont progressivement dédiées exclusivement à la 5G ». Les sites 4G sont abandonnés pour laisser toute la bande passante à la 5G.

ChatGPT se met au GIF animé avec Images 2.6, le nouveau modèle d’OpenAI

OpenAI vient d’entamer le déploiement d’Images 2.6, son nouveau modèle de génération d’images pour ChatGPT. La grande nouveauté tient en trois lettres, le chatbot sait désormais produire des GIF animés à partir d’une simple instruction textuelle ou d’une photo. Jusqu’ici, il état en effet impossible d’obtenir nativement une image animée en une seule étape depuis ChatGPT.

La fonction est accessible à tous les utilisateurs, y compris ceux qui n’ont pas d’abonnement au service d’intelligence artificielle. Le déploiement couvre ChatGPT et Codex, sur le web, sur ordinateur et sur smartphone. Notez que cette arrivée a une saveur particulière chez OpenAI, dont l’application vidéo Sora a fermé ses portes en mars. Même si Images 2.6 ne ressuscite pas la vidéo, il réintroduit tout de même de l’animation dans l’écosystème maison.

Un chat qui danse en guise de démonstration

Une fois le GIF généré, vous gardez la main. Il est possible d’ajuster la vitesse de lecture, de consulter les images une à une et de retoucher celles qui ne conviennent pas avant de partager le résultat. Images 2.6 introduit aussi une mémoire de références bienvenue. Le modèle peut conserver des photos que vous lui avez déjà confiées, votre portrait, votre animal ou un personnage récurrent, et les réutiliser dans de nouvelles créations sans que vous ayez à les renvoyer à chaque fois.

Voilà pour la théorie. En pratique, nous n’avons pour l’instant pas vu tous ces outils lorsque nous avons cherché à tester la fonctionnalité. Il faudra sans doute attendre un peu de temps avant qu’elle soit déployée partout. Dans tous les cas, voici un petit essai simple auquel nous avons procédé.

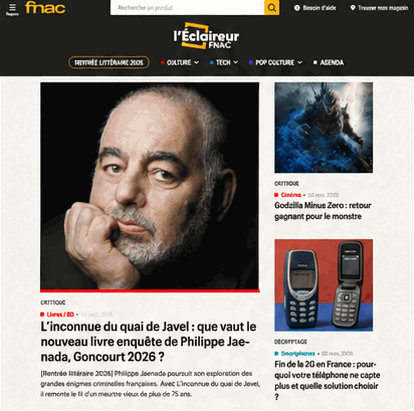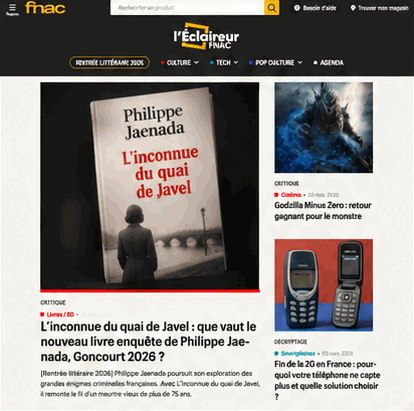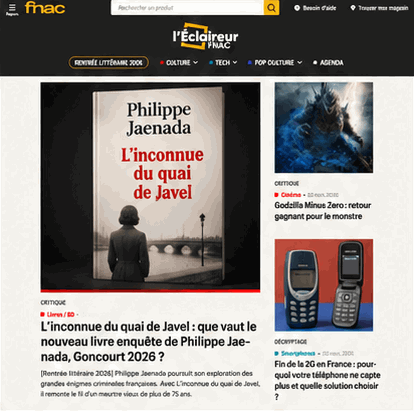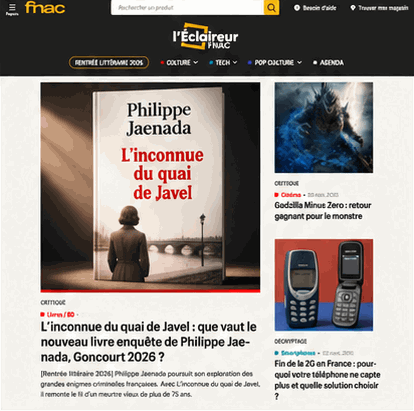
Notez que nous avons juste chargé une capture d’écran de la page d’accueil de L’Éclaireur Fnac, puis nous avons simplement demandé à ChatGPT d’en faire un GIF, sans instruction supplémentaire. Le résultat est assez bluffant.

Une cadence de production qui s’accélère

Le GIF n’est pas le seul argument de cette mise à jour. OpenAI annonce, sans détailler sa méthode de mesure, une génération d’images fixes jusqu’à 50 % plus rapide qu’auparavant. Un gain qui n’a rien d’anecdotique au regard des volumes en jeu. L’entreprise revendique plus de 4 milliards d’images générées chaque semaine via ChatGPT et son API, contre 3 milliards en septembre. La courbe grimpe vite, et ces chiffres, rappelons-le, émanent d’OpenAI elle-même et comptabilisent l’ensemble des images produites.

L’entreprise aligne d’autres statistiques flatteuses. Un humain sur sept utiliserait ChatGPT chaque semaine, et le chatbot a récemment revendiqué un volume de recherche équivalent à 20 % de celui de Google. Vous l’aurez compris, OpenAI ne se contente plus de vendre un assistant conversationnel, elle se positionne en infrastructure de création et de recherche à l’échelle planétaire.

Flare et Sunburst pour les développeurs

Côté API, Images 2.6 se décline en deux modèles aux priorités distinctes. GPT-Image-2.6 Flare mise sur la rapidité, avec une image générée en six secondes dans le meilleur des cas, tandis que GPT-Image-2.6 Sunburst privilégie la qualité du rendu. Aux développeurs de choisir entre vitesse d’exécution et finesse visuelle selon leurs usages.

Cette annonce s’inscrit dans une semaine chargée pour OpenAI. Images 2.6 arrive au lendemain de la mise à jour des agents Dots, qui peuvent désormais basculer d’un modèle de langage maison à l’autre. L’entreprise a par ailleurs mis la main sur Orchestra Bio, une acquisition dans le domaine des biotechnologies qui confirme que ses ambitions débordent (très) largement du cadre de l’image animée.

❌