Mozilla a une bonne nouvelle pour les utilisateurs de son navigateur Firefox. Celui-ci fait sauter la limite du VPN intégré jusqu’à 31 janvier, ce qui permet de profiter d’un VPN gratuit et illimité pendant cette période. L’offre tombe bien, puisque ceux qui vont voyager pendant les fêtes de fin d’année pourront mieux se protéger lorsqu’ils sont sur des Wifi publics.
Pour un voyage ponctuel, le VPN au mois limite généralement la dépense. Les abonnements longs deviennent intéressants lorsque les séjours se répètent, à condition de compter les périodes réellement nécessaires.
Pour le Black Friday, NordVPN affiche jusqu'à 78 % de réduction et trois mois offerts. L'offre met aussi en avant plusieurs outils destinés à renforcer la sécurité en ligne.
Longtemps, Proton a eu le champ libre sur le VPN gratuit "sérieux" mais Avast vient désormais lui disputer le terrain. Nous avons comparé les deux services sur quatre points clés : le choix des pays, le nombre d’appareils, la vitesse et l’offre payante.
A la baaaase, le développeur derrière Nylon voulait juste streamer tranquillou ses jeux depuis son PC de sa chambre d'étudiant. Sauf que les VPN privés comme Tailscale ou Nebula reposent sur de la traversée de NAT, et que sur le réseau très fermé de sa fac, bah ça coinçait. Alors il a codé
Nylon
, un réseau WireGuard où chaque machine peut relayer le trafic des autres, sans aucun serveur au milieu pour se coordonner.
Pour y arriver, Nylon fait tourner un protocole de routage nommé Babel (
RFC 8966
) par-dessus une version modifiée de wireguard-go, et il mesure la latence de chaque lien pour choisir le meilleur chemin. Du coup, vos machines n'ont pas besoin de se voir directement. Par exemple, si votre ordi portable n'arrive pas à joindre le serveur VPN, hé bien le trafic passera par un autre nœud, voire plusieurs. Et quand un lien tombe, l'outil met moins de 10 secondes pour trouver une autre route sur le réseau.
La démo du README : on coupe le lien direct entre alice et charlie, le ping repart par bob, puis le lien direct revient
Côté config, tout repose sur un binaire, le port UDP 57175 ouvert et 2 fichiers YAML que vous pouvez triturer. Le node.yaml contient notamment la clé privée de la machine, et le central.yaml liste tous les nœuds avec leurs adresses + un graphe qui dit qui doit essayer de se connecter à qui. Ce fichier central, vous le recopiez alors à la main sur chaque machine, ou vous l'empaquetez avec nylon seal dans un bundle signé et chiffré, à mettre sur un serveur web pour que les nœuds puissent le relire (en moyenne, ils passent dessus toutes les dix secondes).
Et pour les téléphones, y'a pas d'app maison à installer car les clients WireGuard standard d'iOS et d'Android se branchent sur une passerelle, c'est-à-dire un nœud Nylon normal qui annonce leur présence au reste du réseau. Ces clients passifs ne relaient rien bien sûr, mais avec plusieurs profils VPN qui partagent la même clé privée, ils passent automatiquement d'une passerelle à l'autre OKLM.
Après je vous sens hyper chaud mais il faut remplir 2 conditions avant de tout migrer. En effet, pour passer le NAT, Nylon exige une redirection de port ou un nœud relais public, donc dès que deux machines sont sur des réseaux différents, au moins un nœud doit être joignable depuis Internet. Par exemple, 2 machines derrière deux box différentes, sans aucun port ouvert ailleurs, se retrouvent sur deux "îlots" séparés... La parade, c'est donc de rediriger le port 57175 en UDP sur votre box ou de poser un petit VPS au milieu qui servira de relais à tout le monde.
L'autre condition, c'est la confiance bien sûr.
Le chiffrement se fait saut par saut puisque chaque nœud déchiffre puis rechiffre les paquets qu'il relaie, et l'auteur reconnaît dans
son article technique
que Nylon fait pour l'instant confiance à tous ses pairs de la même manière. Un nœud compromis pourrait donc annoncer de fausses routes pour attirer le trafic. Alors n'y mettez que des machines à vous, et gardez du TLS par-dessus pour ce qui est sensible !
Après si votre souci, c'est uniquement le NAT, sachez que Tailscale sait maintenant relayer le trafic par une de vos propres machines quand la connexion directe ne passe pas. En effet, ses
Peer Relays
sont en version stable depuis février 2026, et dispo dès dans l'offre gratuite, donc pas de quoi se prendre le chou. Et côté libre, il y a aussi
EasyTier
qui perce le NAT sans souci, y compris entre deux NAT4, et choisit lui aussi ses routes en fonction de la latence.
Pour mettre Nylon en place sous Linux, un script permet d'installer le binaire et son service systemd, puis la commande nylon key génèrera les clés de chaque machine. Enfin, nylon verify contrôlera vos fichiers avant le premier lancement :
Voilà, c'est open source (licence Apache 2.0), dispo sous macOS / Linux et pour Windows, sachez que le client de ce dernier a des problèmes connus, donc il vaut mieux pour le moment connecter les PC Windows en client simple WireGuard derrière une passerelle Linux ou Mac.
En tout cas, si vous avez déjà un VPS qui traîne et quelques machines à relier, ça vaut le coup de lui laisser sa chance !
Les promotions du Black Friday ont déjà commencé. Les tentatives d’arnaque aussi. Pour mieux protéger votre connexion et éviter les sites malveillants, ExpressVPN propose plusieurs outils au sein d’un même abonnement. Le tout dès 2,99 euros TTC par mois, avec quatre mois offerts.
Vous vivez au fin fond de la Creuse ? Dans un van aménagé ou sur un bateau ? Ou dans un village où la 4G arrive avec la grâce d'un escargot asthmatique ? Si c'est le cas, vous avez peut-être dégainé le porte-monnaie pour une antenne Starlink. Le résultat ? 150 Mbps tombés du ciel, littéralement, depuis des satellites qui filent à 27 000 km/h à plus de 500 km d'altitude. Votre terrasse est devenue une station de réception de signaux spatiaux. Le rêve. Sauf qu'il y a 3 trucs qu'on a oublié de vous dire au moment de l'achat.
Déjà, Starlink c'est un FAI américain comme un autre. Et comme tout FAI, il peut voir les sites que vous visitez. Même SpaceX. Ce qui laisse la possibilité que vos habitudes de navigation puissent être partagées avec les autorités US si un mandat pointe le bout de son nez.
Ensuite, le géant américain utilise du CGNAT (Carrier-Grade NAT) ce qui veut dire que vous partagez une IP publique avec une flopée d'inconnus. Votre antenne perso n'a donc pas son adresse IP personnelle. C'est de la mutualisation d'IP, en quelque sorte. Vous ne connaissez pas vos colocataires, par contre vous subissez leur réputation. Si l'un d'eux s'est fait griller en train de spammer ou de scraper, c'est l'IP entière qui se fait flagger. Ce que ça change vraiment ? Vous allez voir popper les CAPTCHAs qui vous demandent de cliquer sur les feux de circulation douze fois de suite, votre banque qui vous bloque "par sécurité" ou encore des sites de streaming qui vous balancent parce que votre IP partagée pue à plein nez. Et vous pouvez vous brosser pour du réacheminement de port si vous vouliez héberger quoi que ce soit.
Enfin, votre routeur Starlink tout neuf ne sait pas parler le VPN. Pas de client, pas de passthrough, que dalle. Elon vous a vendu l'internet de l'espace, sauf qu'il a oublié la couche chiffrée qui va avec.
Maintenant qu'on a établi le diagnostic, la solution n'est pas non plus la plus compliquée à trouver : un VPN. Sauf qu'à l'inverse d'un simple desktop ou laptop, on ne peut pas se tourner vers le premier venu. Parce qu'un satellite a quelques contraintes à prendre en compte.
Le satellite, c'est fantastique, sauf pour la latence
Dès le moment où votre antenne communique avec un satellite en orbite basse, vous partez déjà avec 25 à 60 ms de latence avant même d'avoir ouvert un onglet. Et très souvent la connexion saute d'un satellite à l'autre toutes les 4 à 15 minutes, comme une antenne de radio qui zappe entre deux fréquences. Si vous ajoutez un mauvais VPN par-dessus, c'est la catastrophe. Par exemple OpenVPN, c'est encore 30 à 50 ms en plus et une baisse de débit de 20 à 30%. Autant dire que votre visio va vite ressembler à une retransmission des premiers pas sur la Lune (1969 pour ceux qui ne savent pas).
Avec le protocole WireGuard c'est déjà un peu mieux. On parle de 10 à 20 ms seulement et d'une perte de débit de l'ordre de 10-15%. Après tous ces chiffres dépendent de plusieurs éléments comme le matériel, le serveur VPN, la charge, le protocole, le réseau et les conditions radio. Mais jusqu'à preuve du contraire c'est le protocole à choisir sur satellite.
Et c'est là que Surfshark tombe plutôt bien puisque leur implémentation du protocole est non seulement rapide et est désormais
post-quantique de bout en bout
(ML-KEM pour l'échange de clés et ML-DSA pour l'authentification). Ces certificats post-quantiques que même Apple et Microsoft n'ont pas encore activés dans leurs applis grand public. Vous allez me demander pourquoi c'est important dans le cas présent ? Et bien tout simplement parce que sur une connexion satellite, votre trafic passe littéralement par les airs, interceptable par n'importe quelle agence avec un budget. Ça sonne un peu science-fiction, mais c'est une réalité. Donc autant que les paquets qui vous sont volés aujourd'hui restent illisibles même dans 10 ans lorsque le quantique sera réalité (s'il l'est d'ici là).
Une autre fonctionnalité qui prend tout son sens sur Starlink : le kill switch. Chaque fois que votre antenne change de satellite, la connexion peut vaciller même juste une fraction de seconde. Sans l'option kill switch, votre trafic va alors transiter en clair pendant ce court laps de temps. Avec l'option activée, la fuite est fermée nette jusqu'au retour du tunnel chiffré. Sur une connexion qui saute d'une machine spatiale à une autre toutes les quelques minutes, ce n'est pas du luxe, c'est de la plomberie de base (rapport à la fuite).
Pourquoi Surfshark marche particulièrement bien sur Starlink
Alors oui, je sais, je vous entends d'ici : "Korben, tu nous vends Surfshark depuis le début de l'article". C'est pas faux, mais il faut dire aussi que pour ce cas d'usage précis, le requin coche des cases que les autres ratent parfois de loin :
Il supporte un nombre d'appareils illimité. Et une connexion Starlink, c'est rarement un seul appareil. C'est le PC, le téléphone, la tablette, la smart TV, la console, le NAS et même très souvent toute une tribu ... ou un village entier. Chez Surfshark, vous connectez tout ça sans compter. De quoi faire tourner 7 appareils simultanés en 4K sans broncher.
L'outil CleanWeb
, leur bloqueur de pubs et trackers intégré. Dans des échanges avec un satellite, chaque méga compte (surtout que Starlink a des règles d'usage équitable). Si vous supprimez la couche publicitaire, c'est du débit récupéré gratuitement.
4500+ serveurs répartis dans plus de 100 pays, dont la France. On sait qu'un serveur proche cela va diminuer la latence. Et la latence c'est pas mal important comme on l'a vu plus haut. Disposer d'un serveur à moins de 500 km c'est quand même mieux que de devoir joindre l'autre bout du monde.
Une politique no-logs qui a été auditée plusieurs fois au fil des années et des serveurs 100% RAM qui s'effacent régulièrement.
Et si vous voulez ajouter une couche, vous pouvez faire changer votre IP toutes les cinq minutes (rotation d'IP), pour brouiller encore plus la corrélation entre vos sessions. Sur une IP partagée qui peut déjà partir en quarantaine régulièrement, disposer de sa propre IP VPN qui tourne, c'est plutôt sympa.
2 méthodes d'installation, facile et moins facile
N'importe qui peut utiliser la méthode classique puisqu'elle est faite pour 95% des gens et prend 5-10 minutes chrono. D'abord vous allez commencer par installer l'appli Surfshark sur chacun des appareils que vous voulez protéger (la base). Il n'y a pas de routeur à toucher, pas de bypass mode, rien. Ça marche immédiatement avec le routeur Starlink d'origine et c'est ce que fait la quasi-totalité des utilisateurs Starlink. Franchement, ça suffit pour la plupart.
Mais il y a aussi le style main dans le cambouis si vous voulez protéger automatiquement chaque appareil qui se connecte à votre réseau (y compris la TV du camping-car du beau-frère). Pour ça vous allez passer le routeur Starlink en mode bypass histoire de le transformer en simple modem. Puis vous allez brancher derrière celui-ci un routeur tiers compatible VPN. Par exemple un GLiNet qui fait très bien l'affaire, sinon un ASUS avec firmware adapté. Là, tout le trafic du foyer passe dans le tunnel par défaut. C'est plus propre et plus fun, mais ça demande un adaptateur Ethernet Starlink, un routeur supplémentaire et au moins une bonne tasse de café.
Et si ça rame ?
Avoir de 10 à 30% de perte de débit avec un VPN passant par satellite, c'est plutôt normal et vous allez devoir l'accepter. Par contre si vous avez des résultats plus mauvais que ça, essayez de trouver un serveur plus proche, activez le protocole WireGuard (si ce n'est pas déjà fait) et désactivez éventuellement le MultiHop. Et si le VPN décroche au moment des changements de satellite, c'est que le kill switch fait bien son boulot donc ne vous énervez pas.
Au final il faut se rendre compte que vos données suivent des satellites qui filent à toute vitesse, que vos paquets traversent l'atmosphère et que vous partagez votre IP avec des inconnus dont vous ignorez tout. Vous voyez donc assez vite que chiffrer le tout avec un VPN post-quantique ce n'est pas être complètement parano. C'est juste logique. Vous avez relié votre maison à l'espace, autant que l'espace ne sache pas ce que vous regardez le soir.
Et le tarif actuel ? Pour le Black Friday (et jusqu'au 30 novembre), l'abonnement Starter est à 2,49 € HT/mois sur 27 mois (incluant 3 mois offerts). Pour sécuriser un kit à 400 balles (prix moyen, un peu moins cher le Mini) et tout le foyer qui en dépend, c'est le prix de 2-3 croissants par mois. Même le banquier qui vous bloquait "par sécurité" il y a cinq minutes ne peut plus vous faire de reproche !
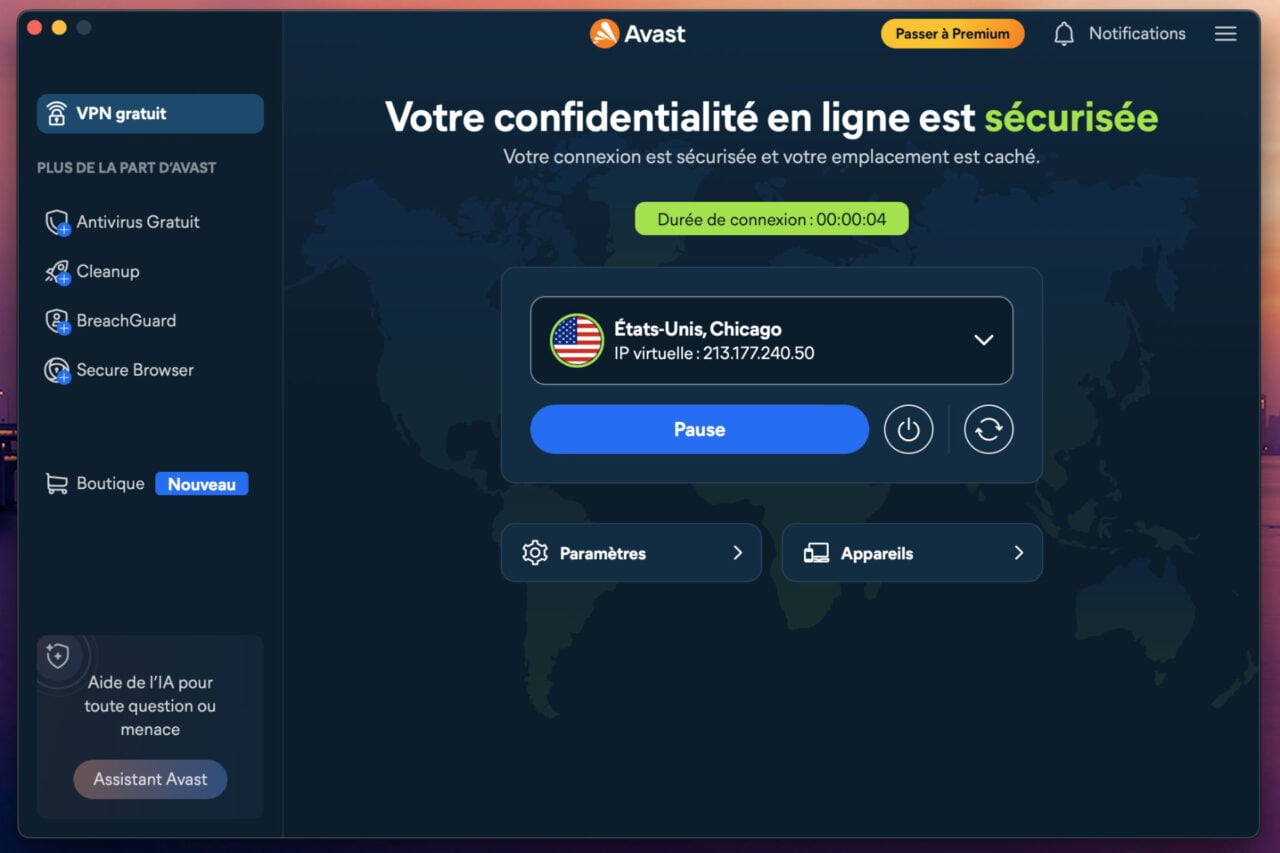
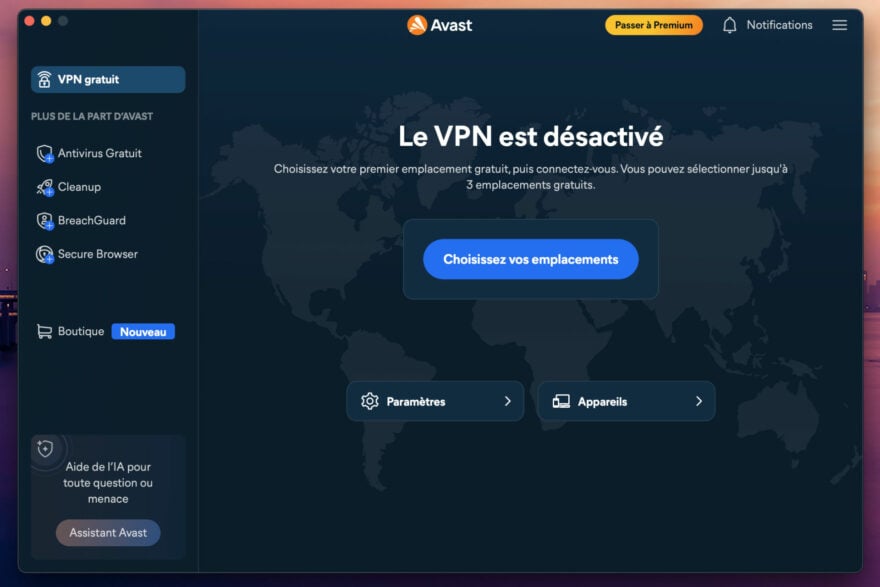
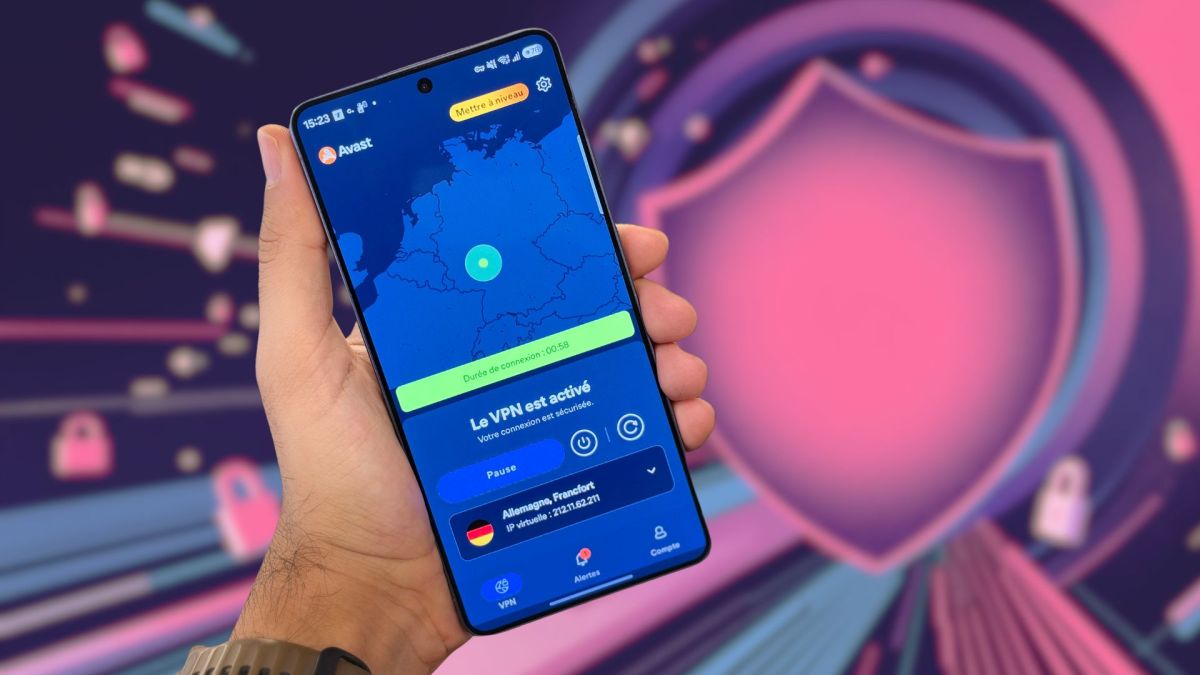
Avast propose désormais un VPN gratuit, sans carte bancaire ni limite de données. Face à sa version Premium, il n’a pas à rougir. Découvrez ci-dessous notre comparatif entre les deux options.
Avast lance un VPN 100% gratuit, sans carte bancaire ni plafond de données. Sa particularité : on choisit soi-même ses trois pays de connexion. De quoi bousculer Proton, jusqu’ici seul sur ce créneau.
Avast lance ce mercredi 4 novembre 2026 en France un VPN entièrement gratuit, sans limite de données, sans publicité et utilisable sur autant d’appareils que l’on veut, mais il y a une contrepartie importante.
Pour Halloween, CyberGhost VPN passe à 2,19 €/mois sur deux ans, avec deux mois supplémentaires offerts. L’offre inclut sept connexions simultanées et une garantie de remboursement de 45 jours.
Avast dégaine un VPN 100 % gratuit en France. L'offre bouscule le marché des VPN gratuits, notoirement truffé de pièges et de solutions médiocres inondées d'annonces publicitaires.
Pas besoin de croire aux fantômes pour se sentir suivi sur Internet. Le VPN de CyberGhost et quelques réglages peuvent vous aider à limiter les regards indiscrets sur vos activités en ligne.
Canal+ et beIN voulaient mettre les VPN au pas, mais la justice freine. Un rapport international pointe désormais la France du doigt pour sa croisade contre le piratage sportif.
Dans le monde des VPN, WireGuard est aujourd'hui devenu une technologie essentielle en termes de performances et de sécurité. Mais WireGuard, qu'est-ce que c'est exactement ? Comment ça fonctionne ? Quels avantages pour quels inconvénients ? Réponse dans cet article.
NordVPN ne se contente plus de chiffrer votre connexion Internet. Avec son antivirus nouvelle génération, le service propose une protection plus complète, capable notamment de repérer les sites frauduleux et les fichiers malveillants. Le tout depuis une seule application, pour naviguer plus sereinement au quotidien.
Un VPN sur Apple TV peut améliorer la confidentialité de la connexion et faciliter l'accès à certains services en déplacement. Mais entre compatibilité, débit et double VPN, toutes les solutions ne se valent pas.
Est-ce que vous faites partie de ceux qui pensent qu'un VPN, bah, ça chiffre, ça tourne et tout va bien ? Parce qu'en 2027, les questions à se poser sont un peu différentes (2027 oui, je suis déjà dans le turfu). Même si aujourd'hui vos données sont protégées, est-ce que ce sera encore le cas face à un ordinateur quantique ? (qui n'existe pas encore, mais ça semble vite se rapprocher). Et est ce que vous scannez parfois des QR codes (sur des parcmètres, des tables de restaurant pour charger un menu, etc.) sans réfléchir ?
Si oui, ce que Surfshark vient d'annoncer ces dernières semaines va peut-être intéresser et on va voir ça ensemble.
WireGuard post-quantique : parce que "voler maintenant, déchiffrer plus tard" ça existe déjà
Le premier point est plutôt important : Surfshark vient de déployer une version de WireGuard entièrement post-quantique. Ils seraient même les premiers au monde à avoir implémenté ça.
Comme c'est important de comprendre pourquoi, je vous remets un peu de contexte. On commence à devoir faire à des attaques que l'on appelle "steal now, decrypt later". À l'heure actuelle des acteurs gouvernementaux (ou autres) interceptent et stockent déjà massivement du trafic chiffré. Et quand arriveront les ordinateurs quantiques capables de casser les algorithmes actuels, on pourra remonter et lire vos données partagées depuis hier. Sympa, non ? Alors oui vous allez me dire que ce ne seront pas des données récentes. Sauf que certaines ne changent pas au cours du temps. Vous aurez toujours le même nom, les mêmes antécédents de santé, très souvent la même adresse physique, le même mail, etc.
Pour lutter contre ce type d'attaque, il faut 3 éléments. D'abord le chiffrement, ensuite l'échange de clés et enfin l'authentification. Le problème, c'est que les 3 sont rarement couplés. Le chiffrement est quelque chose d'assez commun maintenant, le ML-KEM (échange de clés post-quantique) commence à se diffuser, mais le ML-DSA (certificats d'authentification post-quantiques) est un autre niveau de galère. Car il demande de revoir tout le système de confiance et cela derrière chaque connexion sécurisée.
Si l'on regarde du côté des grosses plateformes cloud de gestion de clés (AWS KMS, Google Cloud KMS et les autres mammouths du marché), la moitié seulement a déjà intégré ML-KEM et moins d'une sur 10 dispose du ML-DSA. Et l'on parle de géants, pas des applis de petite échelle qui sont encore moins bien préparées. Ni Apple ni Microsoft ne l'ont activé dans leurs logiciels utilisateurs pour l'instant. Quand les ordinateurs quantiques arriveront, un VPN sans authentification post-quantique sera la porte ouverte au session takeover. La machine quantique se fera passer pour le serveur au moment même où vous vous connecterez.
Surfshark combine donc déjà le duo ML-KEM + certificats ML-DSA dans WireGuard. Ce n'est disponible pour l'instant que sur iOS et macOS, mais les autres plateformes sont prévues dans les prochains mois. Et pour rappel,
ils avaient déjà lancé Dausos
, leur protocole maison conçu post-quantique depuis la première ligne de code. Ils ne rigolent pas sur le sujet.
Changer d'IP toutes les cinq minutes, sans couper
Lorsque vous êtes connecté à un VPN, vous avez une adresse IP (Captain Obvious a pris possession de ce corps). Elle ne change pas tant que vous ne vous déconnectez pas. Or une IP fixe, même si ce n'est pas la vraie, c'est toujours un élément qui permet aux annonceurs et aux data brokers de vous recouper entre les sites et de construire votre profil.
La rotation d'IP de Surfshark change votre adresse automatiquement après quelques minutes (5 à 10 minutes selon la région choisie). Et sans couper votre connexion VPN. Pas de microcoupure, pas de "ah bah mon app a planté pendant que l'IP switchait".
L'outil va même encore plus loin en proposant la fonctionnalité Multi IP, qui s'appuie sur leur technologie Nexus. Au lieu d'avoir une seule IP de sortie pour tout votre trafic, chaque site que vous visitez passe par une IP différente, pendant la même session VPN. Concrètement cela veut dire que le site A vous voit avec l'IP n°1, le site B avec l'IP n°2, etc. Les deux sites ne peuvent plus vous corréler. Vous pouvez choisir de limiter cette rotation à un pays, une zone ou le monde entier. Pour l'instant, cette dernière option est encore une fois dispo sur macOS uniquement, dans les paramètres avancés. J'entends les pleurs des windosiens et linuxiens jusqu'ici.
Alors il faut tout de même mentionner que l'option monde (global) peut parfois faire capoter certains sites ou applications qui détestent voir votre IP changer toutes les cinq minutes. C'est une fonctionnalité adaptée pour les gens paranos qui veulent le niveau de vie privée maximum, moins pour binge-watcher tranquillement.
Une petite info rapide supplémentaire pour ceux qui ont (ou prendront) un abonnement One ou One+ et qui bénéficient donc de l'antivirus. Dorénavant la moindre ligne de code passe par plusieurs étapes : peer review (humains + IA), tests internes, analyses de vulnérabilité & co et sont certifiés via le processus de signature Microsoft. Ça ne parait pas flamboyant dit comme ça, mais un driver ou une mise à jour, non signé ou mal testé, reste une porte d'entrée pour pas mal de bouses numériques. Un fournisseur
qui documente ses pratiques
de déploiement, c'est encore trop rare dans l'industrie alors que ça devrait être la base. Ici tout le processus est écrit noir sur blanc et ça va avec la politique d'ouverture de la firme (audits indépendants, politique de non-conservation des logs, etc.)
Le quishing c'est quoi ?
Maintenant, parlons d'une menace qui trouve sa source dans notre vie quotidienne. Le quishing (contraction de QR code et phishing) fait référence aux QR codes malveillants qui redirigent vers de fausses pages de connexion. Ou déclenchent de manière automatique un téléchargement de malware dès qu'il a été scanné. Pourquoi c'est en train de devenir le vecteur à la mode ? Il y a 3 raisons principales et elles sont assez faciles à comprendre :
Déjà vos yeux ne peuvent pas lire un QR code. Si c'est le cas faites-le-moi savoir lol. Un lien de phishing, vous pouvez le survoler pour voir ou il mène avant de cliquer. Un QR code c'est beaucoup moins simple. Le contenu est invisible jusqu'à ce que les dégâts soient faits.
Les filtres de votre fournisseur d'email sont prévus pour scanner du texte, pas des images. Une URL en clair dans un mail se fait flagger tout de suite alors que la même URL encodée dans un QR code passe comme une lettre à la poste.
Le scan est dans 99% des cas effectué via un mobile, hors des protections de votre PC perso ou d'entreprise : pas de filtre DNS, pas d'EDR, rien.
Les chiffres avancés sont probablement bien plus élevés que vous ne le pensez. Les QR codes représentaient déjà plus de 10% de toutes les attaques de phishing en 2025. Leur but est le vol d'identifiants, récupérer vos numéros de CB, de vous faire vous connecter à un fax site bancaire, etc. Et beaucoup de personnes scannent sans même imaginer qu'une arnaque de la sorte est possible. Il faut dire que ce n'est pas très difficile à mettre en place. Il suffit de placer des dizaines/centaines de stickers par-dessus de vrais codes (parcmètres, bornes de recharge, tables de restaurant, dépliants de musée, distributeurs de billets, etc) et le tour est joué.
Les QR Code c'est l'enfer
Les réflexes à avoir ? Penser à lire l'aperçu d'URL avant d'ouvrir (votre caméra la montre parfois) ou installez une appli de lecture de QR qui propose la prévisualisation avant ouverture, se méfier de tous QR code dans un mail (surtout non désiré), vérifier qu'un sticker n'a pas été collé par-dessus un autre. Et passer par l'application officielle plutôt que par le QR code pour tout paiement. La prudence, ça marche souvent.
D'un côté on a un ordinateur quantique (qui n'existe pas encore, mais qui va changer beaucoup de choses en termes de cybersécurité) et de l'autre des QR code malveillants qui se propagent déjà. La menace a plusieurs visages. Entre les deux, disposer d'une suite d'outils qui s'adaptent en continu et qui anticipent le futur, c'est toujours bon à prendre.
L'offre du moment
Les tarifs restent les mêmes et font de la firme au requin l'un des meilleurs rapport qualité/prix depuis de nombreuses années (mon comparatif des meilleurs VPN du moment pour plus d'infos). Sur un engagement 24 mois (+3 mois offerts) l'offre :
Starter (VPN seul) revient à 2,49 € HT/mois
One à 2,99 € HT/mois (VPN + antivirus, Alert, Alternative ID, la protection anti-scam et le web content blocker)
et One+ à 4,49 € HT/mois (avec Incogni en plus de tout ce qui est compris dans One)

 Connexion




 Les 11000+ satellites Starlink. Source :