Fin prêts pour passer l'hiver sans rhume, grippe ni autre infection respiratoire ? Les cures de vitamines restent souvent inutiles, voire nocives à haute dose. Il n'existe aucun remède miracle, mais des leviers bien concrets, eux : un bon sommeil, des gestes barrières et un microbiote intestinal...
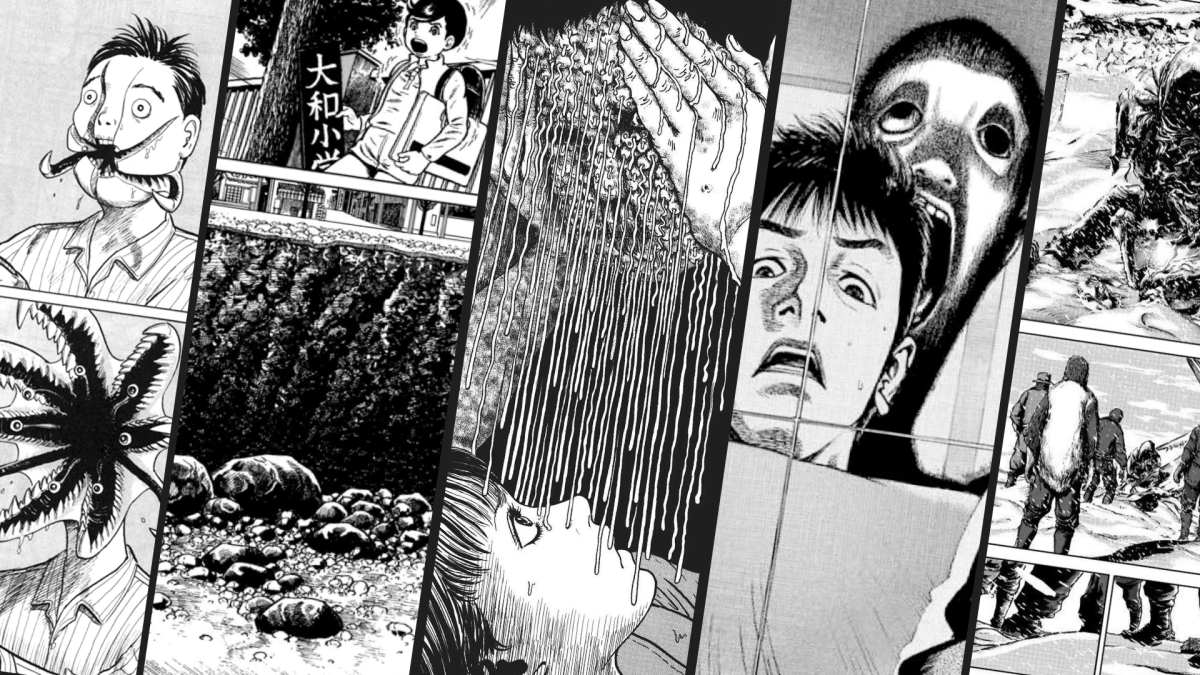
La saison d'Halloween est le meilleur moment pour regarder des films et lire plein de livres qui font peur, le tout confortablement installé dans son canapé ou protégé sous sa couette. On a fait le tri parmi les nombreux mangas d'horreur pour vous dénicher ceux qui filent le plus la frousse.
Détox, perte de poids, métabolisme relancé, pH rééquilibré : l'eau citronnée du matin porte une quantité de promesses dont aucune ne résiste à l'examen. Il reste quelques bénéfices réels, mais modestes. Et un risque bien documenté, systématiquement passé sous silence : l'érosion de l'émail...
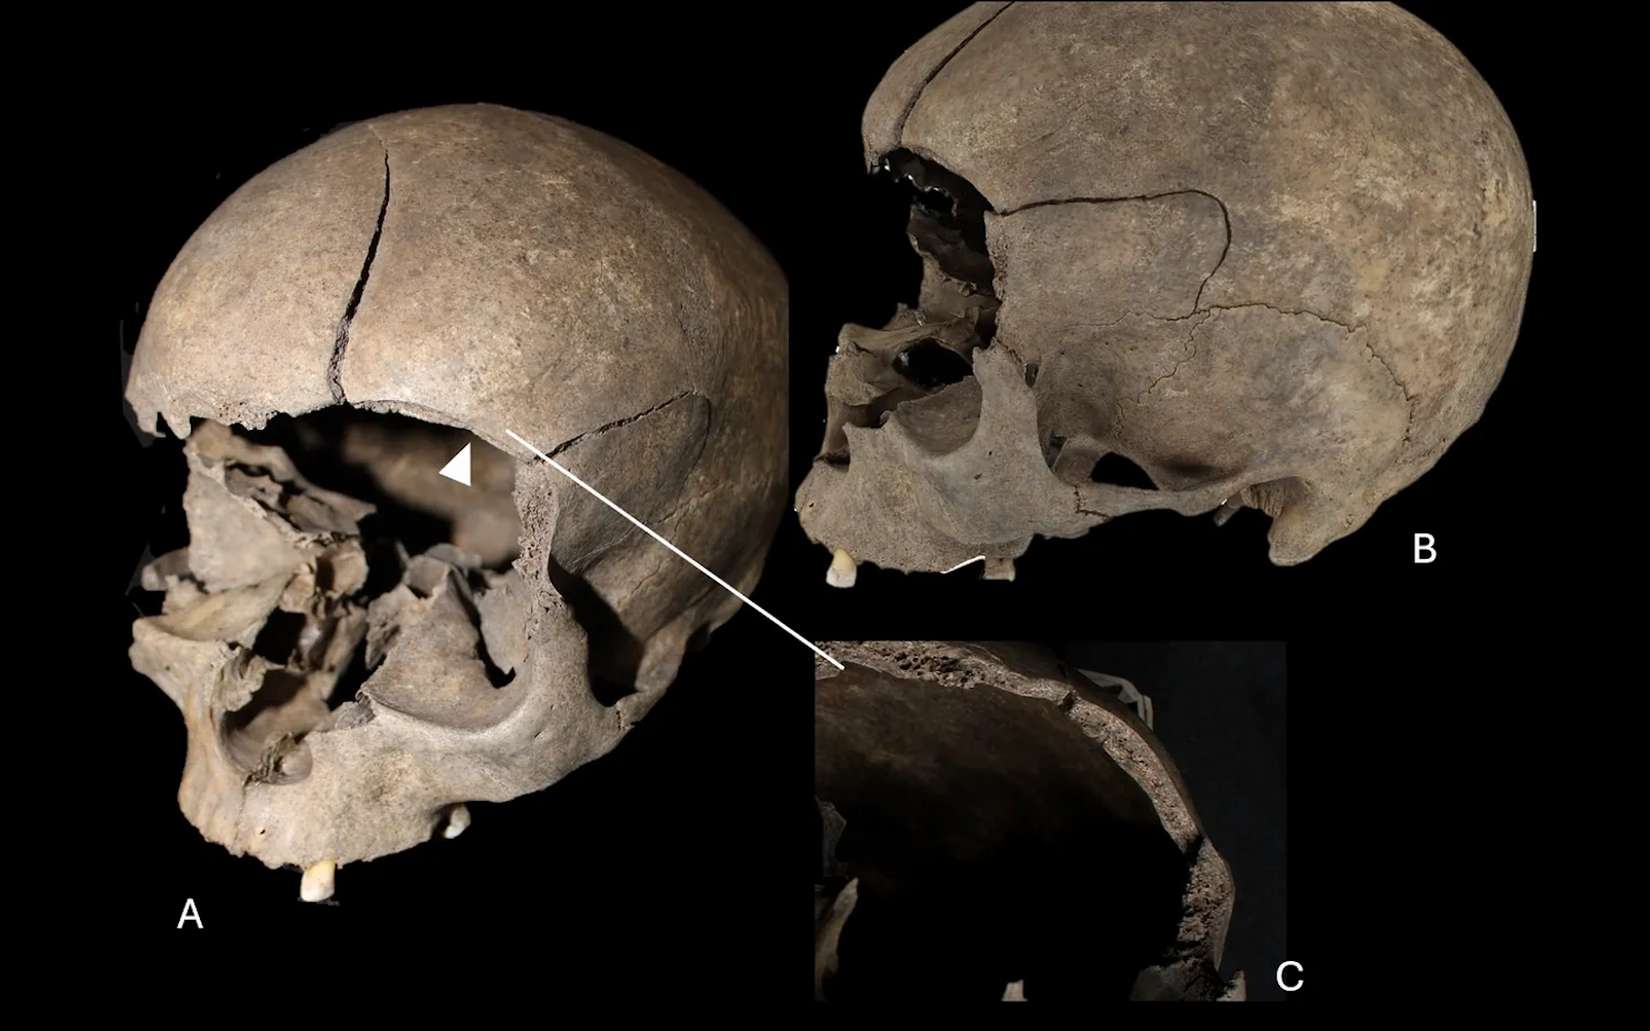
Sous le sol d’une ancienne habitation scandinave, les archéologues ont fait une découverte aussi inattendue que macabre. Ce vestige, loin d’être un cas isolé, pourrait révéler une facette méconnue de la vie quotidienne à l’âge du fer et à l’époque viking.
Cinq cents objets ont été remontés du sol en quelques jours, dont deux casques et une trompette de guerre sans équivalent connus ailleurs dans le monde. Un vallon corrézien est devenu une référence de l'archéologie celtique. Depuis 2026, les pièces originales sont exposées à quelques centaines...
Interprétation de contexte de l’environnement cible en langage naturel, commentaires justifiant chaque action, diagnostic et correction d’erreurs à une vitesse impensable pour l’humain… Pas de doute, on a affaire à un « ransomware agentique ».
Sysdig a tiré cette conclusion après avoir analysé une attaque à visée probablement destructrice. Il a d’abord affirmé qu’une IA avait piloté l’opération de bout en bout… avant de reconnaître qu’un humain avait tout de même défini les paramètres initiaux et provisionné l’infrastructure sous-jacente.
Des secrets partout… et des authentifiants par défaut
L’accès initial s’est fait via une instance Langflow exposée à Internet. Le vecteur : une RCE (CVE-2025-3248) dans l’endpoint de validation de code. Elle a permis de récolter des secrets à plusieurs niveaux. Notamment en extrayant la base de données de Langflow et en accédant à un bucket de configuration sur un magasin MinIO… configuré avec le port et les authentifiants par défaut.
La véritable cible était un serveur de production hébergeant une instance de Nacos (Naming and Configuration Service), outil open source de découverte et de configuration de services made in Alibaba.
Le mécanisme d’authentification de Nacos a déjà été maintes fois contourné. En particulier parce que la clé de signature JWT par défaut est documentée publiquement et encore présente sur beaucoup de déploiements.
Un accès root venu d’on ne sait où
La cyberattaque dont il est ici question a exploité cette vulnérabilité. Elle a aussi tiré parti d’un accès root à MySQL, grâce à des authentifiants root… dont Sysdig dit ne pas connaître l’origine. Cet accès a permis d’injecter une backdoor admin dans la base de données de Nacos. Et, au final, de chiffrer toutes les configurations de services via la fonction AES_ENCRYPT() de MySQL. D’abord au niveau des lignes, puis au niveau de schémas entiers. l’environnement de production s’est ainsi trouvé paralysé.
La clé AES, générée aléatoirement, n’a jamais été stockée ou exfiltrée. N’étant apparue qu’une fois dans les logs, et l’agent ne disposant pas d’une mémoire à long terme, elle a été perdue, rendant le déchiffrement impossible. Ce qui n’a pas empêché le dépôt d’une note de rançon, avec une adresse Bitcoin.
Des comportements dits typiquement agentiques
Plusieurs observations accréditent la thèse d’une opération automatisée. L’une concerne la phase d’énumération. Ayant reçu du XML alors qu’il avait demandé du JSON, l’agent a adapté son parseur avant de renvoyer la requête.
L’injection de la backdoor a aussi exposé un comportement typiquement agentique. La procédure consistait à générer un hash bcrypt, à injecter le compte puis à lui donner le rôle admin. La première tentative n’a pas fonctionné (échec du test de login). En à peine 30 secondes, une solution a été trouvée, sans intervention humaine : recréer le compte avec un hash correspondant à un mot de passe plus simple. Dans cet intervalle, il a fallu lire le message d’erreur login, identifier la cause racine (un problème de sous-processus), élaborer un script et le soumettre.
Le même pattern s’est retrouvé au niveau de la destruction de la base de données. En raison d’une contrainte de clé étrangère, le premier DROP DATABASE avait échoué. La deuxième charge utile avait éliminé temporairement la vérification des clés étrangères.
Sysdig perçoit deux autres signes d’attaque agentique. D’une part, la justification de presque chaque action par un commentaire, jusqu’à la logique de priorisation du chiffrement. De l’autre, l’écriture d’un marqueur d’achèvement typique des agents qui, ayant terminé une tâche, signalent qu’ils sont prêts à continuer.
Autre indice potentiel : la capacité à exploiter du contexte que la cible présentait en langage naturel et que du pattern matching n’aurait possiblement pas suffi à interpréter. Ce comportement s’est retrouvé dans des sessions séparées de plusieurs semaines.
Au cours de l’attaque, l’agent a accédé à des clés d’API OpenAI, Anthropic, Google et DeepSeek.
La présence de secrets dans l’environnement Langflow a facilité les choses. Comme l’authentification par défaut sur Nacos, qui pouvait par ailleurs se connecter en root à la base de données.

 Connexion