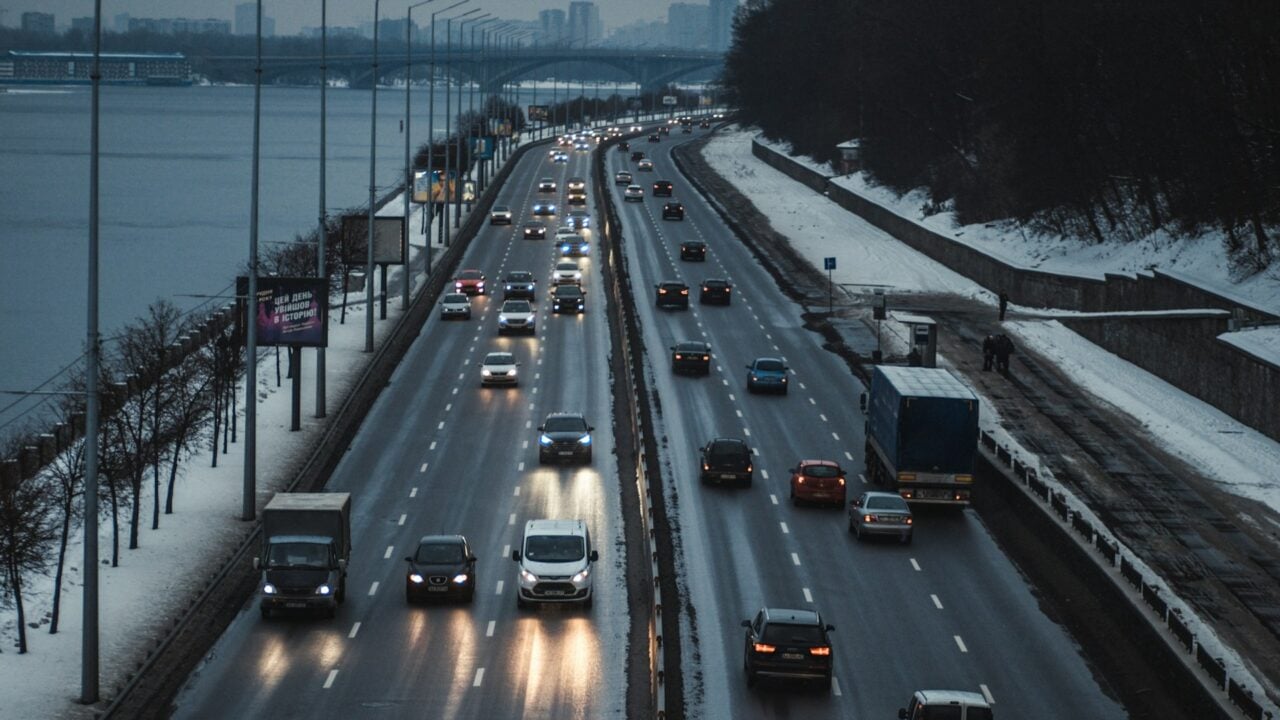
Des automobilistes qui s’arrêtent sur l’autoroute pour filmer un panneau publicitaire porno : le piratage d’écrans LED a frappé en Égypte, en Malaisie et au Brésil le même jour.
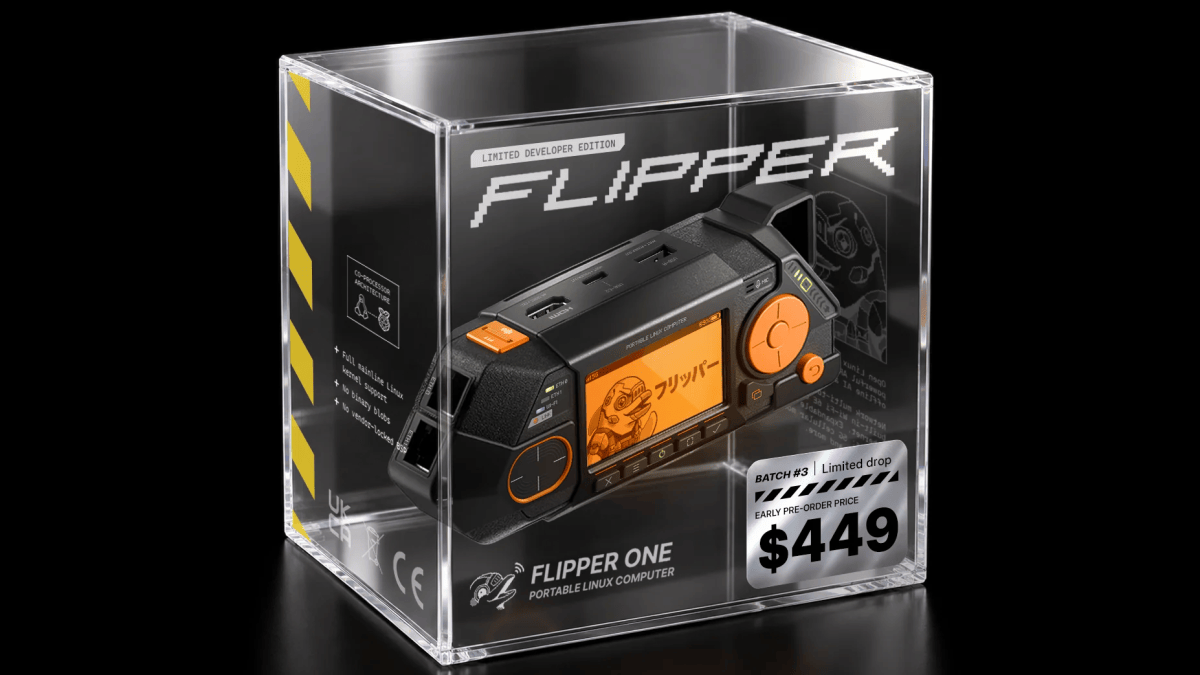
Après l’annonce du produit en mai dernier, voilà que le Flipper One commence à arriver en précommande. Ou plutôt en pré-précommande, puisque l’entreprise ne vend que des bons d’accès à un tarif préférentiel pour le moment.
Andy Nguyen, le développeur qui portait le
projet Linux sur PS5
, a
annoncé mardi soir
qu'il arrêtait tout !!! Plus de PS5 Linux, plus de scène PS5, c'est terminé pour lui. Adios donc le support de la PS5 Pro dont la sortie était prévue pour 2027.
Alors que s'est-il passé ? Hé bien pour lui, la scène était autrefois un groupe de chercheurs très doués et maintenant, c'est devenu une bande de débutants qui utilisent des LLM et écrivent des hacks qu'ils "ne comprennent même pas". Des "slop kiddies", comme il dit !
Ce qu'il leur reproche, c'est surtout d'avoir trouvé la toute dernière faille d'hyperviseur selon lui, celle qu'il avait lui aussi dans ses tiroirs, et d'être allés la signaler à Sony. Il leur avait pourtant demandé une seule chose : Attendre la sortie de GTA 6, pour que les gens puissent acheter le jeu normalement et profiter ensuite de Linux. Les slops kiddies avaient dit oui et pourtant, le lendemain, la faille se retrouvait dans les mains de Sony.
C'est moche ! Surtout que sa demande n'avait rien d'un caprice. GTA 6 sort le 19 novembre, et pour l'acheter sur le PSN il faut être à jour niveau firmware. Sauf qu'un firmware à jour, c'est ce qui referme le hack... Nguyen essayait donc de tenir les deux bouts durant des mois, en attendant que tout le monde ait son jeu.
Face à lui, on retrouve donc Jordy, celui qui a envoyé le rapport à Sony via HackerOne, et
qui s'est exprimé publiquement sur cette affaire
dès le lendemain. Il ne nie rien, explique que le bug est bien celui de Nguyen, qu'il lui avait demandé de ne pas le signaler, qu'il avait accepté. Mais comme quelqu'un d'autre a trouvé la même faille quelques heures plus tard, avec une IA, il l'a alors signalé histoire d'être le premier et de toucher le bounty.
Bref, tout ça, ce serait encore la faute de l'IA... Mais moi ce que je vois surtout, c'est qu'il n'y a plus vraiment d'étiquette respectée entre les hackers, qu'il soit confirmé ou du dimanche, et ça, c'est bien dommage.
Maintenant la bonne nouvelle c'est que Linux continue de tourner sur les
PS5 Phat et Slim
en firmwares 3.00 à 7.61, avec la sortie HDMI 4K60, l'Ethernet et le SSD M.2. Tout ça repose sur des failles que Sony a déjà corrigées et les
cinq dépôts
sont toujours en ligne. Bref, comme aucun n'est archivé, et que le loader est sous GPL-3.0, n'importe qui peut reprendre le travail là où Nguyen l'a laissé. Si ça vous tente !
Bref, pour moi toute cette histoire ce n'est pas uniquement un problème d'IA, c'est surtout un problème de gens qui font n'importe quoi. Je comprends donc parfaitement qu'il arrête, il doit être dégoûté le pauvre... des mois de boulot partis aux chiottes et on en paie tous le prix.
Après évidemment, Sony a poussé un nouveau firmware PS5 ce mercredi, et pas mal de monde dans la communauté, dont Jordy, incite fortement les gens qui aimerait installer Linux sur leur PS5 dans un futur proche, à ne surtout pas l'installer ! Tu m'étonnes !
Six chercheurs d'UC San Diego et d'Oberlin College ont présenté le 13 août dernier à l'USENIX Security Symposium de Baltimore un implant assez petit qui se branche sur un port de maintenance de la baie électronique d'un Boeing 737 et s'intercale ainsi entre le calculateur de vol et l'écran par lequel les pilotes le programment.
La trappe présente sur l'avion, qui y mène n'a ni serrure ni contrôle d'accès et est accessible depuis le sol, sans échelle. Les chercheurs estiment que ça peut se mettre en place en moins de 60 secondes, ouverture et refermeture comprises. Le boîtier, lui, disparaît sous le capuchon anti-poussière du connecteur.
Hé oui c'est un simple capuchon en plastique qui "protège" l'accès aux commandes de navigation d'un avion de ligne. C'est beau non ?
Ce connecteur donne un accès aux bus ARINC 429 qui transmette les échanges entre le calculateur, le FMC, et le clavier-écran du cockpit, le MCDU. La norme date de 1977 et ne prévoit aucune authentification et comme vous vous en doutez, c'est connu depuis longtemps, même si le plus souvent, les
attaques envisagées sur les systèmes d'un avion
visaient plutôt ses liaisons radio.
Toutefois, se brancher sur le bus ne suffit pourtant pas à le contrôler, puisque les autres équipements continuent d'émettre par-dessus. Sauf que les émetteurs légitimes passent par des résistances de 37,5 ohms qui brident leur courant, alors que le connecteur de maintenance, lui, attaque le bus en direct.
L'implant en profite alors pour pousser plus de courant que l'émetteur d'origine et écraser physiquement son signal. Les chercheurs appellent ça une attaque Bus Driver, et elle donne une interception complète du dialogue sans couper ni
épisser
le moindre fil.
Une fois ce dialogue sous contrôle, le boîtier ajoute un point de passage à la route programmée. Normalement, sur un 737, cette modification doit être confirmée par le pilote, qui appuie sur le bouton EXEC. Mais l'implant, lui, appuie tout seul, l'autopilote change de cap, et comme le voyant du bouton passe par le même bus, il reste éteint. Et comme les pages affichées sont réécrites en live pour montrer encore l'ancienne route, rien à l'écran ne trahit le changement.
Le même mécanisme peut servir aussi à fausser la masse de l'appareil saisie avant le départ, ou la température retenue pour calculer la poussée. Une masse sous-évaluée ou une température trop basse, et le calculateur commande alors une poussée insuffisante au décollage.
Bref, c'est la cata assurée... Et cela vaut pour tous les 737 NG et MAX.
Maintenant, reste à savoir dans quelles conditions cette attaque peut être réalisée. Car jusqu'à présent, tout a été validé mais uniquement sur un banc de vraies pièces de 737 câblées selon les schémas Boeing, et jamais sur un avion en service. Le Wi-Fi est bien intégré au boîtier, mais
le papier
précise que les auteurs n'ont pas pu tester si le signal de la cabine traverse le plancher de la baie.
Boeing a bien sûr été prévenu en avril 2020, et les chercheurs ont rejoué l'attaque avec succès sur le banc d'essai du constructeur en décembre 2023. Ils proposent de boucher ce type de connecteur, ou d'y déplacer les résistances de limitation. Boeing, lui, estime que "les couches de protection en place sur l'avion" limitent déjà "significativement la faisabilité et le risque d'attaques en conditions réelles".
Ouais les gars ont la flemme de sécuriser leur truc on dirait...

 Connexion