Ce mardi 10 novembre, l’Assemblée nationale a supprimé l’article 16 bis du projet de loi Résilience, qui interdisait à l’État d’imposer des portes dérobées aux messageries chiffrées.
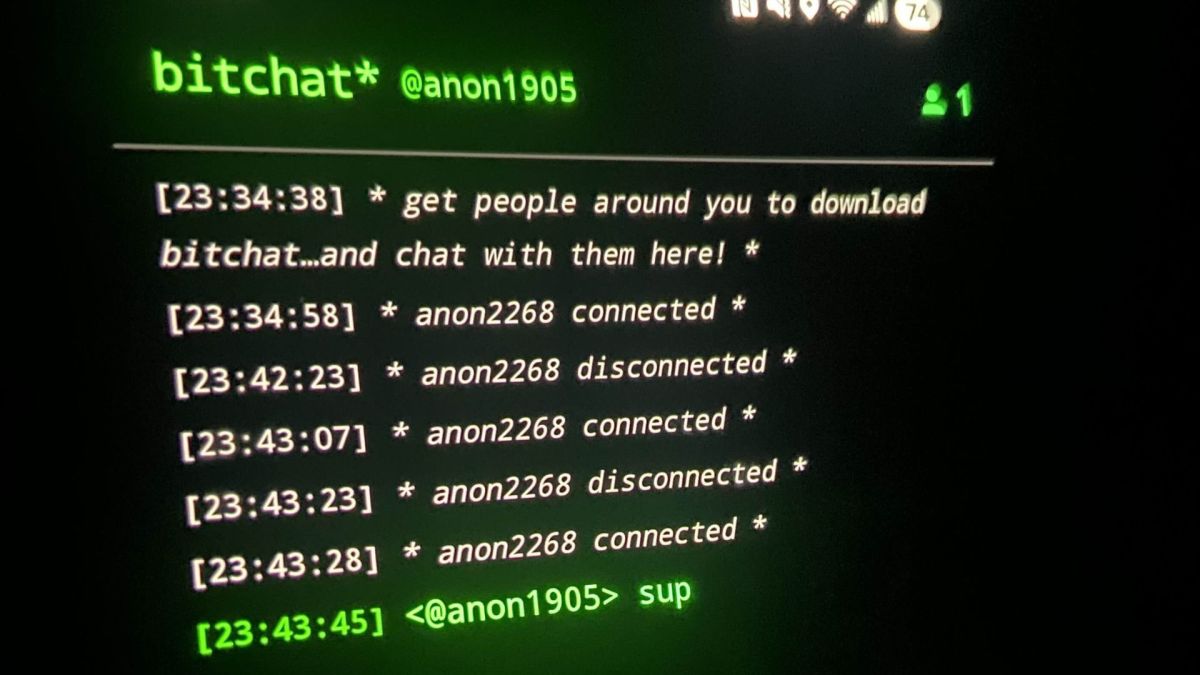
Bitchat Mesh, la messagerie de Jack Dorsey qui fonctionne en Bluetooth sans connexion Internet, grimpe dans le classement de l'App Store cette semaine, quinze mois après sa sortie.
Un des réglages de confidentialité de WhatsApp explique exactement l'inverse de ce qu'il est censé faire. Sur la version française de l'application, un contre-sens s'est glissé dans le texte censé rassurer les utilisateurs.
Vous en avez marre d'être ajoutés à des groupes WhatsApp par de parfaits inconnus ? Entre les spams et les notifications abusives, ces invitations forcées sont un vrai fléau. Il y a un moyen simple et rapide de bloquer ces ajouts indésirables.
Dans la série, "Il n'y a pas que chez nous que la police fait mal son travail", aujourd'hui, je vous emmène rire avec la police canadienne qui a fait une boulette, mais alors comme jamais j'en ai vu. Et cela bien sûr avec la complicité de la justice, parce que sinon ce serait pas drôle.
En fait, il y a un Canadien qui vient de passer 18 mois en taule pour pédopornographie sur la messagerie Kik. À l'origine, le suspect dans cette affaire avait le nom d'utilisateur "fus__ro_dah".
Fus Ro Dah ça vient de The Elder Scrolls V: Skyrim, et ça désigne le cri Unrelenting Force. Ce sont 3 mots de langage draconique : Fus pour la force, Ro pour l'équilibre, Dah pour la poussée et le joueur les hurle pour projeter ses adversaires à l'autre bout de la salle. Fin de ma parenthèse gaming ^^.
Ceux parmi vous qui ont eu la moyenne au brevet des collèges auront remarqué que dans ce pseudo, il y a 3 underscores. Les boomers appellent ça le "tiret du bas", si jamais vous ne savez pas de quoi je parle. Et pas de bol, notre Canadien qui s'appelle Brandon Klayme s'est fait arrêter en 2020 parce qu'il avait le même pseudo.
Enfin, pas tout à fait... Lui, il n'avait que deux underscores dans son pseudo "fus_ro_dah". Alors certes, la police du Wisconsin avait bien relevé "fus__ro_dah" dans les 125 messages extraits du téléphone de la victime, mais la demande envoyée à Kik pour obtenir les données du compte, elle, portait sur "fus_ro_dah". Kik a donc répondu avec l'adresse mail rattachée à ce compte-là, et le reste s'est enchaîné tout seul... Google pour l'adresse IP, Bell Aliant pour l'adresse postale, puis la police de Halifax pour la perquisition.
Donc évidemment, tout ce qui a été collecté en ligne, comme preuve pour l'inculpé, ne lui était absolument pas rattaché. Mais cela n'a pas empêché la justice de le reconnaître coupable en avril 2023 et à le condamner à 18 mois de prison, suivi de 18 mois de probation. Le gars, évidemment, a toujours clamé son innocence, mais peu importe, on sait comment ça marche. Pendant plusieurs jours au tribunal, les procureurs ont passé en revue des tas de preuves contre lui et il a fini par être condamné malgré le fait qu'ils n'aient rien trouvé sur ses appareils électroniques. Une fois encore, la justice fait bien son travail ^^.
Bref, ce petit _ en trop est passé totalement inaperçu...
Jusqu'à ce que les avocats qui travaillent sur son dossier se rendent compte de cette subtile erreur. Alors le 23 juillet, la Cour d'appel de la Nouvelle-Écosse ne s'est pas contentée d'annuler la condamnation. Son
jugement
prend soin de préciser que ce n'est ni un vice de procédure ni un acquittement au bénéfice du doute et heureusement. Ils reconnaissent que Klayme est "factuellement innocent". Quant au titulaire du compte aux deux underscores, un dénommé Jay, son adresse IP pointe vers la Californie...
Et voilà comment à cause d'un gars qui ne sait pas faire un copier-coller, un gamer Skyrim innocent a passé 18 mois en taule. Évidemment, il a été "décondamné", circulez y'a plus rien à voir.
Le 23 juillet à 23h16 précisément, GitHub reçoit une notice du ministère de l'Intérieur indien avec un compte à rebours de seulement 3 heures. Ce qu'exige cette notice c'est de faire disparaître 3 dépôts de code, et pas n'importe lesquels. Ceux de
bitchat
, la messagerie Bluetooth de Jack Dorsey qui fonctionne sans le moindre réseau.
Trois jours plus tôt, le 20 juillet, des étudiants du Cockroach Janata Party manifestent à Jantar Mantar, en plein centre de Delhi, et réclament la démission du ministre de l'Éducation.
La police disperse leur marche à la matraque et au gaz lacrymogène, ferme des stations de métro et coupe l'internet mobile autour du site. Alors au bout de 2 jours de coupure, les manifestants basculent sur des applis qui n'en ont pas besoin.
Bitchat, sorti l'été dernier, fait exactement ça. Chaque téléphone discute en Bluetooth Low Energy avec ceux qui sont à sa portée, soit une trentaine de mètres, et relaie les messages de proche en proche. Dans une foule dense, la chaîne de relais pousse alors la portée à 300 mètres et plus.
Aucun compte à créer et aucun numéro de téléphone à fournir. Il n'y a pas non plus de serveur central, et les messages privés passent par du chiffrement Noise Protocol. Puis quand le réseau revient, l'application bascule sur le protocole Nostr pour la portée mondiale.
Le code iOS de Bitchat est dans le domaine public, tout comme la version Android en GPL-3.0. Dorsey avait d'ailleurs ressorti la même boîte à outils il y a quelques jours avec
Buzz, son chat d'équipe
.
L'application, dit la notice de l'Indian Cybercrime Coordination Centre, "permet la communication même pendant des restrictions réseau" et crée "un risque substantiel d'utilisation abusive par des éléments antinationaux, des organisations terroristes, des groupes criminels organisés". Plus loin, on lui reproche une architecture qui entrave "l'interception légale, l'attribution et l'enquête". En clair, le reproche c'est de continuer à marcher quand l'État a coupé le net.
Côté droit, l'ordre s'appuie sur la Section 79(3)(b) de l'IT Act et la Rule 3(1)(d) des IT Rules, c'est-à-dire les articles en Inde qui protègent les hébergeurs de la responsabilité des contenus publiés par leurs utilisateurs.
Les infractions listées, elles, vont de l'accès non autorisé à un système informatique à la complicité, plus trois articles du nouveau code pénal indien sur le complot criminel et l'atteinte à l'unité nationale. Oui, oui, pour un dépôt de code... Bien sûr, l'Internet Freedom Foundation qualifie la manœuvre d'"inconstitutionnelle et autoritaire" et lui reproche de court-circuiter la procédure de blocage officielle. Certes, la Section 79 conditionne une immunité, mais elle n'ouvre absolument pas un droit de censure, puis surtout, cette notice ne désigne aucun message ni aucun fichier illicite précis mais vise le projet entier. Bref, c'est trop vague !
Et même si les rêves les plus humides du gouvernement indien se réalisaient, retirer un dépôt ne retire pas grand-chose. Si vous avez déjà l'app sur votre téléphone, elle y reste, et un maillage qui ne dépend d'aucun serveur continue de faire circuler les messages quoi qu'il arrive à la page GitHub.
MediaNama
écrit que GitHub a obtempéré et retiré les liens de sa plateforme. Comme j'y ai encore accès, je pense que ça ne concerne que l'Inde et que Github a fait ça en mode géoblocage. Mais bon, peu importe, ça + l'effet Streisand, dans les heures qui ont suivi la notice, le code était de toute façon recopié sur d'autres sites. Il est sous licence libre, donc il peut être forké dans tous les sens.
En tout cas, ce n'est pas la première fois que cette messagerie sert de plan B à la population puisqu'au Népal, en septembre 2025, elle a été téléchargée près de 49 000 fois en une seule journée durant les manifestations Gen Z, soit près de 40 % de son adoption mondiale sur ce seul pays. Couper le réseau pour calmer une foule,
l'Égypte avait déjà essayé en janvier 2011
,
la Syrie quelques mois plus tard
et on le sait, ça ne fonctionne pas.

 Connexion