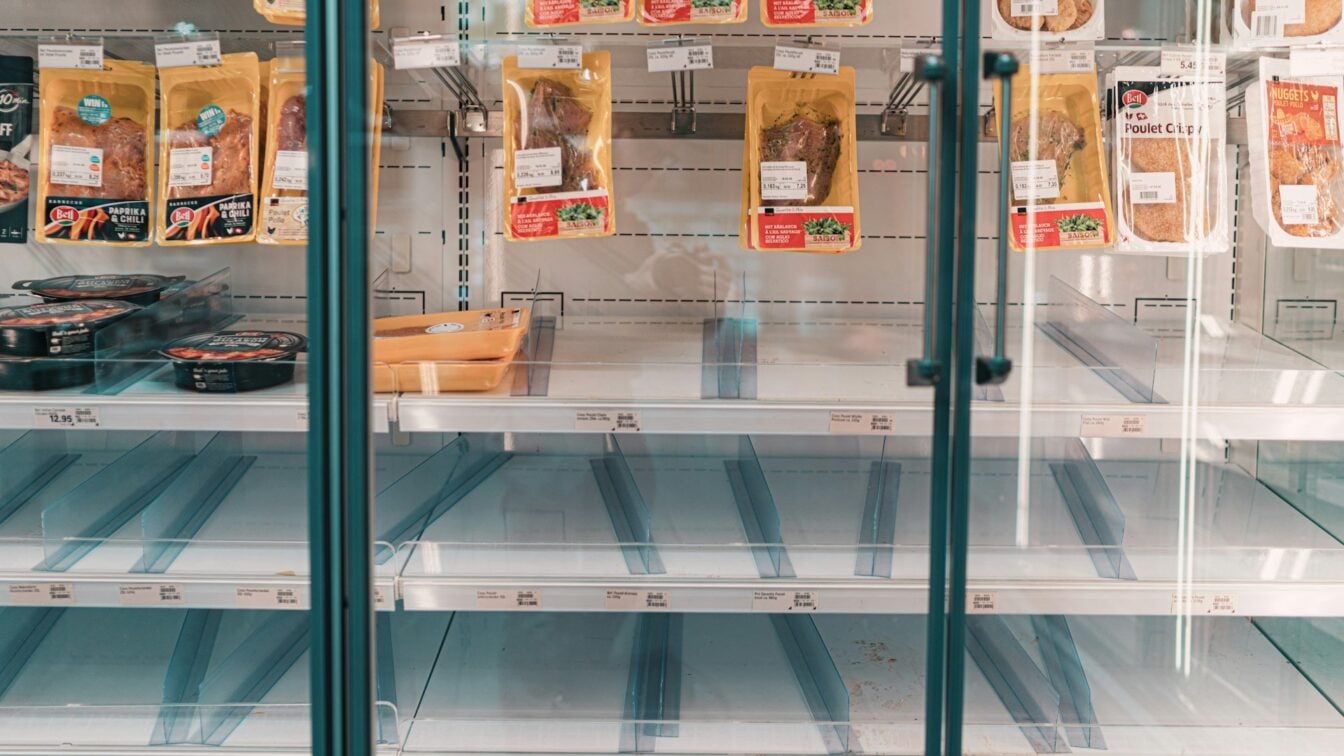
La justice française soupçonne des hackers iraniens d'avoir piraté les frigos de centaines de supermarchés. Le parquet de Paris a même ouvert une information judiciaire contre plusieurs individus, considérés comme des cybercriminels mandatés par Téhéran. Quelques jours plus tôt, des pirates prorusses avaient pourtant revendiqué des attaques similaires en Europe.
Porte claquée à Washington. Vendredi 6 novembre, le Trésor américain a ordonné aux banques du pays de couper les ponts avec MEXC Global. Les prestataires de paiement sont aussi concernés. Motif : 16,7 milliards de dollars de transactions que FinCEN relie à l’Iran, à la Corée du Nord et à la Russie. L’exchange enregistré aux Seychelles perd ainsi l’accès au dollar, après les sanctions contre le réseau russe A7 en 2025.
Les points clés de cet article :
Le Trésor américain a ordonné aux institutions financières de cesser toute transmission de fonds avec MEXC Global, accusée de flux suspects de 16,7 milliards de dollars impliquant l’Iran, la Corée du Nord et la Russie.
MEXC, classée par le Trésor parmi les vingt premières plateformes mondiales, assure que ses retraits restent ouverts et lance une revue indépendante de ses contrôles anti-blanchiment.
SwissBorg, la fintech suisse régulée pour investir dans la crypto. Jusqu’au 31 décembre, créez votre compte et gagnez jusqu'à 300€ en BTC !
MEXC visé par la section 9714 : ce que dit l’ordre de FinCEN
FinCEN est la cellule anti-blanchiment du Trésor. Mais elle n’a pas sanctionné MEXC au sens classique du terme : aucun gel d’avoirs, aucune liste noire de l’OFAC. Elle a choisi un outil plus discret et plus radical, la section 9714 du Combating Russian Money Laundering Act. Ce texte lui permet de désigner une institution financière étrangère comme « préoccupation majeure en matière de blanchiment ». Encore faut-il qu’elle serve la finance illicite russe. L’ordre entrera en vigueur 30 jours après sa publication au Federal Register. Ensuite, toute institution financière américaine aura interdiction de transmettre des fonds vers MEXC ou depuis MEXC.
L’ordre s’inscrit dans « Economic Outcast », la campagne du Trésor lancée en août contre les réseaux financiers iraniens. Selon FinCEN, 16,7 milliards de dollars de flux suspects sont passés par la plateforme entre mai 2021 et mai 2026. On y trouve du contournement des sanctions iraniennes et russes. Mais aussi des fonds liés aux hackers nord-coréens et à la cybercriminalité. FinCEN avait déjà dégainé la section 9714 contre Bitzlato en janvier 2023, puis contre l’exchange russe PM2BTC en septembre 2024. MEXC est d’une autre taille. Le Trésor la classe parmi les vingt premières plateformes mondiales, avec plus d’un milliard de dollars échangés chaque jour.
MEXC promet des « opérations normales » mais le dollar s’éloigne
La réaction de l’exchange est arrivée en quelques heures. MEXC assure à The Defiant que ses retraits restent ouverts et que ses services fonctionnent normalement. La plateforme annonce aussi une revue indépendante de ses contrôles anti-blanchiment et sanctions. Enfin, elle rappelle qu’elle n’accepte pas officiellement de clients américains.
Le problème est ailleurs. Un exchange sans licence américaine vit quand même du dollar. Il dépend de comptes de correspondants, de prestataires de paiement et de teneurs de marché basés aux États-Unis. Il dépend surtout des stablecoins émis par des sociétés américaines, comme l’USDC de Circle. Or l’ordre vise justement les institutions financières américaines. Les partenaires de rampe fiat risquent donc de couper les premiers. Puis les market makers exposés au droit américain retireront leur liquidité. Les paires en dollars pourraient ainsi se vider bien avant qu’un seul avoir ne soit gelé.
Et vous, si vous avez des fonds sur MEXC ? L’ordre de FinCEN ne touche pas directement vos cryptos. Il n’oblige pas non plus la plateforme à bloquer quoi que ce soit. En revanche, une plateforme privée d’accès au dollar finit presque toujours par délister des paires ou allonger ses délais de retrait. Certaines juridictions peuvent aussi être fermées. Retirer ce qui n’a pas besoin de rester sur la plateforme reste donc l’option la moins risquée. Inutile de se précipiter pour autant : vérifiez d’abord les frais et les réseaux disponibles.
Garantex et Huione déjà sur la liste noire de fait du Trésor
Avant MEXC, deux précédents. Garantex a d’abord été sanctionné par l’OFAC en avril 2022, puis démantelé en mars 2025. Ensuite, Huione Group a été coupé du système américain en octobre 2025, au titre de la section 311 du Patriot Act. Ce conglomérat cambodgien était accusé de blanchir l’argent des arnaques et des hackers nord-coréens. À chaque fois, on retrouve une plateforme offshore, des volumes énormes et peu de contrôles à l’entrée. Washington y ajoute une part de flux liés aux sanctions jugée intolérable.
Ce qui change cette fois, c’est le calendrier politique. Les démocrates viennent de remporter les deux chambres du Congrès lors des midterms du 3 novembre. Pourtant, l’ordre vient d’une administration Trump qui a largement assoupli la régulation du secteur. Elle montre ainsi qu’elle garde la main lourde sur la finance illicite. Les exchanges qui accueillent des volumes russes ou iraniens sans poser de questions ont donc intérêt à relire vite leurs procédures de connaissance client. Et il en reste.
Le même 6 novembre, FinCEN et la Fed ont aussi enterré leur projet de 2020 qui abaissait à 250 dollars le seuil de la Travel Rule pour les transferts internationaux. Un mois plus tôt, la règle sur les wallets non hébergés avait déjà sauté. Le Trésor lâche ainsi du lest sur les particuliers et serre la vis sur les plateformes.
Jusqu’au 31 décembre 2026, SwissBorg ouvre une cagnotte de bitcoin à remplir ensemble. Inscrivez-vous avec le code JournalDC et achetez au moins 250 € de crypto en fiat ou en stablecoins. Si la cagnotte atteint 150 parrainages qualifiés, vous recevez 20 €, et jusqu’à 300 € grâce aux boosters liés à vos achats.
Moscou desserre le verrou crypto. Vendredi 6 novembre, la Banque de Russie a publié la liste des cryptomonnaies accessibles aux particuliers du pays : bitcoin, ether et USDT, et rien d’autre. Le même jour, le Bhoutan ouvrait les réserves de sa future banque centrale aux cryptos. Les banques centrales ne regardent plus les cryptomonnaies de loin.
Les points clés de cet article :
La Banque de Russie autorise bitcoin, ether et USDT pour les particuliers à partir du 17 novembre.
Les non-qualifiés passent par un intermédiaire agréé, dans la limite de 300 000 roubles par an et par intermédiaire.
Un test de connaissances reste obligatoire avant d’investir, quel que soit le statut de l’investisseur.
Les investisseurs qualifiés, eux, conservent l’accès à toutes les cryptomonnaies, sans aucun plafond.
Offre exclusive JDC : jusqu'au 30 novembre 2026, ouvrez votre compte Finst et recevez 50 € en Bitcoin !
La décision vise les « investisseurs non qualifiés », un terme qui désigne un particulier sans statut financier spécial, sans expérience validée ni patrimoine minimum.
À partir du mardi 17 novembre 2026, les bourses russes pourront admettre ces trois actifs à la cote publique, rapporte Finam.
Le texte du régulateur leur donne simplement le droit de s’en servir, sans leur donner l’ordre d’ouvrir cette porte à leurs clients.
L’achat passera obligatoirement par un professionnel agréé, qu’il s’agisse d’un courtier, d’un gérant d’actifs ou d’un exchange, aussi bien sur le marché boursier que sur le marché de gré à gré.
Sur le marché de gré à gré, qui fonctionne sans cote officielle, l’épargnant traite directement avec un professionnel, à un prix négocié entre les deux parties.
Concrètement, il pourra acheter du bitcoin via un professionnel agréé, comme il passe par un courtier pour des actions.
Le dispositif reste plafonné, puisqu’un investisseur non qualifié ne pourra engager que 300 000 roubles par an via chaque intermédiaire agréé.
La limite se compte par professionnel, et non par personne. Multiplier les courtiers revient donc, sur le papier, à multiplier les plafonds. Par exemple, un épargant inscrit chez deux courtiers agréés dispose théoriquement de deux enveloppes distinctes.
L’USDT complète le tableau aux côtés du bitcoin et de l’ether. Le stablecoin de Tether, détenteur de 150 000 bitcoins est la seule ligne de la liste dont le cours reste collé au dollar.
Derrière l’ouverture, un cadre strict
Le régulateur ne lâche rien sur la formation des investisseurs. Avant toute première transaction, chacun devra réussir un test de connaissances et confirmer qu’il a pris connaissance des risques.
Aucune exception au passage. Le test s’applique à tous les profils, investisseurs qualifiés compris.
Les « investisseurs qualifiés », eux, gardent la clé des champs. Reconnus pour leur expérience ou leur patrimoine, ces profils pourront négocier n’importe quel cryptoactif, sans limite de montant.
Toutefois, l’ouverture reste étroite pour le commun des épargnants. La liste tient en trois lignes, et chacune a sa condition.
Tradez plus de 400 cryptomonnaies en toute confiance grâce à une plateforme régulée, transparente et aux frais imbattables en France. Recevez 50 € en Bitcoin pour toute nouvelle inscription !
Deux marins viennent d’être condamnés à de la prison. Le tribunal d'Helsinki a estimé qu’ils avaient volontairement laissé traîner l'ancre du navire afin d’endommager des câbles sous-marins en mer Baltique. Pour le moment, on ignore encore qui a commandité l'opération.
Je suis rentré de vacances hier et je pensais me remettre rapidement à écrire mais de l'administratif en retard en a décidé autrement... Mais peu importe, d'autres ont des soucis plus importants, vous allez voir...
En effet, ce 1er novembre, à 22 h 47 précisemment, l'appli ukrainienne Air Alert, utilisée pour alerter les Ukrainiens afin qu'ils se mettent à l'abri, s'est mise à envoyer n'importe quoi !! Alerte aérienne critique sur tout le pays, et pour les habitants de Kiev en cadeau bonus une menace radiologique, une attaque chimique et des combats de rue.
L'un des messages, écrit en russe, annonçait même une alerte nucléaire imminente en ajoutant que c'était l'Oreshnik, un missile russe, qui arrivait... brrrrr les gens ont du tellement flipper. D'après un communiqué ukrainien relayé par la BBC, le signal "radiation" s'est aussi déclenché sur des haut-parleurs de la région de Lviv au nord de l'Ukraine. Heureusement, très rapidement les développeurs ont coupé les notifications push et ont suspendu l'appli.
Les alertes (écrites en russe !!) reçues par les Ukrainiens (source : BBC)
Quelques heures plus tard, tôt ce matin, c'était au tour du ministère russe des Situations d'urgence d'annoncer une "cyberattaque massive" sur sa propre appli. D'après le
Kyiv Post
, ces fausses alertes parlaient d'ogives nucléaires lancées vers toutes les régions de Russie. Elles sont aussi apparues sur des canaux régionaux du ministère sur Max,
la messagerie soutenue par l'État
.
Donc voilà, grosse nuit de frayeurs pour tous les civils russes et ukrainiens...
Alors qui se trouve derrière ces hacks ?
Hé bien d'après l'
Associated Press
, un des faux messages ukrainiens citait un groupe baptisé Hitcore, et Mash, une chaîne Telegram russe liée aux services de sécurité. L'AP a échangé avec l'un de ses représentants, qui a revendiqué l'attaque. Côté russe, la BBC rapporte que le média ukrainien UNN cite Atesh, un groupe de partisans ukrainiens qui serait à l'origine de l'opération mais rien de tout ça n'a pu être vérifié.
Quant au "comment", on n'en sait pas plus...
Les dev d'Air Alert parlent de
personnes non autorisées
, le ministère russe d'une vulnérabilité de son appli mais chacun assure par contre que l'essentiel a tenu... Heureusement, en Ukraine, l'appli est séparée des systèmes de commandement militaire, et pour le ministère russe, ce n'est qu'un service annexe à côté des sirènes et des SMS.
Du coup, je me suis demandé : Et en France, ça se passe comment ?
Ici,
FR-Alert
fonctionne depuis juin 2022 et vous n'avez rien à installer. C'est le ministère de l'Intérieur ou une préfecture qui déclenche l'alerte via un système dont le
partenaire technologique est Intersec
, et ce sont ensuite les antennes des opérateurs qui la diffusent sur un canal radio dédié, avec au besoin des SMS géolocalisés en complément. Le message s'affiche alors en quelques secondes, même sur votre téléphone verrouillé, sauf s'il est éteint ou en mode avion.
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Comme ce n'est pas une application, il n'y a donc pas de notifications push à détourner. Mais le système n'est pas infaillible pour autant... le Brésil, qui a un système similaire au notre, s'est fait hacker en juin et une dizaine de fausses alertes sonores sont parties mentionnant entre autre une "invasion extraterrestre"... L'alerte a réveillé plusieurs villes soit environ 30 millions d'habitants, d'après l'
Agência Brasil
.
Putain, j'imagine pas ma tête à 3h du mat avec une alerte comme ça sur mon téléphone qui me dit que les aliens ont débarqué...
D'après des documents de la Défense civile transmis à la police fédérale et publiés par
Metrópoles
, les messages sont partis de la plateforme officielle, l'Idap, avec les identifiants de deux agents de la Défense civile du Pará, et avec des indices que la plateforme les a laissés viser des villes hors de leur zone. Ensuite, fin juin, le gouvernement Brésilien a alors coupé l'accès externe à la plateforme et
imposé un second facteur
d'authentification. Ouf !! J'espère que chez nous, y'a une 2FA en place aussi là dessus... CE SERAIT BIEN, HEIN !
Le canal radio à l'ancienne a aussi sa faiblesse, mais elle reste locale puisqu'en 2019, des chercheurs de l'
université du Colorado
ont montré en labo qu'une fausse antenne pouvait diffuser une fausse alerte présidentielle américaine. Selon eux, avec des émetteurs du commerce, ça toucherait environ 90 % des téléphones à portée de la surface d'un stade.
Donc voilà... je ne dis pas que ça n'arrivera jamais, ça peut arriver. En plus, comme ces alertes peuvent embarquer un lien, vaut mieux vérifier avant de cliquer.
Boulgakov n’aurait pas osé. Une retraitée moscovite de 73 ans a remis 13,3 millions de roubles en liquide à un gamin de 22 ans sur un trottoir. Elle croyait sauver son compte de l’État piraté. Mais l’argent a filé droit vers un crypto-échangeur de Moscow City, et la plainte de la vieille dame a fait tomber toute la boutique.
Cinq employés dorment en détention depuis le 26 octobre. Ainsi, le portail des faux agents vers le monde des cryptomonnaies en Russie a perdu une de ses portes de service.
Les points clés de cet article :
Des escrocs se faisant passer pour des fonctionnaires ont convaincu une septuagénaire que son compte Gosuslugi avait été piraté
Le coursier de 22 ans a déposé les billets dans une officine de change crypto du quartier d’affaires de Moscou
La police y a trouvé plus de 5 millions de roubles en espèces, des compteuses et un broyeur de documents
Quatre hommes venus de la région de Volgograd ont été arrêtés sur place, un cinquième à l’aéroport
Deux autres coursiers de 18 et 19 ans portaient encore 3 millions de roubles sur eux
Offre exclusive JDC : jusqu'au 30 novembre 2026, ouvrez votre compte Finst et recevez 50 € en Bitcoin !
Gosuslugi piraté et 13 millions de roubles remis sur le trottoir
Le scénario, vous le connaissez si vous lisez nos pages. Des hommes au téléphone prennent un ton administratif et fabriquent une urgence. Ici, les faux agents annoncent à une retraitée de 73 ans que son compte Gosuslugi, le portail des services publics russes où transitent impôts, pensions et documents d’identité, vient d’être piraté. Il faut « vérifier » son argent. Autrement dit le sortir de la banque et le confier à quelqu’un de confiance.
Elle obéit. Elle retire 13,3 millions de roubles, quelque 150 000 euros au cours de ce mercredi, et les remet en pleine rue à un coursier. Il n’y a ni valise diplomatique ni rendez-vous secret, juste un jeune homme avec un sac sur un trottoir moscovite.
Et c’est là que l’histoire bascule. La retraitée porte plainte, la police de Moscou remonte la piste du coursier et l’interpelle. Le garçon a 22 ans. Il avoue aussitôt où les billets sont partis, selon le récit qu’en fait Bits.media à partir du communiqué de la police : dans un crypto-échangeur, une de ces officines qui transforment le cash en USDT sans poser de questions.
Perquisition à Moscow City chez les changeurs du crime
Les enquêteurs débarquent rue Mantoulinskaïa et quai Presnenskaïa, à deux pas des tours de verre de Moscow City. Qu’on en juge, l’inventaire tient du décor de polar : des liasses de documents, des compteuses de billets, un broyeur à papier qui tournait sans doute à plein régime, et plus de 5 millions de roubles en espèces dans les tiroirs.
Les policiers cueillent sur place quatre hommes de 20 à 30 ans. Tous viennent de la région de Volgograd, à près de 1 000 kilomètres de Moscou. Ils rattrapent un cinquième, 26 ans, à l’aéroport. Il s’apprêtait à quitter la capitale. Le juge envoie ensuite les cinq en détention provisoire. Le coursier, lui, s’en sort avec une interdiction de quitter le territoire.
La rafle ne s’arrête pas aux changeurs. La police interpelle aussi deux autres coursiers, une femme de 19 ans et un homme de 18 ans. Ils transportaient plus de 3 millions de roubles dans leurs sacs. Ces mules à peine majeures portent les économies d’une vie. Puis d’autres les transforment en jetons numériques en quelques minutes.
Les crypto-échangeurs de Moscou dans le viseur de la police
Le terme d’« échangeur » mérite un mot. En Russie, le bitcoin est autorisé à l’achat mais interdit au paiement. Pourtant, des centaines de petites boutiques achètent et vendent des stablecoins contre du liquide, souvent depuis les tours de Moscow City. Elles servent aux importateurs qui contournent les sanctions. Elles servent aussi, et surtout, aux call-centers qui dépouillent les retraités.
Les autorités le savent. Début août, le FSB avait déjà raflé une vingtaine d’employés d’échangeurs du même quartier, accusés de blanchir l’argent des arnaques téléphoniques. Les grandes plateformes sanctionnées ne sont pas en reste. Garantex a ainsi ressuscité sous le nom de Grinex après la saisie de ses domaines en 2025.
Le mode opératoire, j’ai nommé le trio faux agent, coursier et guichet crypto, copie donc l’arnaque au faux conseiller qui sévit en France. Seule la devise change, rouble ici et euro chez nous, et au bout du tuyau on retrouve le même Tether.
La police n’a pas précisé si la retraitée récupérera ses 13,3 millions. Les 5 millions saisis dans les bureaux et les 3 millions trouvés sur les jeunes coursiers couvrent à peine 60 % de la somme. Et rien ne dit qu’ils lui appartiennent. En France, l’escroquerie au faux conseiller a déjà coûté 40 000 euros à un septuagénaire du Gard, preuve que le script voyage mieux que l’argent volé.
Tradez plus de 400 cryptomonnaies en toute confiance grâce à une plateforme régulée, transparente et aux frais imbattables en France. Recevez 50 € en Bitcoin pour toute nouvelle inscription !
Les ravisseurs visaient ses portefeuilles numériques. Trois hommes doivent comparaître devant la justice à Novossibirsk, en Russie, dans une affaire d’enlèvement et d’extorsion de cryptomonnaies. Selon le parquet régional, ils auraient contraint leur victime à leur donner accès à ses avoirs, avant de la maintenir captive jusqu’au transfert de plus de 1,3 milliard de roubles (14.5 millions d’euros) en actifs numériques. Deux des accusés auraient également dérobé 50 millions de roubles en espèces dans son appartement.
Points clés
Trois hommes sont poursuivis pour un enlèvement commis en août 2025, suivi d’une extorsion de cryptomonnaies.
Le préjudice décrit par le parquet dépasse 1,3 milliard de roubles en actifs numériques, auxquels s’ajoutent 50 millions en espèces.
Le dossier a été transmis à un tribunal de Novossibirsk ; aucune condamnation n’est annoncée à ce stade.
Tous les bonus OKX du moment, réunis au même endroit. Jusqu'à 300 € à l'ouverture de votre compte et plusieurs autres offres : il ne reste qu'à choisir.
Une séquestration pour obtenir l’accès aux portefeuilles crypto
Les faitsremontent à août 2025, selon le communiqué publié par le parquet de la région de Novossibirsk le 27 octobre. Les trois accusés auraient forcé un homme à monter sur la banquette arrière d’une voiture, puis l’auraient conduit dans un local situé à Ob, près de Novossibirsk.
Sous la menace de violences « mettant en danger sa vie ou sa santé », la victime aurait remis les clés de son appartement, communiqué son adresse et fourni les identifiants permettant d’accéder à ses portefeuilles de cryptomonnaies. Les enquêteurs décrivent ainsi une extorsion « exercée directement sur le détenteur des fonds ».
Les ravisseurs présumés auraient ensuite déplacé l’homme vers Sosnovka, dans le district d’Iskitim. Il y aurait été retenu pendant une semaine supplémentaire, jusqu’à ce que les cryptomonnaies en question soient transférées vers les portefeuilles des accusés.
Parallèlement, deux d’entre eux auraient utilisé les clés obtenues sous la contrainte pour pénétrer dans son appartement. Ils y auraient emporté 50 millions de roubles en espèces, selon le récitde l’accusation repris par la presse russe.
Les détenteurs de crypto Russes ne sont manifestement pas mieux protégés que leurs homologues Français
Trois accusés renvoyés devant un tribunal de Novossibirsk
Le parquet régional a approuvé l’acte d’accusation et transmis le dossier au tribunal du district de Jeleznodorojny de Novossibirsk. Selon leur rôle présumé, les trois hommes répondent de plusieurs infractions : enlèvement en groupe avec menace de violence et motivation financière, extorsion, vol avec violence et vol en montant particulièrement important.
Le communiqué ne précise ni les cryptomonnaies concernées, ni les adresses destinataires, ni la méthode utilisée pour valoriser les actifs. Il ne détaille pas davantage les circonstances de la libération de la victime ou les montants éventuellement récupérés. Les sommes annoncées correspondent donc au préjudice décrit par l’accusation, et non à une saisie confirmée au bénéfice de l’État.
La procédure doit désormais permettre au tribunal d’examiner les faits et les responsabilités individuelles. Les trois accusés restent présumés innocents.
Cette affaire illustre une vulnérabilité distincte des piratages informatiques : la contrainte physique exercée sur celui qui contrôle les fonds. La sécurité d’un portefeuille ne repose pas uniquement sur son logiciel ou sa cryptographie ; elle dépend aussi de la protection de son détenteur et de la confidentialité des informations sur son patrimoine.Et ça, les criminels l’ont bien compris.
OKX rassemble tous ses bonus du moment sur une seule page. Au programme : jusqu'à 300 € à l'ouverture de votre compte, et d'autres offres à piocher selon ce qui vous intéresse. Le tout sur un exchange agréé MiCA, avec spot, trading bots et copy trading.
Les sous-marins soviétiques étaient, certes, des bijoux d'ingénierie, mais aussi un cauchemar d'un point de vue logistique. Pour dominer les abysses, ils ont osé utiliser du titane. Aucun autre Etat n'a utilisé ce matériau.
Fin de la récré pour le capital-risque américain. Le Trésor des États-Unis a publié jeudi 22 octobre un projet de règle qui interdit ou soumet à déclaration une partie des investissements américains dans l’IA, les semi-conducteurs et quatre autres familles de technologies en Chine, en Russie, en Iran, en Corée du Nord et à Cuba.
Le Congrès avait inscrit le Venezuela dans la loi, le Trésor l’en retire. Le texte arrive aussi quelques jours après un désengagement record des hedge funds sur la tech, mesuré par Goldman Sachs. Les fonds crypto américains sont aussi concernés. Beaucoup misent sur des projets qui mêlent IA et blockchain, et devront désormais vérifier qu’aucune société chinoise ne se cache derrière.
Points clés
Six secteurs visés, la biotechnologie s’ajoutant aux cinq prévus par les élus
Caracas sort du périmètre, Moscou et Pékin y restent
Titres cotés, fonds indiciels et petits tickets de commanditaires épargnés
Consultation ouverte jusqu’au 7 décembre avant une version définitive
Tous les bonus Gate EU du moment réunis au même endroit, cumulables avec le Rewards Hub (10 000+ USDC)
Le Trésor place six secteurs d’investissement en Chine sous surveillance
Le projet met en œuvre le COINS Act (Comprehensive Outbound Investment National Security Act), glissé dans la loi de programmation militaire de l’exercice 2026 que Donald Trump a promulguée le 18 décembre 2025. Ce texte grave dans le marbre un programme né d’un décret de Joe Biden en août 2023. Jusqu’ici, il ne visait que la Chine, Hong Kong et Macao. Sa règle d’application, finalisée en 2024, tourne depuis le 2 janvier 2025.
Le Congrès a désigné les semi-conducteurs et la microélectronique, l’IA, les technologies quantiques, le calcul haute performance et les systèmes hypersoniques. Scott Bessent y ajoute la biotechnologie, comme la loi l’y autorise. Le projet rebaptise au passage l’intelligence artificielle « superintelligence », en application d’un décret présidentiel du 29 septembre qui impose ce vocabulaire aux agences fédérales.
La version Trump durcit nettement celle de 2024 sur l’IA. Tout investissement dans une entité d’un pays visé qui développe un tel système devient interdit, et la simple obligation de déclaration disparaît pour ces opérations. Même tour de vis sur les puces. Aux interdictions existantes (logiciels de conception, équipements de fabrication, processeurs avancés) s’ajoutent entre autres les composants durcis aux radiations, les puces photoniques et la mémoire à haute bande passante qui équipe les accélérateurs d’IA.
Dans le communiqué du Trésor, Scott Bessent dit vouloir empêcher « nos adversaires d’utiliser l’investissement américain pour développer des technologies critiques qui menacent la sécurité nationale des États-Unis ».
Fonds de capital-risque et LP en première ligne
La règle s’applique aux citoyens et résidents permanents américains, aux entités de droit américain et à leurs succursales étrangères, à toute personne présente sur le sol des États-Unis et aux sociétés étrangères qu’ils contrôlent. Sont visées les prises de participation, certaines dettes convertibles, les coentreprises, les implantations nouvelles et une partie des engagements de LP (les commanditaires qui confient leur argent à un fonds) dans des véhicules non américains.
Les actions cotées, les fonds communs de placement et les ETF échappent à la règle. Le particulier qui détient un tracker sur les valeurs chinoises peut dormir tranquille. Un LP qui engage 2 millions de dollars ou moins dans un fonds est également exempté. Quant aux opérations qui cumulent 50 000 dollars au plus sur douze mois, elles restent soumises aux interdictions mais échappent à la déclaration.
Personne ne filtre les dossiers en amont. Chaque investisseur doit établir seul si son opération est interdite, à notifier ou hors champ, et Washington ne publiera aucune liste des entreprises étrangères concernées.
Le Trésor a déjà sorti le bâton. Amidi, maison mère de l’accélérateur Plug and Play, a écopé en juillet d’une amende de 200 000 dollars rendue publique le 7 octobre. Son tort ? Ne pas avoir déclaré une participation de 92 478 dollars prise par une filiale dans Noematrix, une start-up chinoise d’IA et de robotique.
Le Venezuela sort de la liste, la Russie y reste
La loi visait le « Venezuela sous le régime de Nicolás Maduro ». Ce régime n’existe plus depuis que Maduro a été capturé et extradé vers les États-Unis le 3 janvier 2026. Caracas ne répond donc plus à la définition de pays préoccupant. Le Trésor prévient que certains investissements liés à des entités vénézuéliennes pourraient encore tomber sous le coup de la loi, sans donner d’exemple.
Moscou reste en revanche dans le viseur. Selon AP, la Russie figure dans le projet quelques jours après que Donald Trump a levé certaines sanctions contre elle à la suite d’un accord sur le diesel avec Vladimir Poutine. La trêve commerciale conclue l’an dernier avec Xi Jinping court jusqu’en janvier.
Les commentaires sont ouverts sur regulations.gov jusqu’au 7 décembre. La loi laisse au Trésor 450 jours après sa promulgation pour boucler ses règlements, soit jusqu’au 13 mars 2027. Les règles de l’ère Biden restent applicables d’ici là, pendant que Donald Trump refuse de ralentir la course à l’IA.
Gate EU réunit ses meilleures offres au même endroit : bonus de bienvenue, promotions en cours et récompenses du Rewards Hub, le tout cumulable. Une plateforme régulée MiCA, avec dépôts et retraits en euros, pour trader dans un cadre européen clair.
Mi-octobre, les performances du service satellitaire Starshield de SpaceX ont été réduites en Ukraine, causant de sérieux problèmes aux opérations militaires ukrainiennes. Donald Trump et Elon Musk rejettent toute responsabilité. De son côté, The Wall Street Journal rapporte certaines informations qui mettent davantage en cause le milliardaire sud-africain.
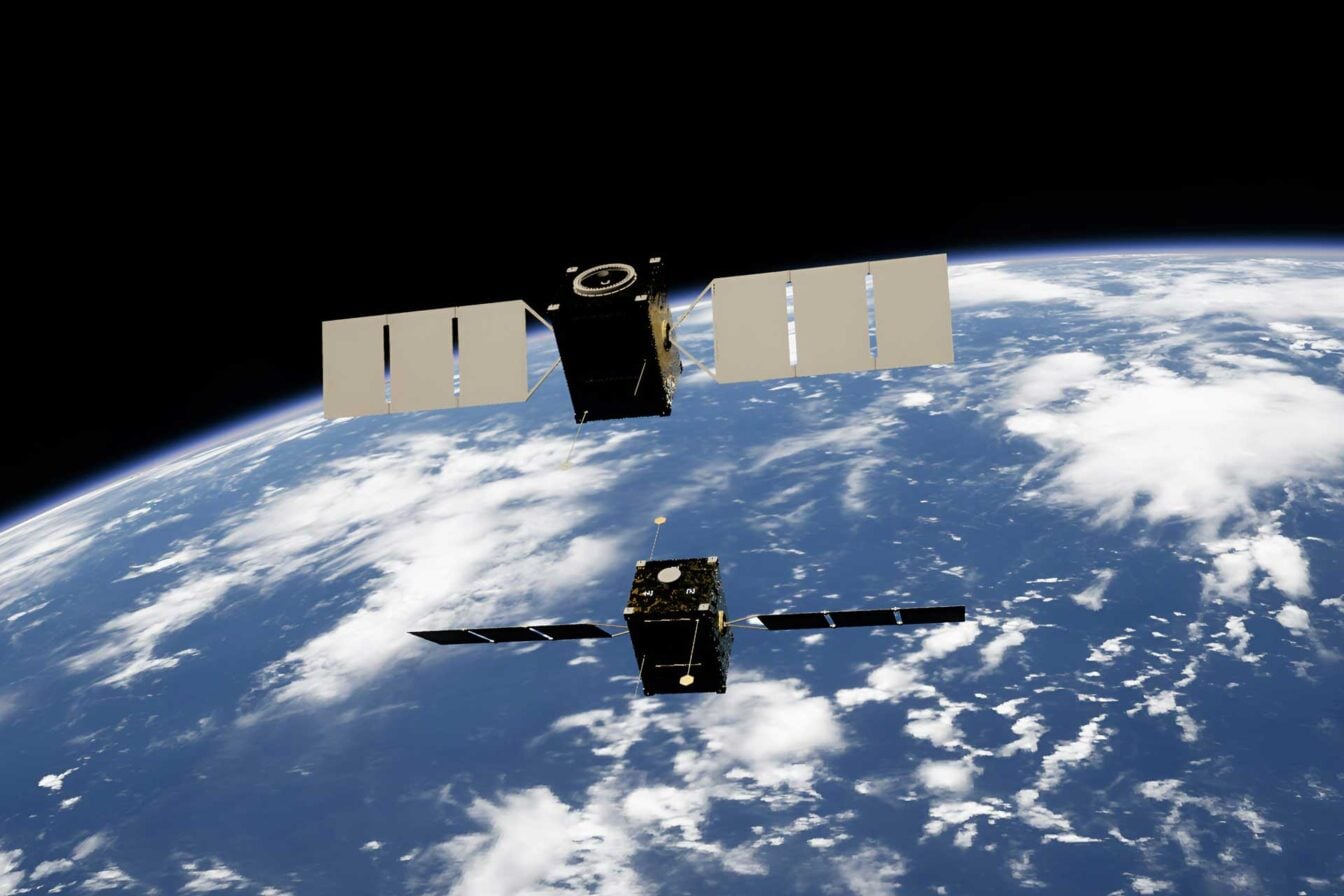
À 500 kilomètres d'altitude, dans le silence de l’espace, il se passe des choses inquiétantes que l'on n'imagine pas depuis le sol. Un satellite militaire russe vient d’effectuer un étrange ballet autour d’un satellite occidental. Une manœuvre à très faible distance qui ne laisse pas de doute...
Après des semaines de manœuvres, le satellite militaire russe Cosmos 2612 s'est approché tout près d'ICEYE-X36, un satellite radar d'observation immatriculé aux États-Unis et associé au renseignement ukrainien. Inspection, espionnage ou répétition d'une attaque ? Faute de réponse, les experts s'inquiètent.
C’est un retournement de situation majeur. La Maison-Blanche aurait décidé de brider Starlink en Ukraine avec l’aval de Musk, et a également bloqué de lourdes sanctions américaines ciblant la Russie.
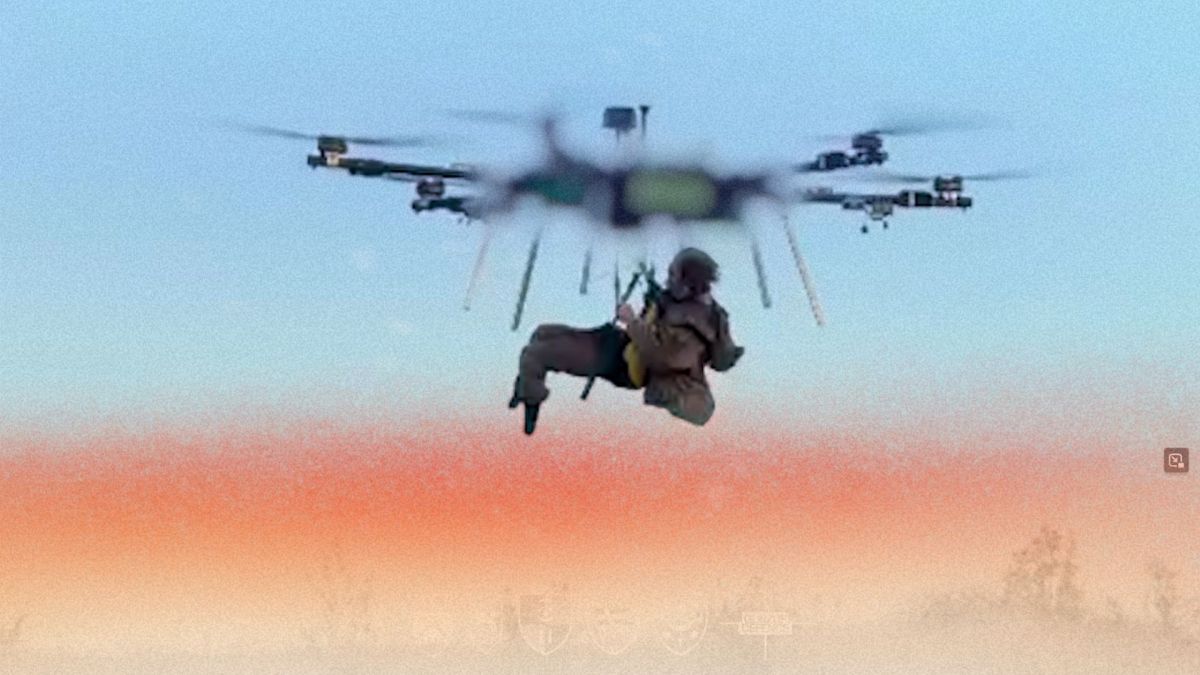
La 92e brigade d'assaut ukrainienne a annoncé ce lundi 19 octobre avoir évacué un soldat blessé du front grâce à un drone aérien lourd, une première mondiale selon elle. Jusqu'ici, ces évacuations sans équipage étaient confiées à des robots terrestres.
Trois actualités à retenir cette semaine dans le cyberespace, un piratage qui a fait grimper la température dans les rayons frais de centaines de supermarchés français, Andrej Karpathy qui décrit le fossé grandissant entre l’IA que connaît le grand public et celle que voient les laboratoires, et un effondrement du trafic de bots russes qui mérite d’être nuancé.
Alors qu'il s'est défaussé sur Donald Trump, Elon Musk aurait bien été à l'origine du bridage de Starlink en Ukraine, selon le Telegraph. Dans la nuit du 13 au 14 octobre, les drones ukrainiens qui utilisent le réseau ont perdu la connexion au-delà de 160 km/h.

 Connexion